Fidye yazılımlarına (ransomware) karşı ağ geçidi seviyesinde koruma. Berqnet firewall ile port kapatma, saldırı engelleme ve yedek sunucu izolasyon rehberi.
Son yıllarda Türkiye’deki sanayi kuruluşlarını ve KOBİ’leri vuran en yıkıcı siber tehdit fidye yazılımlarıdır (Ransomware). LockBit, BlackCat, Conti gibi organize siber suç şebekeleri, şirket sunucularına sızarak üretim reçetelerini, muhasebe veritabanlarını, CAD çizimlerini ve müşteri bilgilerini güçlü algoritmalarla şifrelemekte; ardından verileri çözmek için yüz binlerce dolar fidye talep etmektedir.
Fidye yazılımları tesadüfen bulaşmaz; belirli ağ zafiyetlerini kullanarak organize adımlarla ilerler. Şirketinizi bu felaketten korumanın en etkili kalkanı, doğru yapılandırılmış bir Ağ Geçidi Güvenlik Stratejisidir.
Fidye Yazılımları Şirket Ağına Nasıl Sızar?
Saha analizlerimizde karşılaştığımız 3 ana sızma kanalı:
- İnternete Açık Uzak Masaüstü (RDP): Şirket dışından çalışmak için modeme yönlendirilen 3389 portu, botlar tarafından kaba kuvvetle kırılır veya sızdırılmış kimlik bilgileriyle doğrudan giriş yapılır.
- Oltalama (Phishing) E-Postaları: Muhasebe personeline gelen sahte “Haciz İhbarnamesi”, “e-Fatura” veya “Kargo Takip” ekindeki makrolu Word/Excel dosyaları veya zararlı linkler.
- Güvenlik Duvarı Olmayan Düz Ağ Yapısı: Sızan zararlı, aynı ağdaki dosya sunucularını ve yedekleme ünitelerini hiçbir engelle karşılaşmadan tarar ve şifreler.
Berqnet ile Ağ Geçidi Seviyesinde 5 Katmanlı Savunma
Berqnet UTM mimarisi, fidye yazılımı zincirini şu 5 noktada kırar:
1. Tüm Tehlikeli Dış Portların Kapatılması
İnternetten içeriye doğru RDP (3389), SMB (445), Telnet (23) gibi protokollerin yönlendirilmesi kesinlikle yasaklanır. Dışarıdan erişim yalnızca MFA korumalı Berqnet SSL-VPN üzerinden sağlanır.
2. C2 (Komuta Kontrol) Sunucularının DNS Sinkholing ile Engellenmesi
Fidye yazılımları bilgisayara girse bile şifreleme anahtarını üretmek için internetteki suç sunucusuna bağlanmak zorundadır. Berqnet, USOM ve küresel tehdit istihbaratı sayesinde bu sunucuların IP ve alan adlarını bilerek bağlantıyı keser; şifreleme başlatılamaz.
3. Gateway Seviyesinde Zararlı Eklerin Taranması
Gelen ve giden web/posta trafiğindeki çalıştırılabilir (.exe, .bat, .vbs, .js) ve makro içeren şüpheli dosyalar ağ geçidinde bloklanır.
4. VLAN İzolasyonu ile Yanlamasına Yayılmanın (Lateral Movement) Durdurulması
Bir bilgisayar enfekte olsa bile, Berqnet’in ağ segmentasyonu sayesinde zararlı diğer departmanlara, CNC üretim ağına veya ana veri sunucularına sıçrayamaz; tehdit tek bir cihazda hapsedilir.
5. Yedekleme Sunucusunun Ağdan İzolasyonu
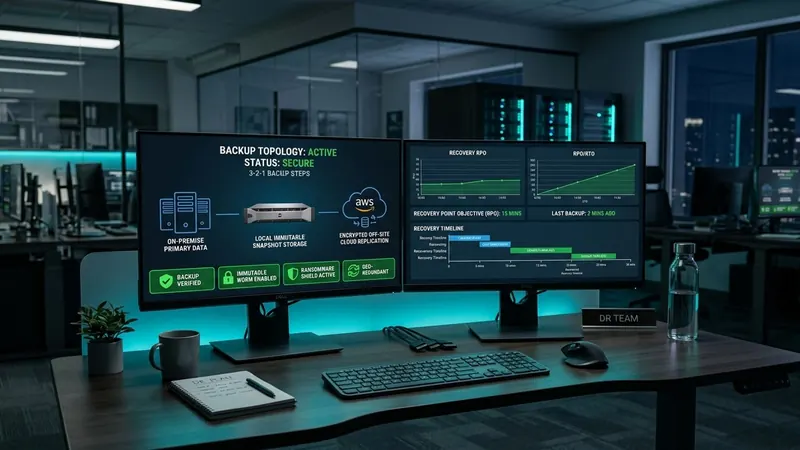
Saldırganların ilk hedefi şirketin yedeklerini yok etmektir. Berqnet arkasında korunan yedekleme sunucusu (NAS), ofis kullanıcılarına tamamen kapatılır; yalnızca yedekleme saatinde belirli bir porta izin verilir.
Fidye Yazılımı Savunma Kontrol Listesi
- RDP portu internete tamamen kapalı mı?
- Uzaktan erişimler SSL-VPN ve İki Aşamalı Doğrulama (2FA) ile mi yapılıyor?
- USOM canlı kara liste beslemesi aktif mi?
- Fabrika ve ofis ağları VLAN ile birbirinden ayrılmış mı?
- Yedekler 3-2-1 kuralına göre değiştirilemez (Immutable) formatta mı?
Fidye yazılımlarına karşı hem ağ seviyesinde hem de veri depolama seviyesinde eksiksiz bir koruma mimarisi kurmak için Ortak Dosya Sunucusu ve Yedekleme sayfamızı ve Güvenlik Duvarı Çözümlerimizi inceleyebilirsiniz.
Sıkça Sorulan Sorular
Fidye yazılımı bulaştıktan sonra güvenlik duvarı verileri kurtarabilir mi?
Hayır. Güvenlik duvarı bir önleme ve engelleme kalkanıdır; veriler şifrelendikten sonra tek kurtuluş yolu güvenilir ve izole edilmiş bir yedekten geri dönmektir.
Fidye yazılımcılarına para ödemek mantıklı mıdır?
Asla tavsiye edilmez. Parayı ödeyen şirketlerin yarısından fazlasına şifre çözücü anahtar verilmemekte ya da anahtar eksik çalışarak veriler kalıcı olarak kaybedilmektedir.
Küçük işletmeler de fidye yazılımlarının hedefi olur mu?
Evet. Saldırganlar otomatik botlarla tüm IP bloklarını tarar; şirketinizin büyük veya küçük olmasına bakmaz, açık port buldukları her kuruma girerler.