İçeriğe atla
Bizi takip edin:
Ortak Dosya Sunucusu ve Yedekleme Çözümleri başlık görseli
KURUMSAL BİLİŞİM VE SİBER GÜVENLİK

Ortak Dosya Sunucusu ve Yedekleme Çözümleri

Kurumsal verileriniz tek merkezde toplansın, yetkiler netleşsin; fidye yazılımlarına karşı 3-2-1 yedekleme ile işiniz asla durmasın.

Uzman Kadro Deneyimli ekip ile kurumsal danışmanlık
Mevzuat Uyumu TSE, ISO 27001 ve KVKK standartları
MERKEZİ VERİ YÖNETİMİ & İŞ SÜREKLİLİĞİ

Kurumsal Verilerinizi Dağınıklıktan Kurtarın, Kesintisiz İş Sürekliliği Sağlayın

Çoğu işletmede dosyalar kişisel bilgisayarlarda, taşınabilir disklerde ve e-posta kutularında dağınık durur. Bir çalışan ayrıldığında, bir sabit disk çöktüğünde veya ağa bir fidye yazılımı (ransomware) sızdığında yılların kurumsal hafızası dakikalar içinde yok olma tehlikesiyle karşılaşır.

Maysa Yazılım olarak; kurum içi yetkilendirmeli ortak dosya sunucusu, Active Directory / LDAP entegrasyonu, anlık sürüm geçmişi ve siber saldırılara karşı değiştirilemez (WORM) 3-2-1 Felaket Kurtarma ve Yedekleme mimarisi kuruyoruz.

%100 Yetki Denetimi
15 Dk RPO Hedefli Snapshot
3-2-1 Yedekleme Kuralı
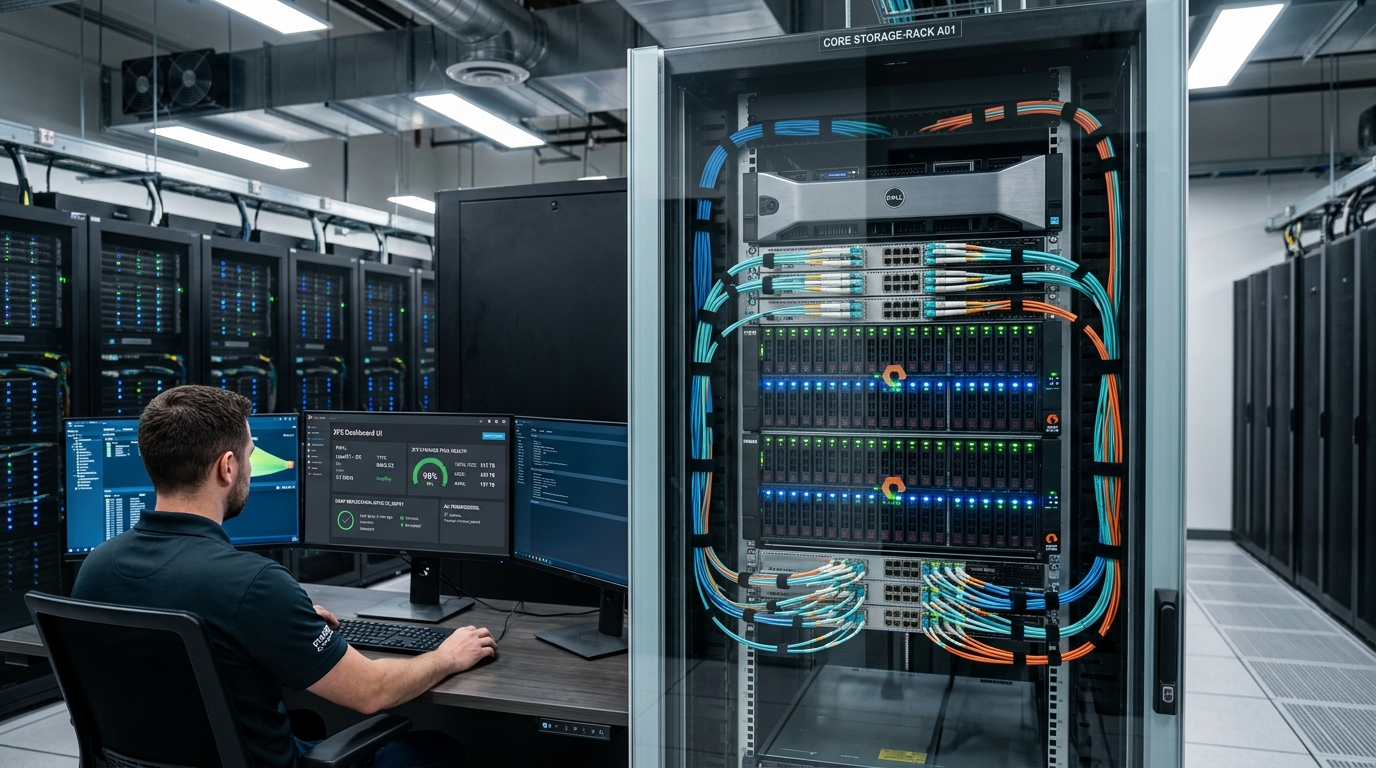
Yüksek performanslı kurumsal dosya sunucusu, SAN NAS depolama ve snapshot yönetim konsolu
ZFS RAID & Kriptografik Snapshot Koruması
Kritik Tehditler

Veri Kaybının Dört Yaygın Sebebi ve Yarattığı Maliyetler

Yedekleme planı, işletmenizin yüzleştiği somut felaket senaryoları belirlenmeden kurulamaz. Her tehdidin gerektirdiği koruma mekanizması farklıdır.

Fidye Yazılımları (Ransomware)

Ağdaki tek bir personele gelen oltalama e-postası tüm paylaşılan klasörleri şifreleyebilir. Ağdan fiziksel ve mantıksal olarak yalıtılmış değiştirilemez (WORM) yedekleme yoksa, fidye ödemek dahi veriyi kurtarmaya yetmeyebilir.

Çözüm: Değiştirilemez (Air-Gapped & Immutable) Yedek
Donanım Arızası & Disk Çöküşleri

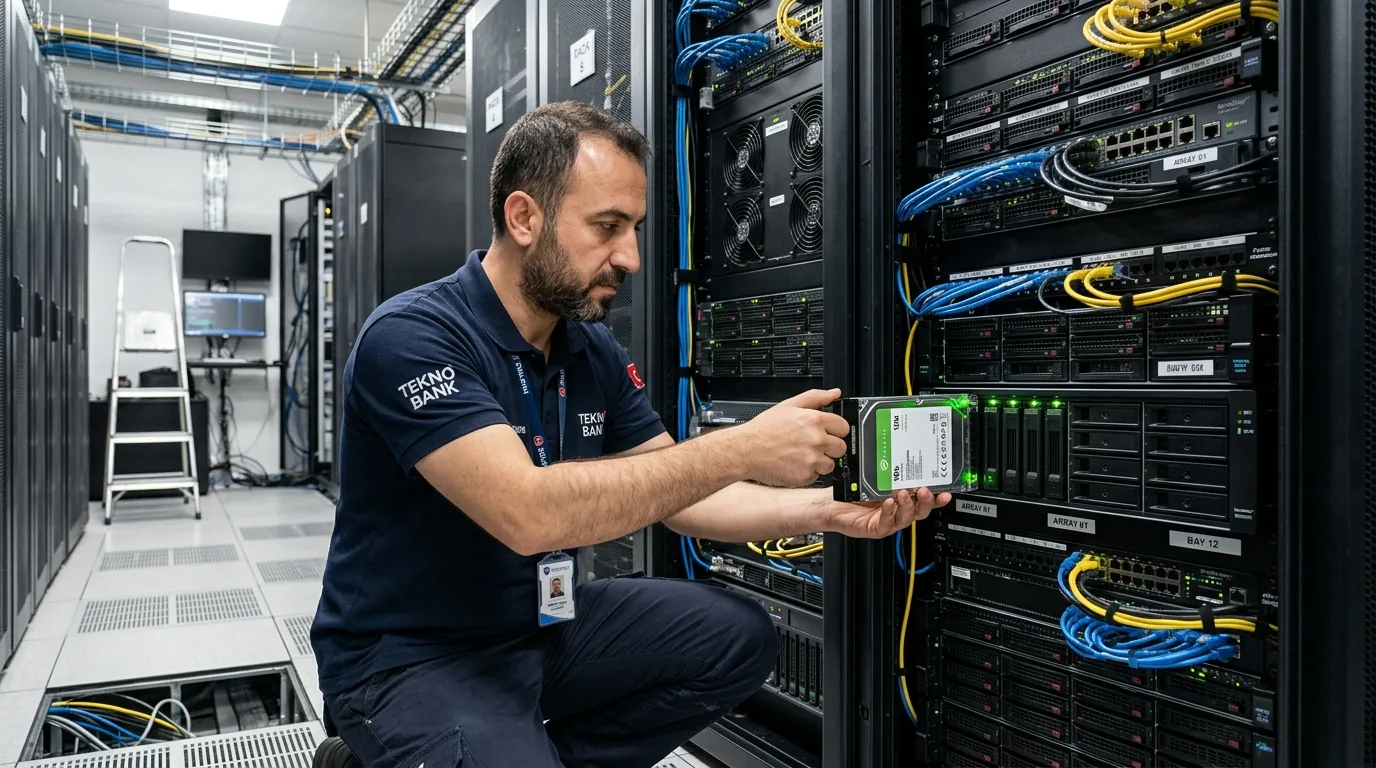
Sabit diskler mekanik veya elektronik olarak aniden bozulabilir. RAID mimarisi olmayan sunucularda veri anında kaybolurken, yedeğin varlığı kadar çalışır durumda bir donanıma ne kadar sürede dönebileceğiniz (RTO) belirleyicidir.

Çözüm: Donanımsal RAID & Otomatik Hata Bildirimi

İnsan Hatası ve Yanlışlıkla Silme

İşletmelerdeki veri kaybı vakalarının %60'tan fazlası yanlışlıkla silinen klasörlerden, üzerine yazılan tablolardan veya bozuk çizim dosyalarından kaynaklanır. Saatlerce süren yedek dönme yerine tek tıkla dosya sürümüne dönülmelidir.

Çözüm: Anlık Sürüm Geçmişi & Volume Shadow Copy

Personel Ayrılığı & Bilgi Sızıntısı

Veriler çalışanların kişisel dizüstü bilgisayarlarında tutuluyorsa, bir çalışan ayrıldığında kurumsal bilgi birikimi, müşteri listeleri ve teknik çizimler de şirket dışına taşınır veya bilgisayar formatlandığında ebediyen kaybolur.

Çözüm: Merkezî Sunucu & Rol Bazlı Klasör İzolasyonu
Mimari Detaylar

Profesyonel Dosya Sunucusu Kurulumunun 4 Temel Katmanı

Güvenli bir dosya sunucusu yalnızca bir ağ paylaşımı (SMB) açmaktan ibaret değildir; veri güvenliğini temin eden çok katmanlı bir kontrol mimarisidir.

01

Rol ve Departman Bazlı Erişim Yetkilendirmesi

Active Directory veya LDAP dizin servisiyle entegre çalışılır. Muhasebe, İnsan Kaynakları, Ar-Ge, Satış ve Üretim klasörleri ayrıştırılır. Her personel yalnızca yetkili olduğu veriyi görür; yetkisiz personelin klasörü listelemesi dahi engellenir (Access-Based Enumeration).

Klasör Yetki Matrisi
02

Anlık Sürüm Geçmişi (Snapshot)

Günün belirli saatlerinde otomatik ZFS / VSS gölge kopyaları alınır. Bir mühendis ya da muhasebeci yanlışlıkla tablonun üzerine kaydettiğinde, BT ekibini beklemeden dosyanın 1 saat önceki veya dünkü kopyasını sağ tıklayarak saniyeler içinde geri getirebilir.

Kullanıcı Dostu Self-Restore
03

Güvenli Uzak Erişim ve SSL VPN Tüneli

Saha ekipleri, şantiyeler ve evden çalışanlar için dosya sunucusuna dış dünyadan doğrudan port açılmaz. Bağlantı, yeni nesil kurumsal güvenlik duvarı üzerinde sonlanan çift faktörlü (2FA) SSL VPN tünelleriyle kriptolanarak sunucuya ulaştırılır.

Sıfır Güven (Zero Trust) Ağ
04

KVKK ve DLP Uyumu ile Tam Denetlenebilirlik

Hassas müşteri ve şirket verilerinin kimin tarafından ne zaman okunduğu, değiştirildiği veya silindiği kayıt altına alınır. DLP Veri Sızıntısı Önleme ve KVKK teknik tedbirleri ile tam uyumlu loglama omurgası oluşturulur.

KVKK & ISO 27001 Uyum
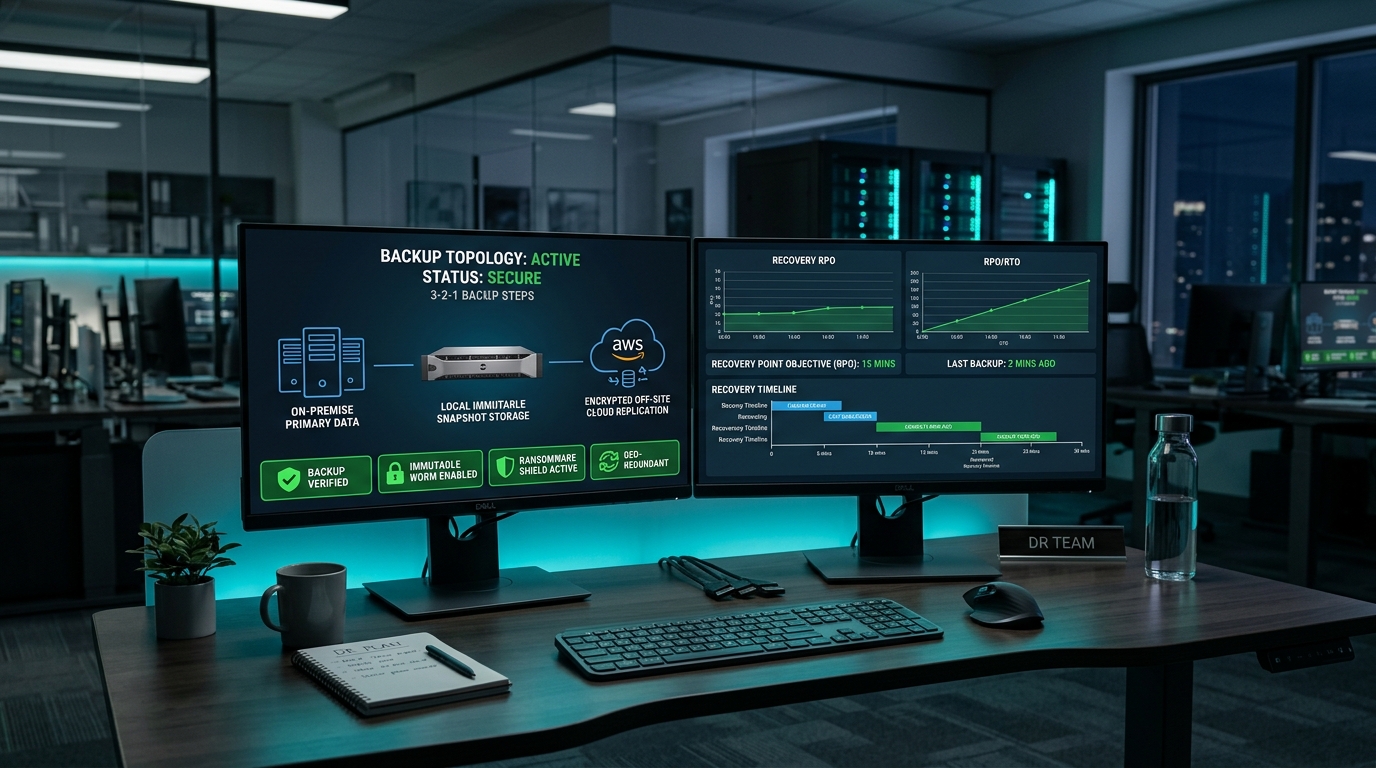
3-2-1 yedekleme topolojisi, yerel değiştirilemez WORM depolama ve şifreli bulut replikasyon ekranı
Değiştirilemez WORM & Felaket Kurtarma Merkezi
3-2-1 FELAKET KURTARMA STANDARDI

Yedek, Geri Yükleme Testi Başarılı Olana Kadar Yedek Değildir

Yedekleme sistemlerinde yapılan en ölümcül hata, yazılımın arayüzündeki 'yeşil onay' işaretine güvenmektir. Bir felaket anında o verinin dakikalar içinde sorunsuz geri yüklenip yüklenemeyeceği önceden test edilmemişse, elinizde çalışan bir yedek yok demektir.

Kurulumunu gerçekleştirdiğimiz kurumsal mimaride küresel standart olan 3-2-1 Yedekleme Kuralı tavizsiz uygulanır:

3 Farklı Kopya

Verinizin 1 birincil operasyonel kopyası ve en az 2 bağımsız yedek kopyası tutularak tek nokta arızaları ortadan kaldırılır.

2 Farklı Depolama Ortamı

Yedekler aynı fiziksel sunucu üzerinde değil; yerel NAS ünitesi, ZFS havuzu veya izole harici yedekleme sunucusunda saklanır.

1 Tesis Dışı / Bulut Kopyası

Yangın, sel veya hırsızlık risklerine karşı coğrafi olarak farklı bir lokasyonda şifrelenmiş (AES-256) bulut replikasyonu sağlanır.

Değiştirilemez (WORM) Depolama

Yedek imajları belirli bir süre silinemez ve değiştirilemez şekilde kilitlenir; fidye yazılımları sunucuya erişse bile yedeğe dokunamaz.

RPO & RTO Hedefleri

Olası bir arızada ne kadar geriye döneceğiniz (RPO) ve sistemi ne kadar sürede ayağa kaldıracağınız (RTO) net olarak taahhüt edilir.

Periyodik Geri Yükleme Tatbikatı

Sistem kurulduktan sonra rastgele dosyalar, sanal makineler ve veritabanları test ortamına geri yüklenerek süreler tutanak altına alınır.

Uygulama Yol Haritası

5 Adımda Güvenli Sunucu ve Yedekleme Dönüşümü

Mevcut iş akışlarınızı kesintiye uğratmadan, planlı ve kademeli geçiş metodolojisiyle altyapınızı modernize ediyoruz.

1. ADIM

Veri Envanteri ve Güvenlik Keşfi

Mevcut bilgisayarlardaki veri boyutları, departman paylaşımları, ağ hızı ve mevcut yedekleme açıkları yerinde analiz edilir.

2. ADIM

Donanım & RAID Depolama Kurulumu

Kullanıcı sayısına ve veri büyüme projeksiyonuna uygun sunucu donanımı, yedekli güç kaynakları ve RAID disk havuzları yapılandırılır.

3. ADIM

Active Directory & Yetki Matrisi

Kullanıcı hesapları, departman grupları ve klasör bazlı okuma/yazma kısıtlamaları Active Directory standartlarına göre uygulanır.

4. ADIM

3-2-1 Yedekleme ve WORM Kilitleri

Yerel anlık snapshotlar ve tesis dışı şifreli bulut replikasyon politikaları devreye alınır; ransomware kilit mekanizması aktif edilir.

5. ADIM

Geri Yükleme Testi ve Ekip Eğitimi

Örnek veri geri yükleme tatbikatı yapılarak kurtarma süreleri belgelenir; şirket personeline ve yöneticilere kullanım eğitimi verilir.

Net Farklar

Geleneksel Dağınık Yapı ile Maysa Kurumsal Çözümünün Karşılaştırması

Verilerinizi korumasız taşınabilir disklerde bırakmak ile profesyonel bir veri altyapısına geçmenin yarattığı güvenlik ve verimlilik farkı.

Kritik Kriter Bireysel PC & Taşınabilir Diskler Maysa Dosya Sunucusu & 3-2-1 Yedek
Veri Merkezileşmesi Dağınık, kopyalar karışık, kontrolsüz Tek merkezde toplanmış, tekil kurumsal hafıza
Fidye Yazılımı (Ransomware) Dayanıklılığı Savunmasız (Bağlı diskler de şifrelenir) Değiştirilemez WORM & İzole Tesis Dışı Yedek
Dosya Sürüm Geçmişi (Versiyonlama) Yok (Üzerine kaydedilen veri geri gelmez) Anlık VSS / Snapshot ile tek tıkla eski sürüme dönüş
Departman Erişim Yetkilendirmesi Yok ya da basit şifre paylaşımı Active Directory ile rol ve kişi bazlı mikro yetki
Dış Ağdan Güvenli Erişim Güvensiz uzak masaüstü (RDP açıkları) Güvenlik Duvarı arkasında 2FA SSL VPN Tüneli
Geri Yükleme Doğrulaması Felaket anına kadar denenmez, belirsizdir Periyodik geri yükleme simülasyonu ve RTO/RPO kaydı
Merak Edilenler

Ortak Dosya Sunucusu ve Yedekleme Hakkında SSS

İşletmelerin sunucu ve veri yedekleme süreçlerinde en çok merak ettiği soruların uzman yanıtları.

Ortak dosya sunucusunda departmanlar arası dosya gizliliği nasıl sağlanır?

Active Directory ya da yerel LDAP dizin servisi üzerinde oluşturulan güvenlik grupları ile klasör izinleri tam olarak izole edilir. Muhasebe, İnsan Kaynakları veya Yönetim klasörlerini yalnızca ilgili departman çalışanları görebilir; diğer kullanıcılar için klasör görünmez kılınır (Access-Based Enumeration). Ayrıntılar için SSS sayfamızı inceleyebilirsiniz.

3-2-1 yedekleme kuralı nedir ve işletmemiz için neden zorunludur?

3-2-1 kuralı; verinin en az 3 kopyasının bulunmasını, bu kopyaların 2 farklı fiziksel depolama ortamında saklanmasını ve en az 1 kopyanın tesis dışındaki izole bir konumda (şifreli bulut veya farklı lokasyon) tutulmasını ifade eder. Yangın, sel veya fidye yazılımı durumunda şirketin tamamen sıfırlanmasını engelleyen tek küresel standarttır.

Ofis dışından veya şantiyelerden dosya sunucusuna güvenli şekilde nasıl erişilir?

Dosya sunucusunu doğrudan internete açmak (port yönlendirmek) kritik bir siber güvenlik açığıdır. Bunun yerine, kurduğumuz güvenlik duvarı üzerinde çalışan çift faktörlü doğrulamalı (2FA) SSL VPN tünelleri kullanılır. Uzaktaki kullanıcı güvenli bir tünel üzerinden sanki ofisteymiş gibi dosya sunucusuna erişir.

Bir çalışan yanlışlıkla önemli bir dosyayı sildiğinde kurtarma süresi ne kadardır?

Yapılandırdığımız anlık gölge kopyalar (Volume Shadow Copies / ZFS Snapshots) sayesinde, kullanıcı doğrudan Windows Dosya Gezgini'nde klasöre sağ tıklayarak 'Önceki Sürümler' sekmesinden silinen veya üzerine yazılan dosyayı 1 dakika içerisinde kendisi geri yükleyebilir.

Mevcut bilgisayarlarımızdaki dağınık verileri sunucuya aktarırken işimiz aksar mı?

Hayır. Veri taşıma işlemi mesai saatleri dışında veya arka planda artımlı (incremental) senkronizasyon araçlarıyla gerçekleştirilir. Ekip ertesi sabah işe başladığında masaüstünde yeni ve düzenli ağ sürücülerini hazır bulur; iş kesintisi yaşanmaz.

HİZMET BÖLGESİ

Dosya sunucusu ve yedekleme hizmeti verdiğimiz bölgeler

Çayırova / Kocaeli merkezli çalışıyoruz. Sanayi havzasındaki tesislere yerinde keşif ve saha desteği veriyoruz. Sunucu kurulumu, yetki hiyerarşisi ve yedek doğrulama testleri tesiste yapılır.

Sanayi bölgeleri

  • TOSB Otomotiv Tedarik İhtisas OSB
  • GOSB Gebze Organize Sanayi Bölgesi
  • TAYSAD
  • Dilovası İMES

Şehir ve ilçeler

  • Gebze
  • Çayırova
  • Kocaeli
  • İstanbul Anadolu Yakası
  • Marmara Bölgesi
  • Türkiye

Listede olmayan bir bölgeden yazıyorsanız da bize ulaşın; projenin kapsamına göre uzaktan veya yerinde çalışma seçeneklerini birlikte değerlendirelim.

SIK SORULANLAR

Sıkça Sorulan Sorular

Dosya sunucusu ve yedekleme mimarisi hakkında en sık sorulanlar.

Yanlışlıkla silinen veya bozulan bir dosyanın eski versiyonuna dönmek (Gölge Kopya) mümkün müdür?

Evet. Dosya sunucusu üzerindeki Snapshot (Anlık Görüntü) ve Gölge Kopya özellikleri sayesinde kullanıcılar silinen veya üzerine yanlış kaydedilen bir dosyayı dakikalar önceki haline tek tıkla geri döndürebilir. ZFS mimarisi için ZFS Snapshot ile Sıfır Veri Kaybı rehberimizi inceleyin.

KVKK kapsamında hassas müşteri ve personel verilerinin kurum dışına çıkışı nasıl denetlenir?

DLP kuralları; TC Kimlik Numarası, Kredi Kartı ve telefon gibi hassas kişisel verileri dosya içeriklerinde otomatik tarar; bu verilerin izinsiz e-posta ile gönderilmesini bloke eder.

Dosya sunucusunda kimin hangi dosyayı açtığı veya sildiği denetim kayıtlarına (Audit Log) yansır mı?

Evet. Dosya Erişim Denetimi (File Audit) aktif edilerek hangi personelin ne zaman hangi dosyayı açtığı, düzenlediği veya sildiği zaman damgalı olarak loglanır.

Tüm soruları görüntüle

TEKNİK KAYNAKLAR & KILAVUZLAR

Dosya Sunucusu & Yedekleme Rehberleri

3-2-1 yedekleme kuralı, NAS depolama mimarisi, fidye yazılımlarına karşı koruma ve iş sürekliliği dokümanlarımız.

Şirket Verilerinizi Güvenle Merkezileştirin ve Koruma Altına Alın

Mevcut sunucu ve yedekleme altyapınızı yerinde inceleyelim; veri kaybı risklerini ortadan kaldıran profesyonel bir yol haritası sunalım.

Teklif Formu

Size buradan dönüş yapacağız; WhatsApp numaranız olması işimizi kolaylaştırır.

Talebiniz Alındı!

Mesajınız [email protected] adresine başarıyla iletildi.
En kısa sürede sizinle iletişime geçeceğiz.