Mevzuat ve Denetim 3 dk okuma
5651 Sayılı Kanun Yasal Loglama ve Zaman Damgası Denetim Rehberi
5651 sayılı kanun loglama zorunluluğu nedir? Zaman damgası, iç hat logları, hotspot misafir ağı ve BTK denetim cezalarından korunma rehberini keşfedin.
5651 Sayılı Kanun gereğince çalışanlarına, müşterilerine veya ziyaretçilerine kablolu ya da kablosuz internet erişimi sunan her işletme kanunen 'Toplu Kullanım Sağlayıcı' statüsündedir. Şirket ağınızdan işlenen bir siber suçta (bilişim dolandırıcılığı, hakaret, yetkisiz sızma) eylemi gerçekleştiren tekil cihazı kanıtlayamazsanız, adli makamlar nezdinde şirket yöneticileri doğrudan sorumlu tutulur.
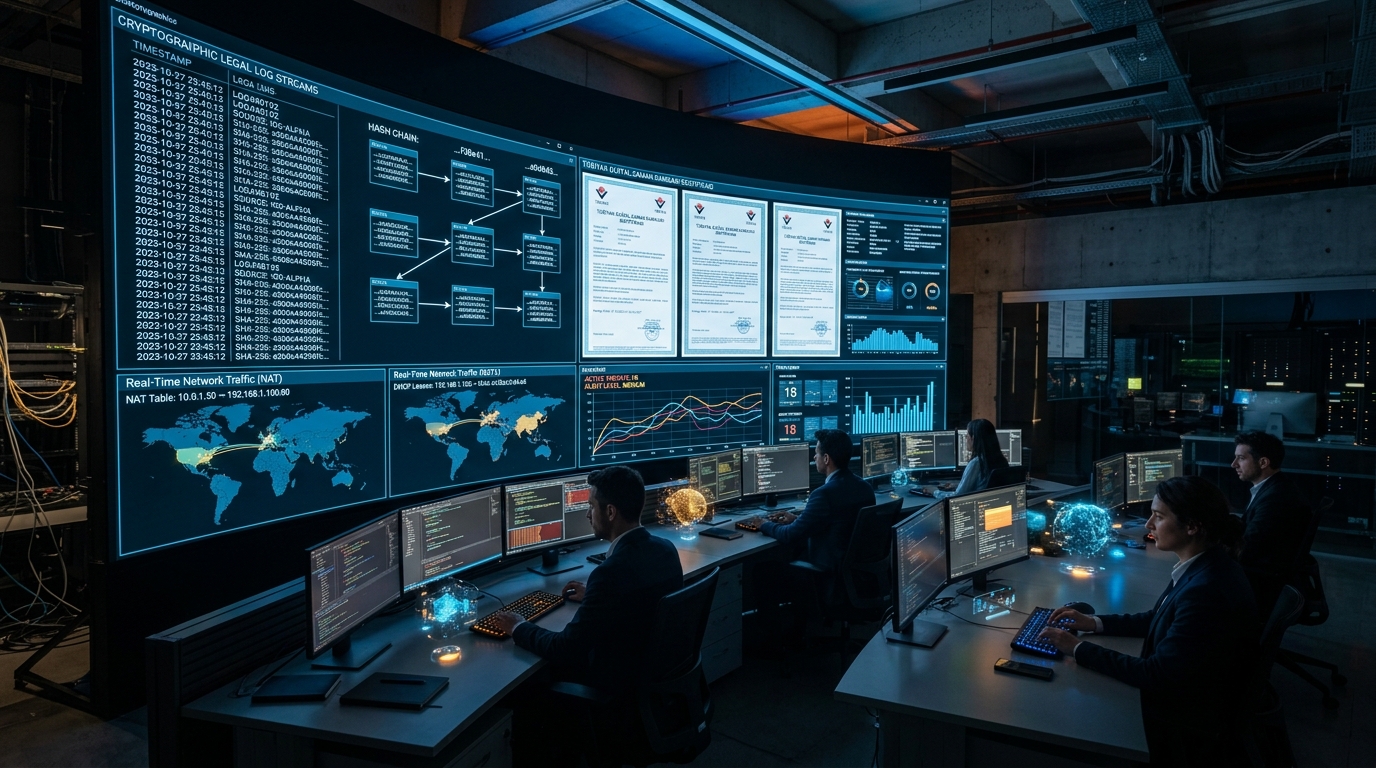
Maysa Yazılım olarak, yeni nesil kurumsal güvenlik duvarı (Next-Gen Firewall) donanımları ile şirketinizin iç IP dağıtım kayıtlarını (DHCP ve NAT) her gece TÜBİTAK Kamu SM Zaman Damgası ile mühürlüyor; mahkemelerde kesin delil niteliği taşıyan 24 aylık değiştirilemez yasal arşiv altyapısını kuruyoruz.
Yalnızca internet faturası ödüyor olmak şirket ağınızın güvenli olduğu anlamına gelmez. Kanun, işletmelere somut teknik sorumluluklar yüklemektedir.
Fabrika, ofis, otel, kafe, şantiye veya eğitim kurumu fark etmeksizin; üçüncü şahıslara veya şirket personeline internet sunan her tüzel kişilik kanunen sorumludur. Ağınızdan yapılan her işlem şirketinizin statik IP adresiyle dünyaya yansır.
Bilgi Teknolojileri ve İletişim Kurumu (BTK) denetimlerinde veya emniyet birimlerinin taleplerinde yasal standartta log ibraz edemeyen işletmelere çok yüksek tutarlı idari para cezaları ve faaliyet durdurma yaptırımları uygulanır.
Şirket ağından bilişim dolandırıcılığı, tehdit veya yetkisiz sistem sızması gerçekleştiğinde; log tutmayan kurumun yönetim kurulu başkanı ve şirket müdürü doğrudan 'şüpheli' sıfatıyla savcılık soruşturmasına dahil edilir.
Yasal geçerliliği olan bir loglama sistemi alelade bir metin dosyası değildir; kriptografik olarak güvenceye alınmış bir süreçtir.
Yerel ağa (LAN) bağlanan her masaüstü bilgisayar, dizüstü, cep telefonu veya el terminalinin hangi MAC adresine, hangi yerel IP'nin (Private IP) hangi saniyede verildiği kayıt altına alınır.
Cihaz - IP EşleşmesiYerel ağdaki kullanıcının şirket dış IP'si üzerinden hangi internet sitesine, hangi sunucuya ve hangi hedef port numarasına bağlandığı milisaniyelik zaman damgasıyla loglanır.
Hedef IP & Oturum KaydıHer günün sonunda (23:59) toplanan log dosyalarının SHA-256 hash özeti çıkarılır ve TÜBİTAK sunucularından kriptografik zaman damgası alınarak mühürlenir. Sonradan değiştirilmesi imkansızdır.
Hukuki Delil NiteliğiKanunun zorunlu kıldığı asgari 2 yıl boyunca loglar şifreli, sıkıştırılmış ve salt okunur (WORM) formatta şirket içinde ve güvenli yedekleme ünitelerinde saklanır.
2 Yıl Güvenli Saklama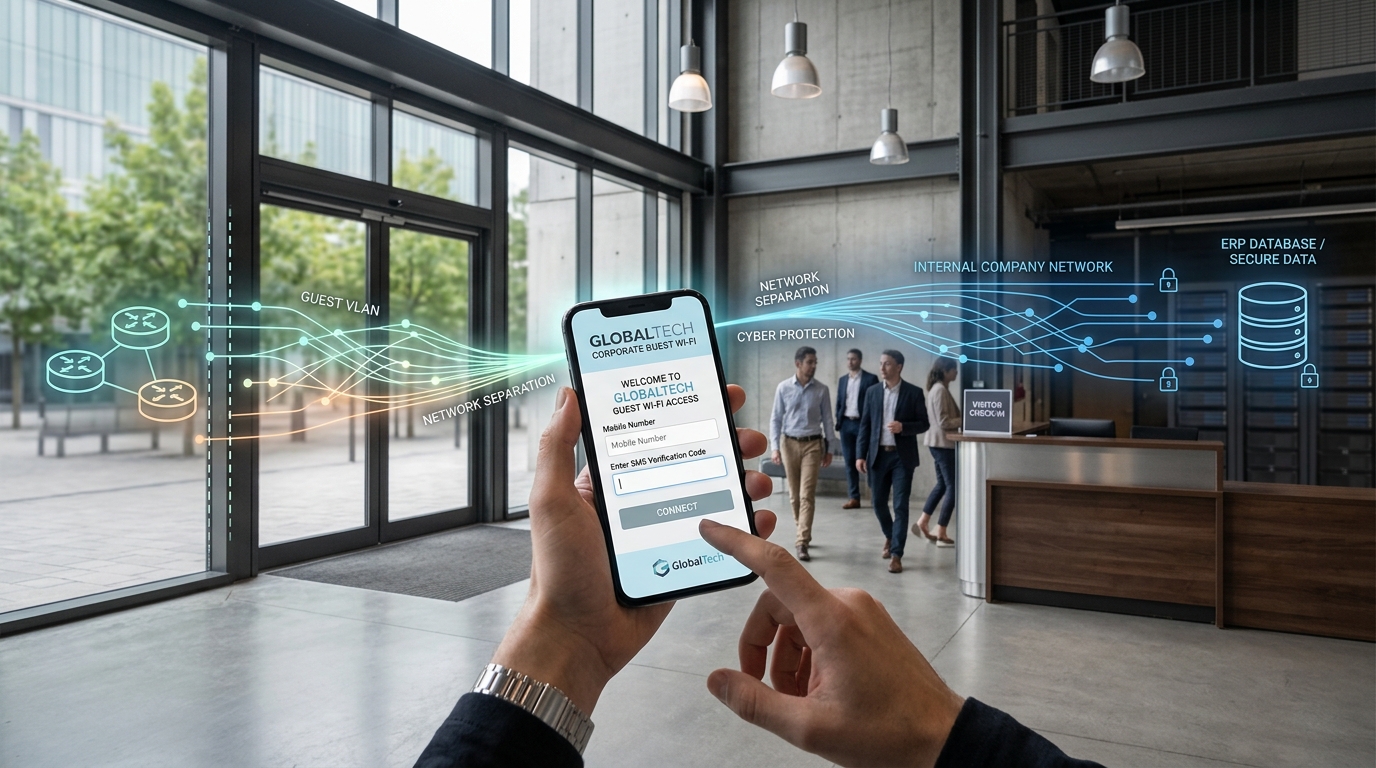
Ofisinize veya fabrikanıza gelen bir misafire klasik Wi-Fi şifresini vermek, misafirin telefonundaki bir virüsün veya fidye yazılımının (ransomware) doğrudan şirketinizin ERP, muhasebe ve ortak dosya sunucularına sızmasına davetiye çıkarır.
Kurulumunu yaptığımız yeni nesil İzole VLAN Hotspot ve Güvenlik Duvarı altyapısı sayesinde misafir ağı şirket ana ağından fiziksel ve mantıksal olarak ayrılır:
Misafir cep telefonuna gelen tek kullanımlık SMS koduyla giriş yapar; telefon numarası ve MAC adresi yasal loga işlenir.
Ziyaretçiler, danışmanlar veya dönemsel personeller için süre sınırlı, tek kullanımlık kullanıcı adı ve şifre tanımlama yetkisi.
Otel ve konaklama yönetim yazılımlarıyla (PMS) tam entegrasyon; oda numarası ve misafir bilgisiyle otomatik internet yetkilendirmesi.
Misafir kullanıcılar yerel ağdaki muhasebe, ERP veya üretim makinelerine kesinlikle erişemez, onları göremez.
Misafirlerin video izlemesi veya dosya indirmesi şirketinizin iş akışını yavaşlatmaz; kişi başı hız kotası atanır.
Karşılama ekranında ziyaretçilere dijital aydınlatma metni ve açık rıza onayı sunularak yasal uyumluluk belgelenir.
KVKK Kurumu tarafından yayımlanan teknik tedbirler kılavuzunda açıkça belirtilen ağ güvenliği ve loglama gereksinimlerini tek merkezden karşılayın.
Kişisel verilere hangi personelin hangi bilgisayardan eriştiği kaydedilmeli ve yetkisiz erişim denemeleri anında raporlanmalıdır.
İç ağ ile internet arasına yeni nesil UTM Firewall yerleştirilmeli; zararlı trafik ve dış siber saldırılar kaynağında durdurulmalıdır.
Şirket içi veri tabanlarını hedef alan fidye yazılımları (ransomware) ve yetkisiz port taramaları gerçek zamanlı engellenmelidir.
Hassas müşteri ve personel verilerinin USB veya harici ortamlara izinsiz sızması engellenmelidir. Detaylar için DLP Çözümlerimizi inceleyin.
İnternet servis sağlayıcısının verdiği standart bir modem neden yasal koruma sağlayamaz?
| Özellik ve Yetenek | Standart Modem / Router | Maysa 5651 & Kurumsal Güvenlik Duvarı |
|---|---|---|
| TÜBİTAK Zaman Damgası | Desteklemez (Yasal Hükmü Yok) | Her Gece Otomatik Kriptografik Mühür |
| Mahkemelerde Delil Geçerliliği | Tahrifata Açık (Delil Sayılmaz) | HMK Uyarınca Kesin Delil Niteliği |
| Misafir Ağı İzolasyonu (VLAN) | Yok (Misafir Şirket Ağına Sızabilir) | Tam Yalıtılmış İzole Misafir Hattı |
| SMS, Manuel Giriş & Otel Entegrasyonu | Sabit Ortak Şifre (Takipsiz) | SMS OTP, Manuel Kullanıcı ve Otel PMS Entegrasyonu |
| 2 Yıllık Saklama Güvenliği | Cihaz Hafızası Dolunca Üzerine Yazar | 24 Ay Şifreli Arşivleme ve Dış Yedekleme |
| Adli Raporlama ve İntikal | Manuel Veri Çıkarılamaz | Savcılık Formatında Tek Tıkla PDF/Log İntikali |
Uzman mühendislerimizin kaleme aldığı teknik dokümanları ve kurumsal uygulama makalelerini inceleyin.
Misafirlerin şirket sunucularına sızmasını engelleyen kurumsal VLAN segmentasyonu ve SMS kimlik doğrulama kılavuzu.
Makaleyi İnceleyinDHCP dağıtım logları, NAT hedef kayıtları ve 24 aylık yasal saklama yükümlülüklerinin teknik uygulama adımları.
Makaleyi İnceleyinPLC ve fabrika tezgah ağlarını şirket ofis bilgisayarlarından izole ederek fidye yazılımlarını engelleyen mimari.
Makaleyi İnceleyinYasal cezalar, log formatları, SMS entegrasyonu ve denetim süreçleri hakkında merak edilen 86 sorunun cevabı.
Soruları İnceleyinİşletmelerin 5651 uyumluluğu konusunda en çok karşılaştığı soruların net ve hukuki yanıtları.
Şirketinizin kablolu veya Wi-Fi ağına bağlanan tüm kullanıcıların loglarını tutmak zorundasınız. Buna kadrolu personel, stajyerler, taşeron çalışanlar, bakım teknisyenleri ve misafir ziyaretçiler dahildir. Ayrıntılar için SSS sayfamızı ziyaret edebilirsiniz.
Zaman damgası, oluşturulan log dosyasının belirtilen tarih ve saatte var olduğunu ve o andan itibaren üzerinde hiçbir değişiklik yapılmadığını kriptografik olarak kanıtlar. TÜBİTAK Kamu SM tarafından üretilmeyen düz metin loglar mahkemelerde delil niteliği taşımaz.
Cihaz seçimi, yerel ağınızdaki toplam eşzamanlı kullanıcı (personel + misafir) sayısına, internet hat hızınıza ve şubeler arası VPN ihtiyacınıza göre belirlenir. Güvenlik Duvarı Hizmetlerimiz kapsamında uzman mühendislerimiz yerinde ücretsiz keşif yaparak en uygun modeli belirler.
5651 sayılı yasa yönetmeliği uyarınca iç IP dağıtım logları (DHCP ve NAT kayıtları) en az 2 yıl (24 ay) boyunca değiştirilemez, şifreli ve zaman damgalı olarak saklanmak zorundadır.
Entegre ettiğimiz yeni nesil güvenlik duvarı sistemleri Netgsm, İleti Merkezi, Mutlucell gibi Türkiye'nin önde gelen yasal SMS sağlayıcılarıyla doğrudan entegre çalışır. Çok uygun maliyetli kurumsal SMS paketleri üzerinden doğrudan firmanız adına gönderim yapılır.
Çayırova / Kocaeli merkezli çalışıyoruz. Sanayi havzasındaki tesislere yerinde keşif ve saha desteği veriyoruz. Log sunucusu kurulumu, zaman damgası yapılandırması ve hotspot kurulumu tesiste yapılır.
Listede olmayan bir bölgeden yazıyorsanız da bize ulaşın; projenin kapsamına göre uzaktan veya yerinde çalışma seçeneklerini birlikte değerlendirelim.
5651 sayılı kanun, loglama yükümlülüğü ve hotspot hakkında en sık sorulanlar.
TÜBİTAK zaman damgalı log saklama, misafir Wi-Fi hotspot ayrımı ve KVKK teknik tedbirleri kılavuzlarımız.
5651 sayılı kanun loglama zorunluluğu nedir? Zaman damgası, iç hat logları, hotspot misafir ağı ve BTK denetim cezalarından korunma rehberini keşfedin.
İşletmeniz için güvenlik duvarı seçerken eşzamanlı oturum sayısı, VPN kapasitesi, 5651 loglama ve UTM yönetim ihtiyaçlarını doğru hesaplama rehberimiz.
Kurumsal hotspot misafir internetinde TC Kimlik ve SMS doğrulaması nedir? 5651 sayılı kanuna uygun loglama ve ağ izolasyonu rehberini inceleyin. İnceleyin.
ISO/IEC 27701 standardı nedir? ISO 27001 tabanlı Kişisel Veri Yönetim Sistemi (KVYS), KVKK ve GDPR entegrasyonu, denetim adımları ve rehberi. İnceleyin.
İhtiyacınızı dinleyelim, kapsamı ve bütçeyi netleştirelim. İlk görüşme ücretsizdir.