Berqnet IPS/IDS ve Gateway Antivirüs modülleri ağ geçidinde nasıl çalışır? Derin paket inceleme ile zararlıları kullanıcıya ulaşmadan durdurma stratejileri.
Geleneksel güvenlik anlayışında uç nokta bilgisayarlara antivirüs yazılımı kurmak yeterli kabul edilirdi. Ancak günümüzün karmaşık siber saldırılarında zararlı yazılımlar bellekte çalışan (fileless), polimorfik ve sıfır gün (zero-day) teknikleriyle son kullanıcı bilgisayarına kadar sızabilmektedir.
Bir tehdit çalışan bilgisayarına ulaştıktan sonra antivirüsün onu yakalaması her zaman mümkün olmayabilir. Modern siber savunmanın altın kuralı: Zararlıyı henüz şirket ağına adım attığı ağ geçidinde (Gateway) tespit edip durdurmaktır.
Gateway Antivirüs Nedir ve Ağ Geçidinde Nasıl Çalışır?
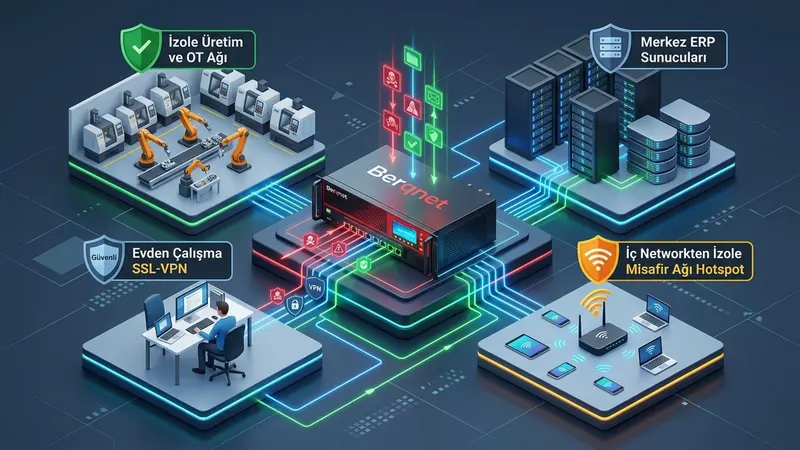
Berqnet Gateway Antivirüs modülü, ağdan geçen tüm web (HTTP/HTTPS), dosya transferi (FTP) ve e-posta (POP3/SMTP) trafiğini gerçek zamanlı olarak inceler:
- Akış İçi Tarama (Stream-Based Scanning): İndirilen dosyalar kullanıcı bilgisayarına ulaşmadan önce ağ geçidinde paket paket taranır.
- Kötü Amaçlı Kod Ayıklama: Dosya içinde gizlenmiş trojan, fidye yazılımı, casus yazılım veya solucan imzaları taranır.
- Anında İptal: Zararlı tespit edildiği anda veri akışı kesilir, dosya imha edilir ve kullanıcının ekranında dosyanın virüs içerdiği için engellendiğine dair uyarı mesajı görüntülenir.
- Uç Noktayı Yormayan Güvenlik: Bilgisayarların işlemci ve bellek kaynakları harcanmadan tüm ağ ortak koruma altına alınır.
IPS (Saldırı Önleme) ve IDS (Saldırı Tespit) Farkı
Birçok kişi bu iki kavramı birbiriyle karıştırır:
- IDS (Intrusion Detection System - Saldırı Tespit Sistemi): Pasif bir gözlemcidir. Ağ trafiğini dinler, şüpheli bir anomali veya saldırı imzası gördüğünde sistem yöneticisine alarm üretir; ancak saldırıyı durdurmaz.
- IPS (Intrusion Prevention System - Saldırı Önleme Sistemi): Aktif bir muhafızdır. Ağ trafiğinin tam ortasında durur (In-line). Saldırı kalıbını tespit ettiği mikrosaniyede o oturumu öldürür, saldırgan IP adresini dinamik kara listeye ekler ve trafiği bloklar.
Berqnet UTM mimarisinde tam özellikli ve aktif IPS motoru görev yapar.
Derin Paket İnceleme (DPI) ile Engellenen Saldırı Türleri
Berqnet IPS motoru, ağ katmanından uygulama katmanına (L7) kadar tüm OSI seviyelerini derinlemesine analiz eder:
- Brute Force (Kaba Kuvvet) Engellemesi: Şirket sunucularına veya VPN tünellerine yönelik ardışık parola denemelerini algılar ve saldırgan IP’yi anında banlar.
- Port Tarama (Port Scan) Tespiti: Ağdaki açık portları haritalandırmaya çalışan sızma girişimlerini daha keşif aşamasındayken boğar.
- SQL Injection & Cross-Site Scripting (XSS): Web sunucularına veya şirket portallarına yönelik enjeksiyon saldırılarını filtreler.
- Zero-Day Exploit Koruması: Bilinen yazılım açıklarını (Windows SMB, Log4j vb.) sömürmeye çalışan istismar kodlarını ağ seviyesinde süzer.
Ağınızdaki siber savunma derinliğini test etmek ve olası güvenlik açıklarını raporlamak için Sızma Testi ve Pentest Danışmanlığı sayfamızı ziyaret edebilir, veri sızıntılarını durdurmak için DLP Çözümlerimizi inceleyebilirsiniz.
Sıkça Sorulan Sorular
Şifreli HTTPS trafiği içindeki virüsler taranabilir mi?
Evet. Berqnet SSL Inspection (SSL Paket İnceleme) özelliği aktif edilerek şifreli HTTPS trafiği ağ geçidinde güvenle açılıp taranabilir ve tekrar şifrelenerek hedefe gönderilebilir.
IPS kuralları ne sıklıkla güncellenir?
Berqnet küresel tehdit merkezleriyle sürekli iletişim halindedir; yeni bir küresel güvenlik açığı (CVE) çıktığında IPS imza kütüphanesi otomatik olarak güncellenir.
Bilgisayarlarda yine de uç nokta antivirüs kurulu olmalı mıdır?
Evet. Siber güvenlik katmanlı bir yapıdır (Defense in Depth). Ağ geçidinde Berqnet Gateway Antivirüs + uç noktalarda Endpoint koruması en üst düzey güvenliği sağlar.