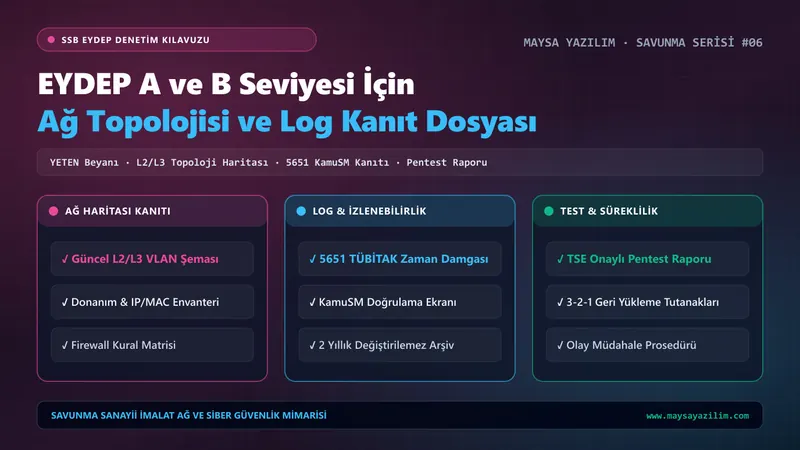
SSB EYDEP saha denetiminde A ve B seviyesi almak için sunulması gereken L2/L3 ağ topolojisi şeması, 5651 TÜBİTAK log kanıtı ve siber güvenlik klasörü.
Hızlı Özet (TL;DR)
T.C. Cumhurbaşkanlığı Savunma Sanayii Başkanlığı (SSB) tarafından yürütülen EYDEP (Endüstriyel Yetkinlik Değerlendirme ve Destekleme Programı) denetimlerinde A veya B seviyesine yükselmek, ana yüklenicilerden doğrudan ve yüksek hacimli sipariş alabilmenin anahtarıdır. EYDEP denetçileri fabrikanıza geldiğinde sözlü beyanları kabul etmez; “Kanıtlanamayan hiçbir güvenlik önlemi mevcut değildir” ilkesiyle hareket eder. Denetimden tam puan almak için; güncel L2/L3 Mantıksal ve Fiziksel Ağ Topolojisi Haritası, 5651 TÜBİTAK KamuSM Zaman Damgası Doğrulama Çıktısı, Yıllık TSE Onaylı Sızma Testi Raporu ve 3-2-1 Geri Yükleme Tatbikat Tutanakları hazır bir kanıt klasörü olarak sunulmalıdır.
YETEN Beyanı ile Saha Denetimi Arasındaki En Sık Yapılan Hata
EYDEP süreci iki aşamalıdır: İlk aşamada firma, SSB’nin YETEN (Yetenek Envanteri) portalı üzerinden öz değerlendirme sorularını yanıtlar. İkinci aşamada ise bağımsız denetim heyeti fabrikaya gelerek beyan edilen maddeleri sahada tek tek doğrular.
Saha analizlerimizde pek çok imalatçının YETEN formunda “Güvenlik duvarımız var, log tutuyoruz, yedek alıyoruz” şıklarını işaretlediğini; ancak denetçi fabrikaya gelip “Bana CNC ağınız ile ofis ağınızın ayrıldığını gösteren VLAN kural tablosunu ve dünkü log dosyasının TÜBİTAK KamuSM doğrulama ekranını açın” dediğinde kanıt sunamadığı için C veya D seviyesine düştüğünü görüyoruz.
EYDEP Denetçilerinin İstediği 4 Teknik Kanıt Klasörü ve İçeriği
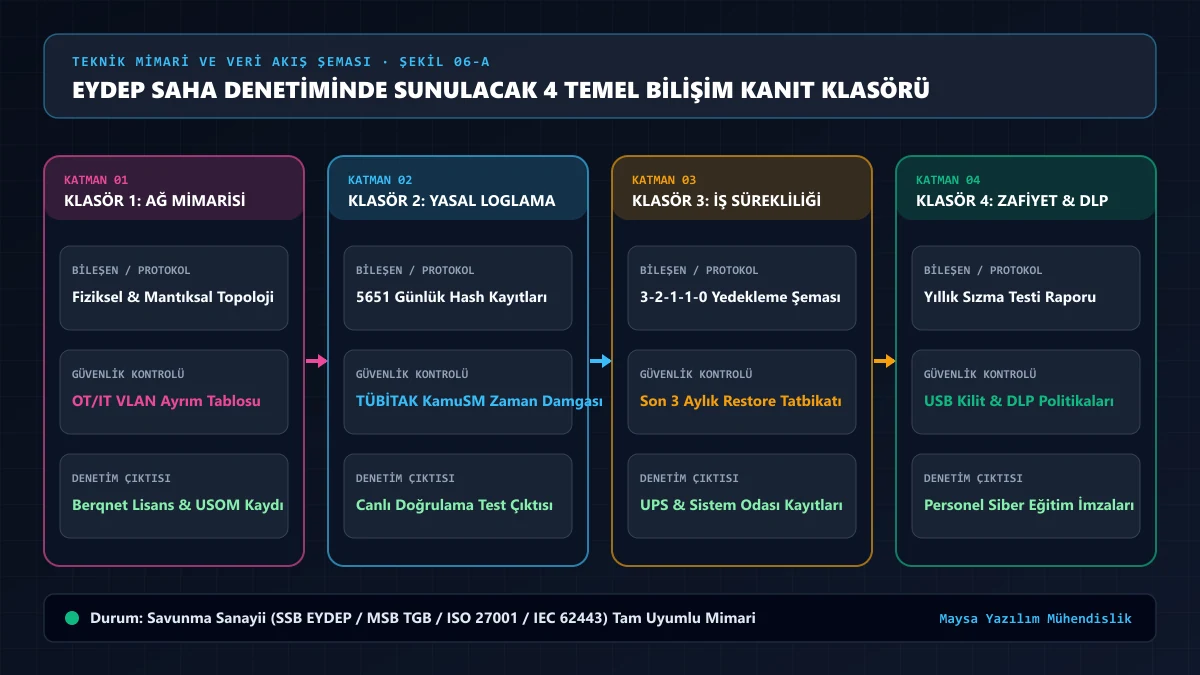
Maysa Yazılım olarak Savunma Sanayii İmalat Ağ Güvenliği kapsamında altyapısını kurduğumuz firmalara, denetim günü masaya koyabilecekleri şu 4 mühendislik kanıt dosyasını hazırlıyoruz:
Klasör 1: Fiziksel ve Mantıksal Ağ Topolojisi ile Donanım Envanteri
Denetçi, fabrikanın ağ mimarisini bir bakışta görmek ister. Bu dosyada:
- L2 ve L3 Ağ Topolojisi Şeması: İnternet hatları (WAN 1 / WAN 2), Berqnet UTM Güvenlik Duvarı, omurga switch’ler, erişim switch’leri ve kablosuz AP’lerin fiziksel bağlantı şeması.
- VLAN ve Alt Ağ (Subnet) Matrisi:
VLAN 10 (Ofis),VLAN 15 (Ar-Ge/CAD),VLAN 20 (CNC/OT),VLAN 30 (Sunucu/DMZ),VLAN 40 (Kamera)veVLAN 50 (Misafir Hotspot)IP blokları ve birbirleri arasındaki güvenlik duvarı erişim kuralları (ACL). - Donanım ve Yazılım Varlık Envanteri: Ağdaki tüm sunucu, bilgisayar, CNC tezgâhı ve el terminallerinin IP adresi, MAC adresi, işletim sistemi sürümü ve zimmet sahibi listesi.
Klasör 2: 5651 Yasal Loglama ve TÜBİTAK Zaman Damgası Kanıtı
Yalnızca “log tutuyoruz” demek puan kazandırmaz. Denetim sırasında canlı olarak şu kanıt gösterilir:
- KVKK ve 5651 Yasal Loglama ekranından rastgele seçilen bir günün log paketi (
.logve.zduzantılı zaman damgası dosyası) indirilir. - TÜBİTAK KamuSM Zaman Damgası Doğrulama Programı üzerinde dosya okutularak SHA-256 özetinin değişmediği ve zaman damgasının geçerli olduğu yeşil onay ekranıyla denetçiye kanıtlanır.
- Son 2 yıllık log arşivinin yedekli depolama alanında tutulduğu gösterilir.
Klasör 3: İş Sürekliliği, 3-2-1-1-0 Yedekleme ve Geri Yükleme Tutanakları
Denetçiler, “Yedek alıyor musunuz?” sorusundan hemen sonra “Aldığınız yedeği en son ne zaman geri yükleyip (Restore) çalıştığını test ettiniz?” sorusunu sorar:
- Ortak Dosya Sunucusu ve Yedekleme mimarisi şeması (Canlı Sunucu + Yerel Değiştirilemez ZFS NAS + Dış Lokasyon Kriptolu Yedek).
- Son 3 veya 6 ayda bir yapılmış Yedek Geri Yükleme Tatbikatı (Restore Drill) Tutanağı: Hangi sanal sunucunun veya CAD klasörünün kaç dakikada (Gerçekleşen RTO) ayağa kaldırıldığının ekran görüntülü ve imzalı raporu.
Klasör 4: Zafiyet Yönetimi, Pentest ve Veri Sızıntısı Önleme (DLP)
- Yılda en az bir kez gerçekleştirilmiş Sızma Testi ve Zafiyet Analizi (Pentest) raporu ve raporda tespit edilen bulguların kapatıldığını gösteren doğrulama (Retest) belgesi.
- DLP Veri Sızıntısı Önleme politikaları, USB port kilitleme kuralları ve çalışanlara verilen yıllık siber güvenlik farkındalık eğitimi katılım imzaları.
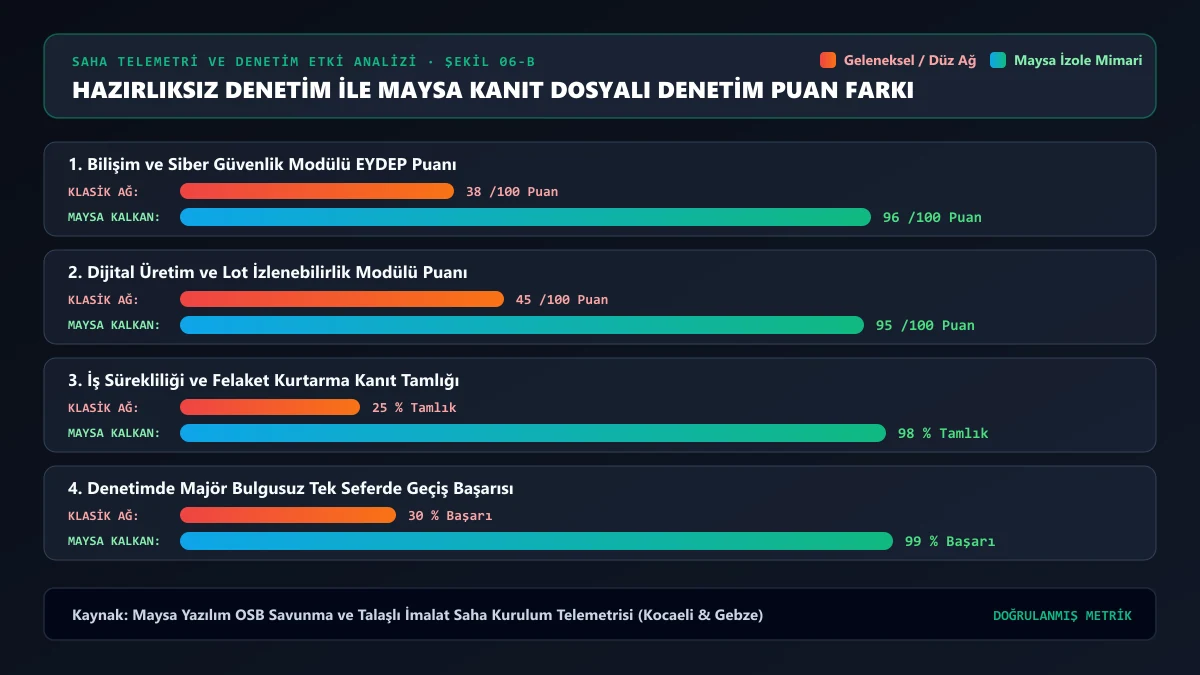
EYDEP Bilişim Denetim Soruları ve Kanıt Eşleştirme Tablosu
| EYDEP Denetim Sorusu / Kriteri | Kabul Edilmeyen Yanıt (0 Puan) | Tam Puan Alan Teknik Kanıt (A Seviyesi) |
|---|---|---|
| Üretim tezgâhları siber tehditlere karşı korunuyor mu? | “Tezgâhlarda antivirüs yok ama kimse internete girmiyor.” | Berqnet üzerinde VLAN 20 -> WAN DROP kuralı ekran görüntüsü ve izole DNC mimari şeması |
| Müşteri teknik resimleri yetkisiz erişime kapalı mı? | “Ortak klasörde duruyor, şifreyi sadece mühendisler biliyor.” | Active Directory RBAC yetki matrisi, DLP USB blokaj raporu ve dosya erişim (Audit) logları |
| Uzaktan bağlantılar güvenli şekilde yapılıyor mu? | “İhtiyaç olunca AnyDesk veya uzak masaüstü açıyoruz.” | Berqnet MFA/2FA aktif SSL-VPN kullanıcı listesi ve dış port tarama (0 açık port) raporu |
| Sunucu odası fiziksel ve çevresel olarak güvenli mi? | “Sunucu muhasebe odasındaki dolapta çalışıyor.” | Kilitli sistem kabineti, kartlı geçiş kaydı, Online UPS, iklimlendirme ve ısı/nem sensör logları |
- Topoloji Güncelliği: Basılı A3 ağ topolojisi şemasındaki IP blokları ile Berqnet arayüzündeki VLAN tanımları birebir örtüşüyor mu?
- KamuSM Kontör Kontrolü: TÜBİTAK zaman damgası sunucusunda kontörün bitmediği ve dünkü logun başarıyla mühürlendiği kontrol edildi mi?
- Misafir Wi-Fi Testi: Denetçi kendi telefonundan misafir Wi-Fi ağına bağlandığında T.C. Kimlik / SMS doğrulama ekranı sorunsuz açılıyor mu?
EYDEP denetiminiz öncesinde fabrikanızda ön denetim (Gap Analizi) yapmak, eksik siber güvenlik altyapısını hızla tamamlamak ve kanıt klasörünüzü hazırlamak için Teklif Al sayfamızdan bizimle iletişime geçebilirsiniz.
Sıkça Sorulan Sorular
EYDEP denetimine kaç hafta kala bilişim altyapısı hazırlığına başlanmalıdır?
İdeal hazırlık süresi denetim tarihinden 4 ila 6 hafta öncesidir. Donanım kurulumu, VLAN ayrımı ve 5651 loglama 3-5 iş günü içinde tamamlanabilse de; denetçiye sunulacak geçmişe dönük zaman damgalı log kayıtlarının, yedekleme geçmişinin ve sızma testi kapatma raporlarının oluşması için birkaç haftalık çalışma verisi büyük avantaj sağlar.
Daha önce yapılan EYDEP denetiminde C seviyesi aldık, tekrar denetime girebilir miyiz?
Evet. Tespit edilen gelişime açık alanlar (özellikle ağ güvenliği, ERP/üretim izlenebilirliği ve veri yedekleme eksikleri) tamamlandıktan sonra SSB’ye iyileştirme kanıtlarıyla başvurularak yeniden değerlendirme talep edilebilir ve seviyeniz B veya A’ya yükseltilebilir.
ERP kullanmayan bir imalatçı EYDEP’ten A seviyesi alabilir mi?
Çok zordur. EYDEP metodolojisinde hammadde girişinden sevkiyata kadar lot/seri izlenebilirliği, kalibrasyon takibi ve üretim rota kayıtlarının dijital ortamda (Özel ERP ve İmalat Çözümleri) tutulması ana puan kalemlerinden biridir.