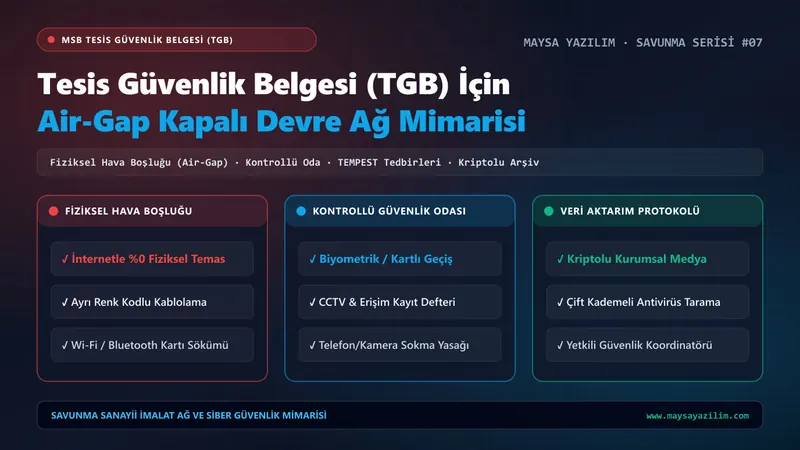
MSB Tesis Güvenlik Belgesi (TGB) denetimleri için gizlilik dereceli kapalı devre (Air-Gap) ağ, kontrollü güvenlik odası ve fiziksel izolasyon kurulum rehberi.
Hızlı Özet (TL;DR)
T.C. Millî Savunma Bakanlığı (MSB) Savunma Sanayii Güvenliği Yönergesi (MSY 317-2) kapsamında HİZMETE ÖZEL, ÖZEL, GİZLİ veya ÇOK GİZLİ gizlilik dereceli projelerde yer alacak imalatçıların Tesis Güvenlik Belgesi (TGB) alması yasal zorunluluktur. TGB denetimlerinde gizlilik dereceli teknik verilerin işlendiği bilgisayarların ve sunucuların yalnızca güvenlik duvarıyla korunması yetmez; bu sistemlerin genel ofis ağından ve internetten %100 fiziksel hava boşluğuyla (Air-Gapped Network) ayrılması, ayrı renk kodlu kablolama kullanılması ve Kontrollü Güvenlik Odası içerisinde çevre birimi kilitleriyle çalıştırılması şarttır.
Mantıksal İzolasyon (VLAN) ile Fiziksel Hava Boşluğu (Air-Gap) Arasındaki Fark
Birçok fabrika yöneticisi, genel ağ ile gizli proje ağını aynı switch üzerinde VLAN ile ayırmanın TGB denetimi için yeterli olacağını düşünür. Oysa MSB denetim heyetleri açısından gizlilik dereceli projelerde VLAN ayrımı tek başına kabul edilmez:
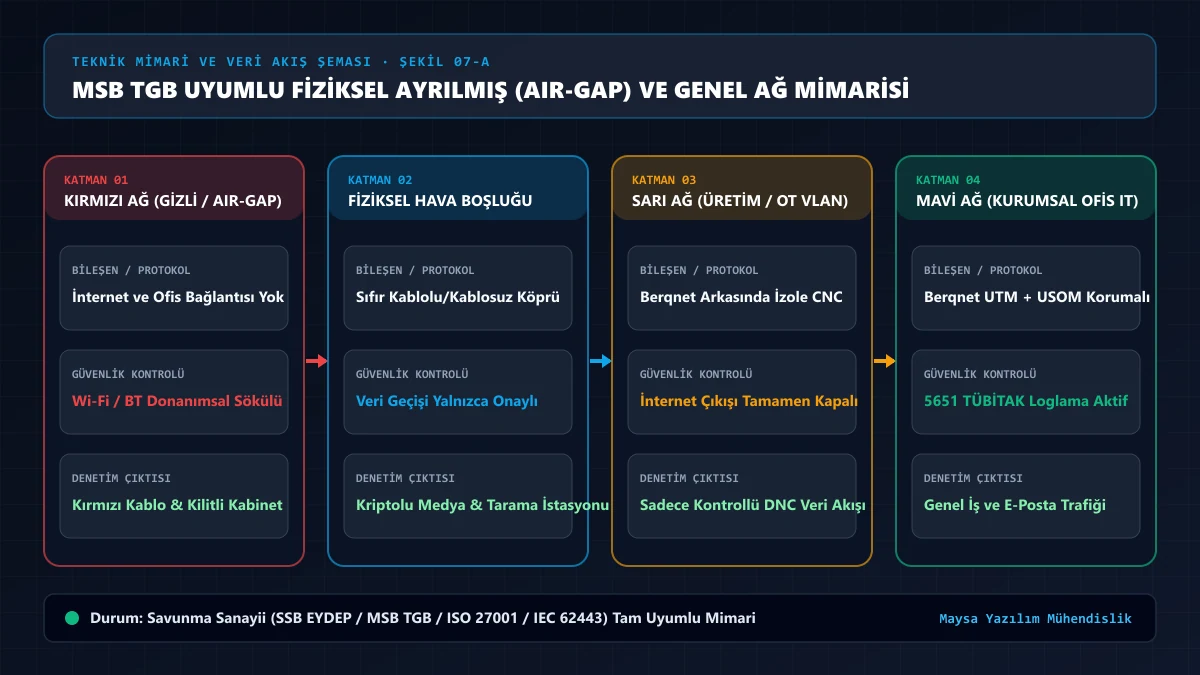
- Sarı / Mavi Ağ (Genel Üretim ve Kurumsal Ofis): Berqnet UTM Güvenlik Duvarı ve IEEE 802.1Q VLAN segmentasyonu ile korunur. EYDEP ve genel siber hijyen kriterlerini karşılar.
- Kırmızı Ağ (Gizlilik Dereceli / TGB Kapalı Devre Ağ): İnternet çıkan hiçbir switch, router veya kablo tavasıyla fiziksel temas kuramaz. Kendi bağımsız switch’i, kendi bağımsız kesintisiz güç kaynağı (UPS) ve kendi izole sunucu kabineti olmak zorundadır.
TGB Kontrollü Oda ve Kapalı Devre Bilişim Odası Kurulum Kriterleri
Maysa Yazılım olarak savunma tedarikçilerinin TGB başvuru ve yenileme süreçlerinde kurduğumuz kapalı devre bilişim altyapısı şu 5 mühendislik şartını eksiksiz sağlar:
1. Donanımsal Kablosuz Modül Sökümü ve BIOS Kilidi
Kontrollü odada yer alan CAD/CAM iş istasyonlarının anakartları üzerindeki dahili Wi-Fi, Bluetooth, Kızılötesi, Mikrofon ve Web Kamerası modülleri yazılımsal olarak kapatılmakla kalmaz; fiziksel olarak anakarttan sökülür. BIOS/UEFI ekranlarına yönetici şifresi konulur ve kasa kapaklarına güvenlik mührü (tamper-evident seal) yapıştırılır.
2. Görsel Kablo Ayrımı ve Fiziksel Port Tıpaları
Kırmızı ağda kullanılan CAT6A S/FTP (çift zırhlı, elektromanyetik sızıntıyı önleyen) ağ kabloları, duvar boyunca şeffaf veya açıkta görünen ayrı bir kanaldan geçirilir; duvar içinden gizli hat çekilmez. Switch ve bilgisayar üzerindeki tüm boş RJ45 ve USB portları fiziksel kilitli tıpalarla kapatılır.
3. Çıkarılabilir Disk Kızağı (Removable Drive Bay) ve Çelik Kasa
TGB yönergesine göre gizlilik dereceli verilerin bulunduğu sabit diskler, mesai bitiminde bilgisayardan kızaklı mekanizmayla çıkarılarak Kontrollü Oda içindeki çift kilitli çelik kasaya kaldırılmalı ve kayıt defterine işlenmelidir. Diskler donanımsal AES-256 / BitLocker ile şifrelenir.
4. Kontrollü Veri Aktarım İstasyonu (Kiosk / Tarama Köprüsü)
Ana yükleniciden gelen kriptolu CD/DVD veya kurumsal taşınabilir medyadaki teknik verinin kapalı devre ağa aktarılması gerektiğinde; dosya önce bağımsız bir Zararlı Yazılım Tarama İstasyonunda (Malware Kiosk) çoklu antivirüs motoruyla taranır, güvenlik koordinatörü tutanağıyla içeri alınır.
5. Yerel Denetim İzi (Audit Log) ve Ekran Kaydı
Kapalı devre ağ internete bağlı olmadığı için zaman senkronizasyonu yerel donanımsal NTP kaynağından yapılır; kullanıcı giriş-çıkışları, açılan dosyalar ve alınan çıktılar değiştirilemez yerel log sunucusunda (KVKK ve 5651 Yasal Loglama) arşivlenir.
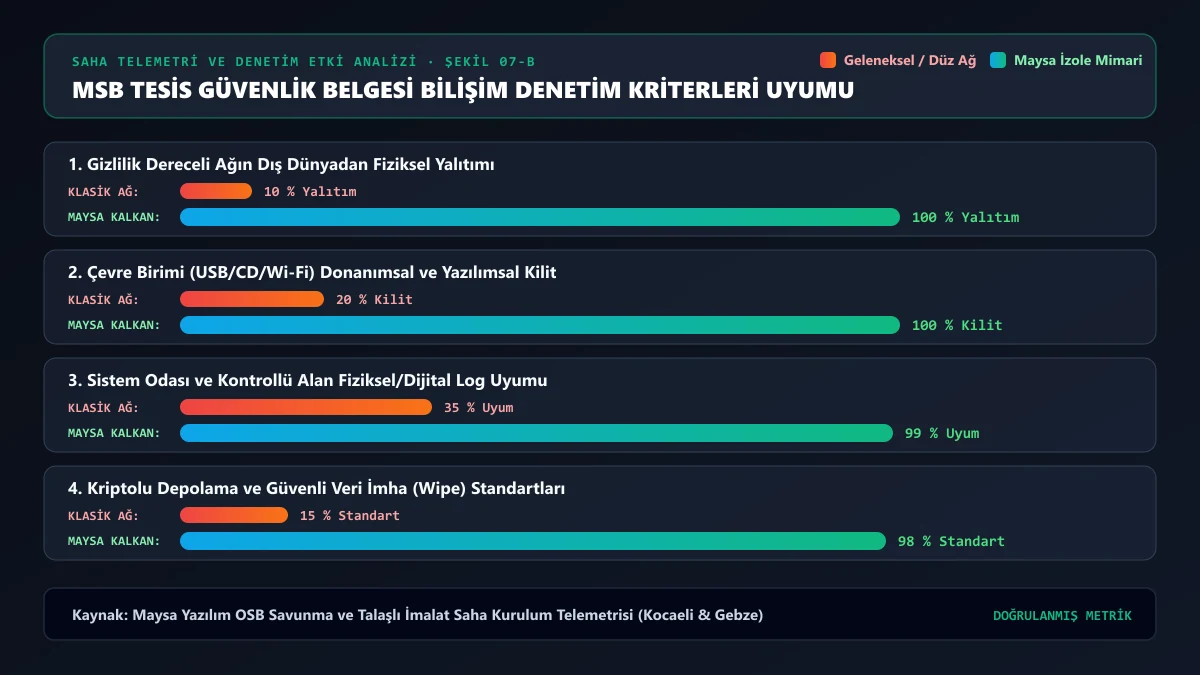
MSB TGB Bilişim Denetimi Hazırlık Matrisi
| TGB Denetim Kalemi | Denetçinin Kontrol Ettiği Nokta | Maysa Yazılım Mühendislik Uygulaması |
|---|---|---|
| Ağ Fiziksel Yalıtımı | Kırmızı ağ kablosunun genel sistem odasına gidip gitmediği | Kontrollü oda içinde bağımsız kilitli mini-kabinet ve izole L2 switch |
| TEMPEST & Kablolama | Elektromanyetik dinleme ve kablo takibi | Topraklanmış S/FTP zırhlı kablolama, penceresiz/perdeli oda ve görünür kanal |
| Çevre Birimi & Yazıcı | Hafızalı (diskli) ağ yazıcılarının veri sızdırma riski | Hafızasız (RAM tabanlı) doğrudan bağlı yazıcı ve seri numaralı çıktı kayıt defteri |
| Taşınabilir Cihaz Yasağı | Odaya cep telefonu, akıllı saat veya USB bellek sokulması | Oda girişinde kilitli telefon dolabı (Faraday/metal) ve DLP Veri Sızıntısı Önleme |
| Veri İmha (Değişim/Arıza) | Arızalanan diskin servise gönderilmeden önce imhası | DoD 5220.22-M / NIST 800-88 standardında sıfırlama ve fiziksel imha tutanağı |
- Donanımsal Söküm Tutanağı: Kapalı devre bilgisayarların Wi-Fi/Bluetooth kartlarının söküldüğüne dair teknik servis tutanağı dosyada mevcut mu?
- Giriş-Çıkış ve Medya Defteri: Kontrollü odaya giren yetkili personelin ve çelik kasadan çıkarılan disklerin günlük imza föyleri eksiksiz tutuluyor mu?
- Genel Fabrika Ağı Kalkanı: TGB odası dışındaki genel fabrika ve CNC ağınız da [Savunma Sanayii İmalat Ağ Güvenliği](/savunma-sanayii-imalat-ag-ve-siber-guvenlik/) standartlarında korunuyor mu?
Fabrikanızda MSB Tesis Güvenlik Belgesi standartlarına uygun kapalı devre (Air-Gap) bilişim odası kurmak ve genel fabrika ağınızı güvenceye almak için Teklif Al sayfamızdan uzman ekibimize ulaşabilirsiniz.
Sıkça Sorulan Sorular
Kapalı devre (Air-Gap) bilgisayardaki SolidWorks veya NX lisansı internet olmadan nasıl çalışır?
Savunma projelerinde kullanılan CAD/CAM yazılımları için bulut tabanlı (Cloud/Online) lisans yerine Node-Locked (Donanım Kilidi / USB Dongle) veya kapalı devre iç ağda çalışan Yerel Yüzer Lisans Sunucusu (Local FlexLM License Server) kullanılır. Böylece internete hiç çıkmadan tüm mühendislik yazılımları tam kapasite çalışır.
Kapalı devre ağdaki CNC programları üretimdeki tezgâha nasıl aktarılır?
Eğer ilgili CNC tezgâhı yalnızca gizli projeye tahsis edilmişse tezgâh da doğrudan Kırmızı Ağ’a bağlanabilir. Tezgâh ortak üretim sahasındaysa, güvenlik koordinatörü gözetiminde seri numaralı, donanımsal şifreli ve sadece o tezgâhta açılan kurumsal aktarım medyası veya tek yönlü veri diyotu (Data Diode) prosedürü işletilir.
TGB denetiminde genel fabrika ağımıza da bakılır mı?
Evet. Gizlilik dereceli veriler kapalı odada işlense dahi, firmanın kurumsal e-posta, ERP (Özel ERP ve İmalat Çözümleri) ve güvenlik duvarı altyapısının siber olgunluğu denetim heyetinin genel güvenlik kanaatini doğrudan etkiler.