
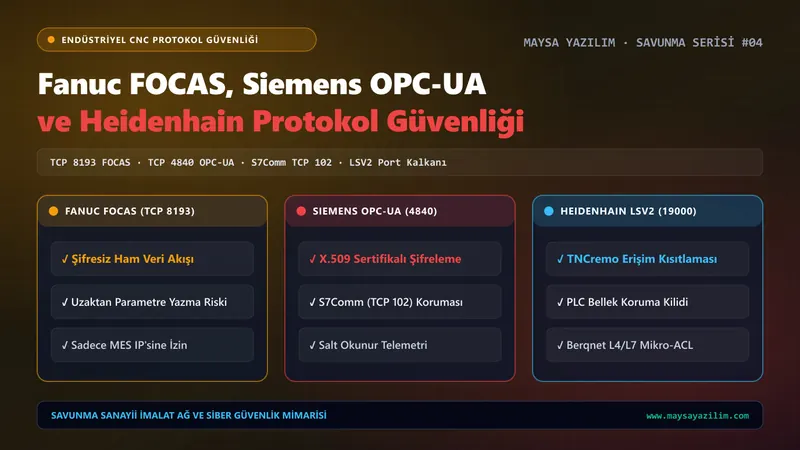
CNC tezgahlarında Fanuc FOCAS (TCP 8193), Siemens OPC-UA (TCP 4840), S7Comm ve Heidenhain LSV2 protokollerini siber saldırılara karşı güvenli yapılandırın.
Hızlı Özet (TL;DR)
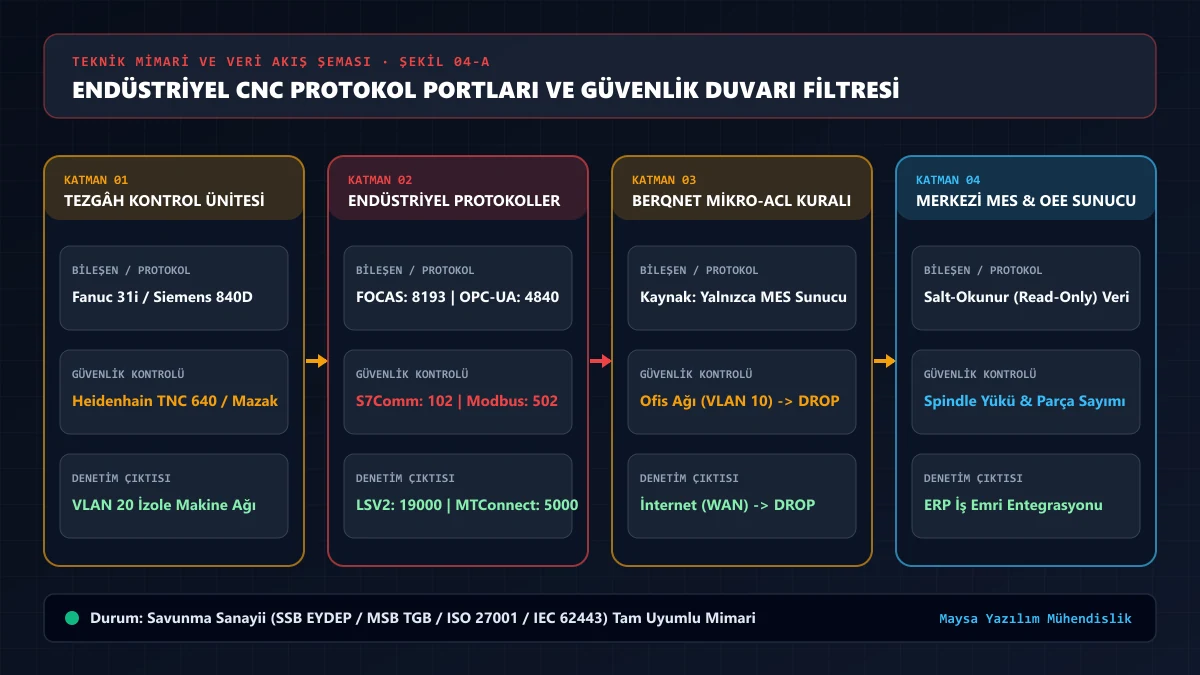
Endüstri 4.0 kapsamında CNC tezgâhlarından canlı devir (spindle), ilerleme (feed), alarm ve parça sayısı okumak için kullanılan Fanuc FOCAS (TCP 8193), Siemens S7Comm (TCP 102), Modbus TCP (Port 502) ve Heidenhain LSV2 (TCP 19000) protokollerinin büyük çoğunluğu, tasarlandıkları yıllar itibarıyla şifreleme veya güçlü kimlik doğrulama içermez. Ağda bu portlara erişebilen herhangi bir bilgisayar, sadece veri okumakla kalmayıp tezgâhın PLC parametrelerini değiştirebilir veya eksen ofsetlerini kaydırarak parçayı bozabilir. Güvenli telemetrinin anahtarı; tezgâhları izole VLAN’a almak, Berqnet üzerinde yalnızca tek bir MES/Veri Toplama Sunucusu IP’sine mikro-ACL izni vermek ve OPC-UA (TCP 4840) üzerinde X.509 sertifikalı salt-okunur (Read-Only) profil kullanmaktır.
Endüstriyel CNC İletişim Protokolleri Neden Siber Risk Taşır?
Talaşlı imalat fabrikalarında kullanılan CNC kontrol üniteleri, yüksek hızda gerçek zamanlı (real-time) hareket kontrolü yapmak üzere tasarlanmıştır. Ancak bu hız odaklı endüstriyel protokoller, siber güvenlik açısından kritik zafiyetler barındırır:
- Fanuc FOCAS (Fast Open CNC Application Software - TCP 8193): Fanuc 0i, 30i, 31i ve 32i serisi kontrol ünitelerinde gömülü Ethernet portu üzerinden çalışır. FOCAS kütüphanesi (
Fwlib32.dll), TCP 8193 portuna bağlanan istemciden hiçbir kullanıcı adı veya parola istemez. Ağda 8193 portuna erişebilen kötü niyetli bir script;cnc_wrparamveyapmc_wrpmcrngfonksiyonlarını çağırarak tezgâhın takım ofsetlerini (Tool Offset) 0.05 mm değiştirebilir. Savunma parçasında bu fark, gözle görülmeyen ancak kalite kontrolde tüm partiyi hurdaya çıkaran sinsi bir sabotajdır. - Siemens S7Comm (TCP 102) ve Modbus TCP (TCP 502): Klasik S7-300/400 ve eski Sinumerik 840D ünitelerinde kullanılan S7Comm ile Modbus TCP protokolleri düz metin (cleartext) olarak haberleşir. Ağdaki bir saldırgan paketleri dinleyebilir veya sahte
STOP CPUkomutu gönderebilir. - Heidenhain LSV2 (TCP 19000): iTNC 530 ve TNC 640 kontrol ünitelerinde dosya transferi, ekran görüntüsü alma ve uzaktan parametre erişimi için kullanılır. Yetkisiz erişime kapatılmazsa tezgâhın PLC tablolarına dışarıdan müdahale edilebilir.
CNC Marka ve Protokollerine Göre Güvenlik Yapılandırma Matrisi
Maysa Yazılım’ın CNC Makine Veri Toplama ve Özel ERP & MES projelerinde her CNC markası için uyguladığı saha sıkılaştırma (hardening) standartları şunlardır:
| CNC Kontrol Ünitesi | İletişim Protokolü | Varsayılan Port | Siber Zafiyet / Risk | Maysa Yazılım Güvenlik Sıkılaştırması |
|---|---|---|---|---|
| Fanuc 0i / 31i / 32i | Fanuc FOCAS1 / FOCAS2 | TCP 8193 | Parolasız bağlantı ve parametre/ofset yazma riski | İzole VLAN 20 + Berqnet’te yalnızca tek MES Sunucu IP’sine izin + CNC üzerinde Write-Protect |
| Siemens Sinumerik 840D sl / ONE | OPC-UA & S7CommPlus | TCP 4840 / TCP 102 | Şifresiz None-Security profili veya açık S7 portu | OPC-UA Basic256Sha256 TLS şifreleme + X.509 İstemci Sertifikası + Salt-Okunur (Read-Only) Kullanıcı |
| Heidenhain TNC 640 / iTNC 530 | Heidenhain LSV2 & OPC-UA | TCP 19000 / TCP 4840 | TNCremo ile kontrolsüz dosya ve PLC belleği erişimi | Kontrol panelinden External Access kısıtlaması + SSH/TLS tüneli + Sadece DNC IP beyaz listesi |
| Mitsubishi M70 / M80 & Mazak | Mitsubishi EZSocket & MTConnect | TCP 683 / TCP 5000 | Ağdaki tüm bilgisayarlara açık telemetri yayını | MTConnect Agent’ın DMZ katmanında izole edilmesi + Tezgâh ağ kartında Gateway adresinin boş bırakılması |
| Haas NGC & Okuma OSP | Haas M-Net / MTConnect / THINC | TCP 5000 / TCP 445 | SMBv1 paylaşımı üzerinden fidye yazılımı bulaşması | SMBv1 tamamen kapatılır; veri toplama salt-okunur seri/MTConnect veya izole SMBv3 ile yapılır |
Altın Kural: CNC Tezgâhında “Default Gateway” Neden Boş Bırakılır?
Sahada uyguladığımız en etkili savunma tekniklerinden biri Ağ Geçidi Kısıtlaması ve Tekil IoT Edge Mimarisidir:
- Eğer veri toplama sunucusu (IoT Edge Gateway) bizzat
VLAN 20bacağına sahipse, CNC tezgâhlarının TCP/IP ayarlarına Default Gateway (Varsayılan Ağ Geçidi) ve DNS adresi hiç yazılmaz. - Böylece CNC tezgâhı, kendi alt ağı dışındaki hiçbir ağla (ne internetle ne de ofis VLAN’ıyla) yönlendirme (routing) yapamaz; fiziksel olarak dış dünyaya sağır ve dilsiz hâle gelir.
- Veri toplama sunucusu çift ağ kartıyla (Dual-Homed) veya Berqnet Güvenlik Duvarı DMZ bacağı üzerinden tezgâhtan aldığı telemetriyi güvenli SQL veritabanına yazar.
OPC-UA Güvenlik Profilleri: “None” Modundan “SignAndEncrypt” Moduna Geçiş
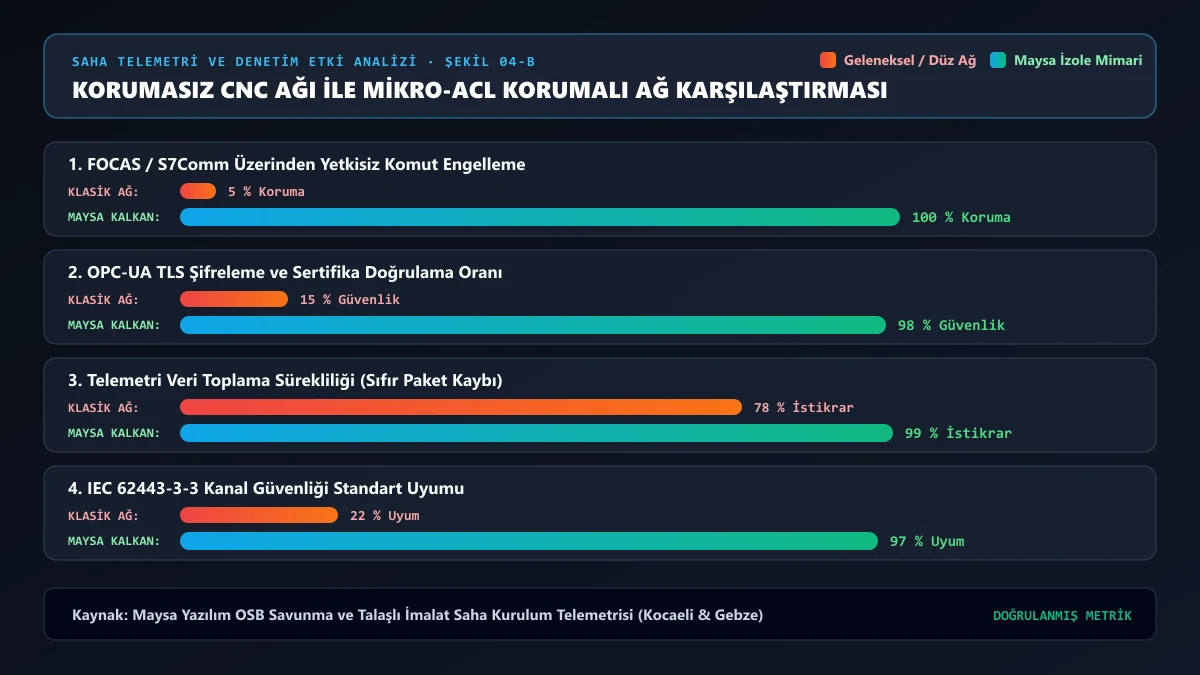
Siemens Sinumerik, Beckhoff ve yeni nesil Fanuc/Heidenhain tezgâhlarda bulunan OPC-UA (Open Platform Communications Unified Architecture) protokolü, doğru yapılandırıldığında savunma sanayii için en güvenli endüstriyel standarttır. Ancak fabrikaların %90’ında kurulum kolaylığı için güvenlik modu None (Güvenlik Yok) ve kullanıcı girişi Anonymous (Anonim) olarak bırakılmaktadır.
Maysa Yazılım kurulumlarında OPC-UA üzerinde şu 3 adım zorunlu uygulanır:
- Anonim Girişin Kapatılması:
Anonymouserişim devre dışı bırakılır; güçlü parolalı veya sertifikalımaysa_telemetry_rokullanıcısı tanımlanır. - SignAndEncrypt (İmzala ve Şifrele): Güvenlik politikası
Basic256Sha256veyaAes256_Sha256_RsaPssseçilerek tezgâh ile sunucu arasındaki tüm veri akışı kriptolanır. - Salt-Okunur (Read-Only) Node Yetkisi: Telemetri kullanıcısına yalnızca
SpindleLoad,PartCount,ExecutionModeveAlarmStatusdüğümlerini (node) okuma yetkisi verilir; yazma (Write) ve metot çağırma yetkileri kapatılır.
- Port Taraması: Ofis VLAN'ındaki herhangi bir bilgisayardan CNC tezgâhlarının 8193, 4840, 102 ve 502 portlarına
telnet / nmaperişimi tamamen engellenmiş mi? - SMBv1 Kapatma: Windows tabanlı CNC panellerinde EternalBlue zafiyetine yol açan SMBv1 protokolü devre dışı bırakıldı mı?
- OPC-UA Şifreleme: OPC-UA bağlantılarında
None / Anonymousprofili kapatılıp X.509 sertifikalıSignAndEncryptmoduna geçildi mi?
Tezgâhlarınızdan hem %100 güvenli hem de gerçek zamanlı OEE ve üretim verisi toplamak için CNC Makine Veri Toplama ve Savunma Sanayii İmalat Ağ Güvenliği sayfalarımızı inceleyebilirsiniz.
Sıkça Sorulan Sorular
FOCAS veya OPC-UA üzerinden veri toplamak CNC tezgâhının işleme hassasiyetini yavaşlatır mı?
Hayır. CNC kontrol ünitelerinde eksen hareketlerini yöneten gerçek zamanlı NC/Servo işlemcisi ile Ethernet haberleşmesini yöneten iletişim işlemcisi birbirinden ayrıdır. Ayrıca Maysa telemetri mimarisinde sorgulama periyodu (polling interval) optimize edilerek kontrol ünitesine sıfır yük bindirilir.
Garanti kapsamındaki sıfır CNC tezgâhlarına bu ağ güvenliği kuralları uygulandığında garanti bozulur mu?
Kesinlikle bozulmaz. Ağ izolasyonu, Berqnet güvenlik duvarı ACL kuralları ve switch port güvenliği tamamen fabrika ağ altyapısında uygulanır; tezgâhın kendi mekanik veya sistem yazılımlarına müdahale edilmez.
Heidenhain veya Siemens tezgâh ekranını uzaktan izlemek güvenlik açığı yaratır mı?
VNC veya açık TNCremo bağlantıları tüm ağa açılırsa ciddi risk yaratır. Bu özellikler kapatılmalı ya da yalnızca yetkili başmühendisin IP adresinden MFA doğrulamasıyla erişilebilecek şekilde sınırlandırılmalıdır.