Savunma sanayii fabrikalarını ziyaret eden denetçi, müşteri ve taşeronlar için iç ağdan %100 izole, T.C. Kimlik/SMS doğrulamalı ve 5651 loglu Hotspot ağı.
Hızlı Özet (TL;DR)
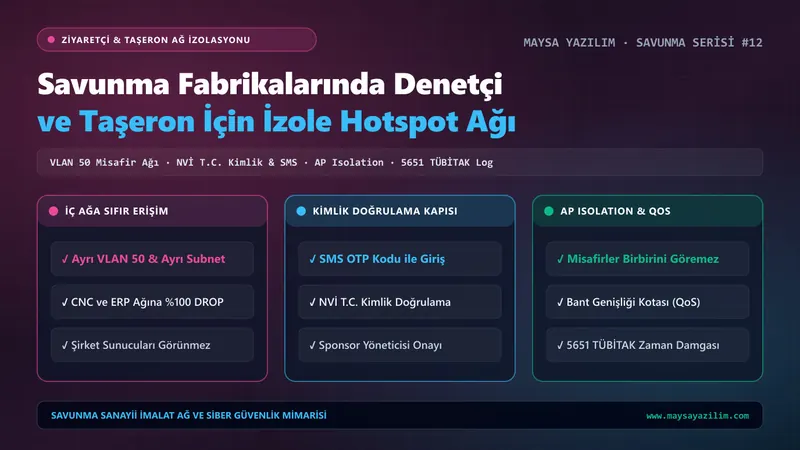
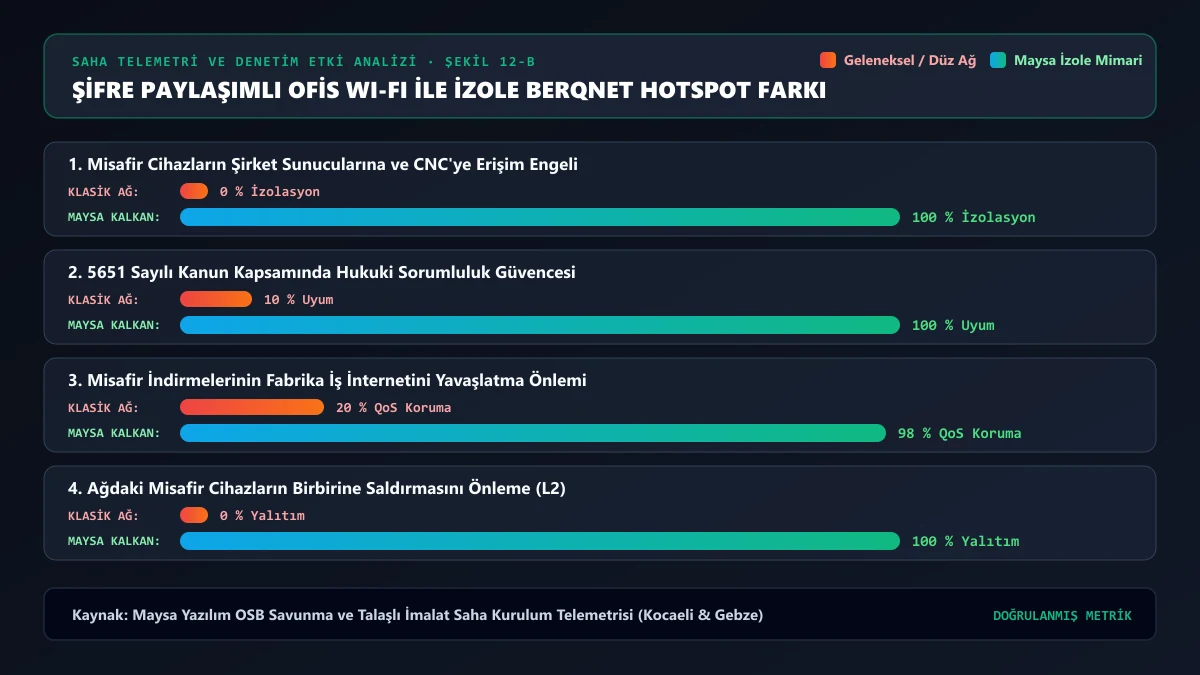
Savunma sanayii üretim tesislerine her hafta müşteri heyetleri, kalite/EYDEP denetçileri, makine bakım mühendisleri ve taşeron ekipler gelir. Bu ziyaretçilere iyi niyetle şirket ofis Wi-Fi şifresini vermek, hem fabrikanızdaki tüm sunucu ve CNC tezgâhlarını yabancı cihazların taramasına açmak hem de 5651 sayılı kanun karşısında şirketi ağır cezai sorumluluk altına sokmak demektir. Çözüm; Berqnet UTM Güvenlik Duvarı üzerinde kurumsal ağdan tamamen yalıtılmış VLAN 50 Misafir Hotspot ağı kurmak, girişleri NVİ T.C. Kimlik veya SMS OTP ile doğrulamak, AP Isolation ile cihazların birbirini görmesini engellemek ve tüm trafiği TÜBİTAK zaman damgasıyla loglamaktır.
“Duvara Asılı Ofis Wi-Fi Şifresi” Neden Denetimlerde Doğrudan Elenme Sebebidir?
Toplantı odasının duvarında veya sekreterya masasında yazan sabit bir Wi-Fi şifresi, siber güvenlik denetçisinin (EYDEP, TGB, TISAX, ISO 27001) fabrikaya girdiği ilk 5 dakikada not ettiği en kritik bulgudur:
- İç Ağın Savunmasız Kalması: Sabit şifreli ofis Wi-Fi ağına bağlanan bir ziyaretçinin laptopunda virüs varsa veya cihazda ağ tarama aracı çalışıyorsa, dakikalar içinde şirket dosya sunucularına ve üretim ağına sızabilir.
- Otoparktan Sürekli Erişim Riski: Bir kez Wi-Fi şifresini öğrenen eski bir çalışan veya taşeron, aylar sonra bile fabrika bahçesinden/otoparkından ağa bağlanabilir.
- 5651 Sayılı Kanun Kapsamında Suç Sorumluluğu: Misafir ağınıza bağlanan bir kişi internet üzerinden bir bilişim suçu işlediğinde veya yasadışı bir içerik indirdiğinde, savcılık fabrikanızın statik IP adresine başvurur. Eğer KVKK ve 5651 Yasal Loglama kayıtlarınız TÜBİTAK zaman damgalı değilse, tüm hukuki sorumluluk şirket yönetim kuruluna kalır.
Berqnet ile 4 Aşamalı Savunma Sınıfı Hotspot Mimarisi
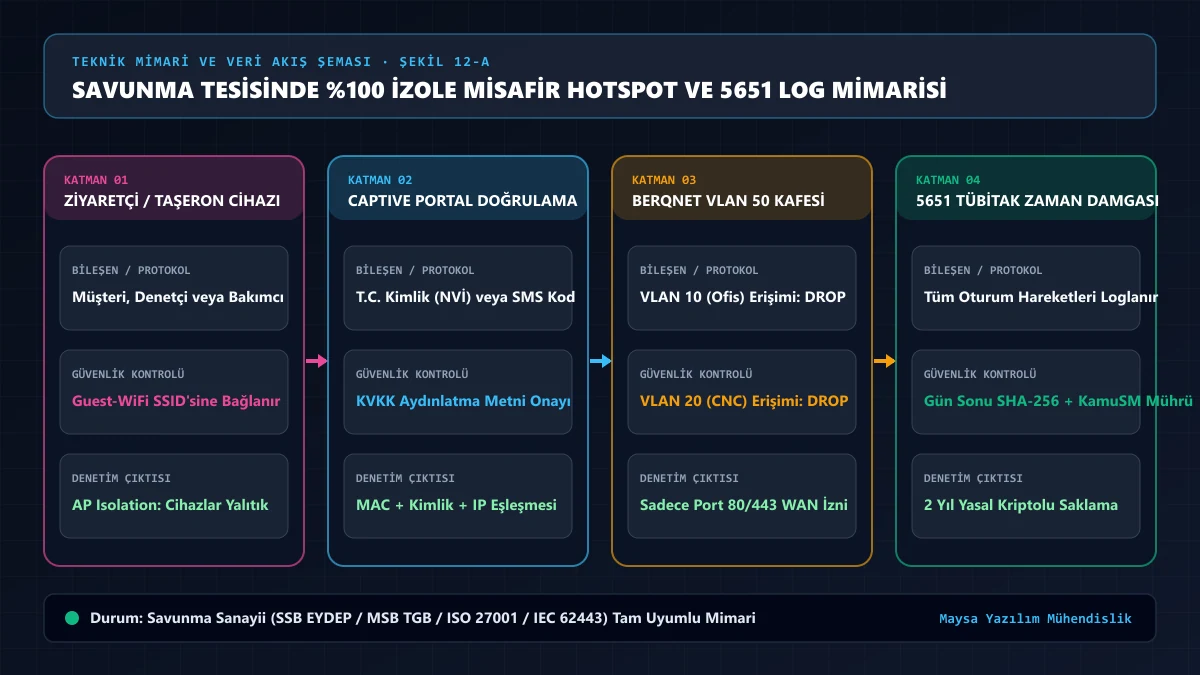
Maysa Yazılım olarak Savunma Sanayii İmalat Ağ Güvenliği kapsamında kurduğumuz misafir ve taşeron Wi-Fi altyapısı şu 4 teknik bileşenden oluşur:
1. Çoklu SSID ve VLAN 50 İzolasyonu
Fabrikadaki kurumsal kablosuz erişim noktaları (Access Point) üzerinde farklı VLAN etiketlerine bağlı ayrı yayınlar (SSID) oluşturulur:
MAYSA-KURUMSAL (VLAN 10): Yalnızca şirket envanterindeki sertifikalı/MAC onaylı cihazlar bağlanabilir.MAYSA-TERMINAL (VLAN 22): Yalnızca depodaki barkod el terminalleri bağlanabilir; internete kapalıdır, sadece ERP sunucusunu görür.MAYSA-MISAFIR (VLAN 50): Ziyaretçilere açıktır. Berqnet üzerindeVLAN 50 -> VLAN 10/15/20/30 : DROPkuralıyla iç ağlara erişimi %100 kapatılmıştır.
2. Captive Portal: NVİ T.C. Kimlik, SMS OTP veya Yabancı Pasaport Doğrulama
Ziyaretçi MAYSA-MISAFIR ağına tıkladığında karşısına şirket logonuzu taşıyan şık bir karşılama ekranı (Captive Portal) çıkar:
- Yerli Ziyaretçiler: Ad, Soyad, Doğum Yılı ve T.C. Kimlik Numarası girilir; Berqnet arka planda Nüfus ve Vatandaşlık İşleri (NVİ) servisinden kimliğin gerçekliğini saniyeler içinde doğrular ve cep telefonuna SMS şifresi gönderir.
- Yabancı Müşteri ve Denetçiler: Yurt dışından gelen ve Türk GSM hattı olmayan misafirler için “Sponsor Onaylı Giriş” veya “Resepsiyon Süreli Kupon Kodu (Voucher)” özelliği kullanılır; yöneticiye giden onay linkiyle misafire 8 saatlik internet açılır.
3. Layer 2 AP Isolation (İstemci İzolasyonu)
Misafir ağındaki iki farklı ziyaretçinin bilgisayar veya telefonlarının birbirini görmesi, dosya paylaşması veya birbirine saldırması Client / AP Isolation özelliğiyle engellenir. Her misafir yalnızca internet çıkış kapısıyla konuşabilir.
4. Bant Genişliği Sınırlaması (QoS) ve Web Filtreleme
Bir ziyaretçinin arka planda 50 GB’lık güncelleme veya torrent indirerek fabrikanın kurumsal internetini yavaşlatmasına izin verilmez. Misafir VLAN’ına toplam bant genişliği kotası (örn. kullanıcı başı 10 Mbps) ve zararlı site filtresi uygulanır.
Personelin Şahsi Cep Telefonları (BYOD) Hangi Ağa Bağlanmalıdır?
Fabrikalarda en sık yapılan hatalardan biri, şirket çalışanlarının şahsi cep telefonlarını kurumsal ofis ağına (VLAN 10) bağlamaktır. Çalışanın çocuğunun akşam evde telefona indirdiği oyun/uygulama içindeki bir casus yazılım, ertesi gün fabrikada ofis ağını tarayabilir!
| Cihaz Grubu | Bağlanması Gereken VLAN | İnternet ve İç Ağ Yetkisi | Kimlik Doğrulama Yöntemi |
|---|---|---|---|
| Kurumsal Şirket Laptopları | VLAN 10 (Kurumsal Ofis) | ERP/Dosya Sunucusu + Filtreli İnternet | 802.1X Sertifika + MAC Beyaz Liste |
| Ziyaretçi ve Taşeron Cihazları | VLAN 50 (Misafir Hotspot) | İç Ağa %0 Erişim + Sadece İnternet | T.C. Kimlik (NVİ) + SMS OTP / Kupon |
| Personel Şahsi Telefonları (BYOD) | VLAN 55 (Personel Hotspot) | İç Ağa %0 Erişim + Kotası Tanımlı İnternet | Active Directory / SMS + MAC Kaydı |
| Depo Barkod El Terminalleri | VLAN 22 (Saha WMS) | Sadece ERP/WMS Portu + İnternet Kapalı | Statik IP/MAC + Gizli SSID |
- İzolasyon Testi: Misafir Wi-Fi ağına bağlı bir telefondan şirket ERP sunucusunun veya Berqnet yönetim panelinin IP adresine erişim tamamen engellenmiş mi?
- KVKK Aydınlatma Metni: Hotspot karşılama ekranında ziyaretçinin onayladığı güncel KVKK Aydınlatma Metni ve Kullanım Koşulları kutucuğu yer alıyor mu?
- Üretim Sahası Kapsaması: Gizlilik dereceli üretim veya TGB alanlarında kablosuz misafir yayını fiziksel olarak kapatıldı mı?
Fabrikanızda 5651 kanununa ve savunma sanayii denetimlerine %100 uyumlu izole Hotspot altyapısı kurmak için KVKK 5651 Yasal Loglama ve Savunma Sanayii İmalat Ağ Güvenliği sayfalarımızdan bize ulaşabilirsiniz.
Sıkça Sorulan Sorular
Ziyaretçiye giden SMS doğrulama mesajlarında gönderici adı (Başlık) olarak şirketimizin adı mı görünür?
Evet. Mevcut kurumsal toplu SMS hesabınız (Netgsm, İleti Merkezi, Türk Telekom, Turkcell vb.) Berqnet Hotspot modülüne entegre edilir ve misafirin cep telefonuna doğrudan kendi firma unvanınızla doğrulama kodu gider.
SMS kullanmak istemeyen şirketler için ücretsiz doğrulama yöntemi var mıdır?
Evet. Berqnet üzerinde Nüfus ve Vatandaşlık İşleri (NVİ) T.C. Kimlik Doğrulama, Resepsiyon Kupon Kodu (Voucher) veya Sponsor Yönetici E-Posta Onayı yöntemlerini kullanarak hiçbir SMS maliyeti olmadan da 5651 yasasına %100 uygun kimlik doğrulaması yapabilirsiniz.
Aynı misafir ertesi gün tekrar geldiğinde yeniden form doldurmak zorunda mı?
Cihaz tanıma süresi (MAC Caching / Oturum Süresi) şirket politikanıza göre ayarlanabilir. Örneğin denetçi 3 gün boyunca fabrikanıza gelecekse, doğrulama süresi 72 saat veya 24 saat olarak tanımlanabilir; süre dolduğunda yetki otomatik olarak sona erer.