
Savunma imalatında yurt dışı ve yerel CNC servislerinin TeamViewer/AnyDesk yerine kontrollü Jump-Host, süreli MFA SSL-VPN ve video kayıtlı erişim mimarisi.
Savunma ve havacılık sanayiinde faaliyet gösteren bir üretim tesisinde en büyük güvenlik ikilemlerinden biri uzaktan bakım ve arıza müdahalesi anında yaşanır. Milyon avroluk 5 eksenli bir işleme merkezi, lazer kesim makinesi veya robotik kaynak hücresi arızalandığında; üretici firmanın (örneğin Almanya, İtalya, Japonya veya İstanbul merkezli distribütörün) kıdemli otomasyon mühendisi tezgahın PLC/HMI arayüzüne uzaktan bağlanıp teşhis koymak ister.
İşte tam bu panik anında, üretim müdürünün “Tezgah yatıyor, hemen bağlansınlar” baskısıyla bilgi işlem personeli ya CNC tezgahını doğrudan internete açar ya da bakım bilgisayarına TeamViewer, AnyDesk veya Alpemix kurarak şifreyi karşı tarafa verir. Bu kontrolsüz adım, hem SSB EYDEP denetiminde doğrudan kritik uygunsuzluk sebebidir hem de dış tedarikçi üzerinden tüm fabrika ağına fidye yazılımı bulaşmasının bir numaralı yoludur. Bu teknik rehberde, savunma sanayii imalat ağ ve siber güvenlik kurallarını ihlal etmeden, üretimi de durdurmadan güvenli uzaktan servis imkanı sunan Kontrollü Jump-Host (Sıçrama Sunucusu / Bastion) mimarisini inceliyoruz.
1. TeamViewer, AnyDesk ve eWON / Secomea Kutularının Görünmeyen Riskleri
Endüstriyel sahada uzaktan erişim için kullanılan iki yaygın yöntem, savunma sanayii güvenlik standartları açısından ciddi zafiyetler barındırır:
- TeamViewer / AnyDesk / RustDesk (Unattended Access): Bu yazılımlar güvenlik duvarını aşmak için dış dünyadaki bulut sunucularına sürekli açık bir tünel (Reverse Tunnel) kurar. Bakım bilgisayarında “Katılımsız Erişim (Unattended Access)” şifresi bırakıldığında, dış servis firmasının bilgisayarı hacklenirse saldırganlar gece yarısı doğrudan fabrikanızın içine girer. Ayrıca bu yazılımların dosya transferi (File Transfer) özelliği ile tezgah içindeki gizli G-Code programları saniyeler içinde dışarı çekilebilir.
- Kontrolsüz 4G/LTE Endüstriyel Router’lar (Shadow OT): Makine üreticileri bazen tezgah panosunun içine kendi SIM kartlı 4G modemlerini (eWON, Secomea, Tosibox vb.) yerleştirir. Eğer bu cihaz fabrikanın iç CNC VLAN’ına bağlıysa, fabrikanın Berqnet güvenlik duvarını tamamen baypas eden gizli bir arka kapı (Backdoor) oluşur.
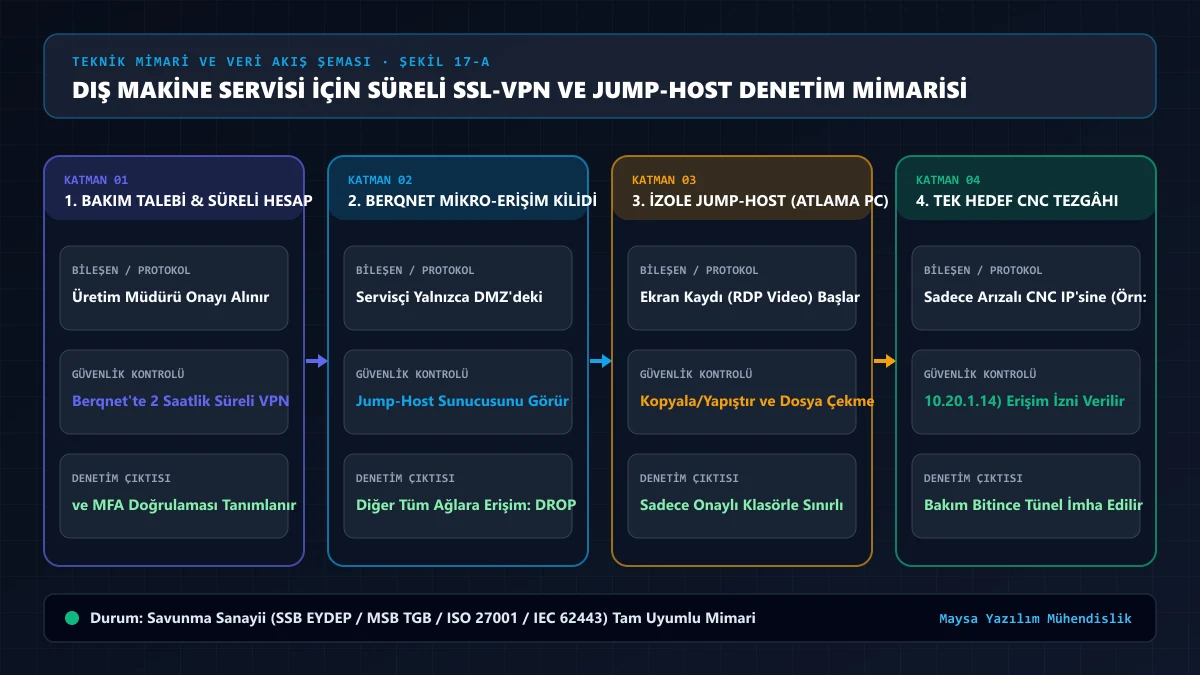
2. Kontrollü Jump-Host (Sıçrama Sunucusu) Mimarisi Nasıl Çalışır?
Jump-Host mimarisinde dış servis mühendisinin kendi bilgisayarı (ki üzerinde hangi zararlı yazılımın olduğu bilinemez) fabrikanın iç ağıyla veya CNC tezgahıyla asla doğrudan paket alışverişi yapamaz:
- Adım 1 — JIT (Just-In-Time) Hesap Aktivasyonu: Servis talebi oluştuğunda BT/Güvenlik sorumlusu, Berqnet Firewall üzerindeki normalde Devre Dışı (Disabled) olan
vendor_servis_01hesabını yalnızca 4 saatliğine aktif eder. - Adım 2 — MFA Doğrulamalı SSL-VPN: Servis mühendisi açık portsuz MFA SSL-VPN ile bağlanır. Tek kullanımlık doğrulama kodu (OTP) doğrudan fabrikadaki bakım şefinin telefonuna gelir; bakım şefi kodu sözlü olarak teyit etmeden tünel açılmaz.
- Adım 3 — İzole DMZ Jump-Host Oturumu: VPN tüneli servis mühendisini üretim ağına değil,
VLAN 55 (DMZ Servis)içindeki sertleştirilmiş Jump-Host sanal sunucusuna (veya HTML5 Guacamole Web Bastion ekranına) indirir. Servis mühendisinin kendi bilgisayarından Jump-Host’a kopyala-yapıştır (Clipboard) ve doğrudan disk paylaşımı kapalıdır. - Adım 4 — Tek Tezgah Mikro-Kuralı: Jump-Host üzerinde CNC teşhis yazılımları (Fanuc Ladder III, Siemens TIA Portal, Heidenhain TNCremo) hazırdır. Güvenlik duvarı, Jump-Host’un tüm fabrikaya değil, yalnızca o gün arızalı olan tek bir CNC tezgahının IP adresine (ör. sadece
10.30.0.14) erişmesine izin verir.
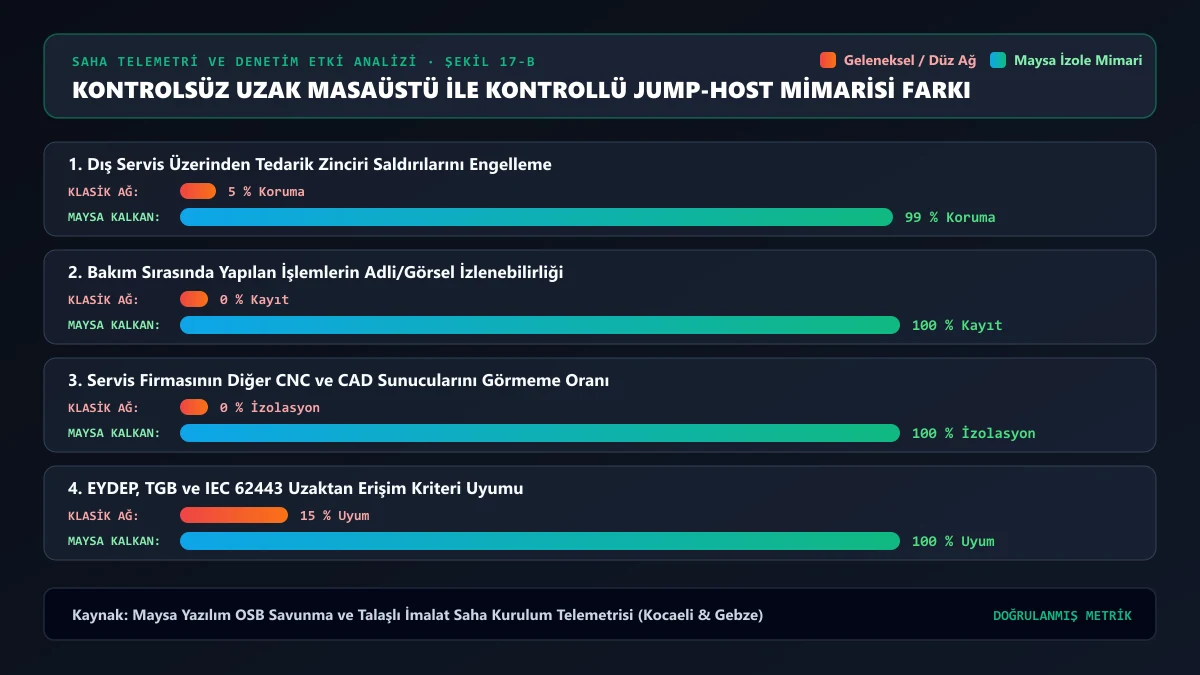
| Güvenlik Kriteri | TeamViewer / AnyDesk ile Bağlantı | Kontrollü Jump-Host (Bastion) Mimarisi | EYDEP / TGB Denetim Karşılığı |
|---|---|---|---|
| Servis PC’sinin Ağa Etkisi | Servis PC’sindeki virüs doğrudan ağa bulaşabilir | Servis PC’si ağa girmez, sadece ekran görüntüsü alır | Zararlı yazılım bulaşma riski sıfırlanır |
| Erişim Kapsamı | Bağlandığı PC’nin gördüğü tüm ağı tarayabilir | Yalnızca izin verilen tek CNC IP’sini görebilir | En Az Yetki (Least Privilege) ilkesi |
| Zaman Kontrolü | 7/24 açık unutulan sabit şifre riski | JIT (Sadece işlem süresince açılan ve kapanan hesap) | Yetkisiz mesai dışı erişim engellenir |
| Veri Sızıntısı (DLP) | Sürükle-bırak ile G-Code/CAD dışarı alınabilir | Dosya aktarımı kapalı veya denetimli karantina klasörlü | Fikri mülkiyet ve STEP koruması |
| Denetim Kanıtı (Audit) | Hangi parametreyi değiştirdiği bilinemez | Tam ekran video kaydı (Session Recording) ve log | Tam izlenebilirlik ve adli bilişim kanıtı |
3. Oturum Video Kaydı (Session Recording) ve Refakatçi (Shadowing) Kuralı
Savunma sanayii güvenlik yönergelerine göre dış tedarikçi veya yabancı ülke vatandaşı bir servis mühendisi sistemde işlem yaparken “Refakatçi (Escort / Shadowing)” kuralı işletilmelidir:
- Canlı İzleme ve Müdahale: Servis mühendisi Jump-Host üzerinde çalışırken, fabrikanın bakım mühendisi aynı ekranı eşzamanlı olarak izler. Şüpheli bir komut veya yetkisiz bir dizine erişim girişimi görüldüğünde tek tuşla oturum sonlandırılır (
Kill Session). - Karantina Dosya Transferi: Eğer servis mühendisinin tezgaha yeni bir PLC yaması veya parametre dosyası yüklemesi gerekiyorsa, dosya önce DMZ Karantina Klasörüne yüklenir, antivirüs/hash kontrolünden geçer ve fabrika sorumlusunun onayıyla Jump-Host içine aktarılır. Dışarıya dosya çıkışı ise tamamen kapalıdır.
- Üretim ve bakım bilgisayarlarındaki tüm TeamViewer, AnyDesk, RustDesk ve Alpemix yazılımları kaldırılıp güvenlik duvarından bloklandı mı?
- Tezgah panolarının içinde fabrika ağından habersiz çalışan SIM kartlı (4G/LTE) modem olup olmadığı fiziksel olarak denetlendi mi?
- Dış servis bağlantıları için DMZ bölgesinde izole bir Jump-Host (Sıçrama Sunucusu) kurgulandı mı?
- Servis VPN hesapları varsayılan olarak kapalı (Disabled) tutulup yalnızca çalışma süresince (JIT) MFA onayıyla açılıyor mu?
- Yapılan tüm uzak servis müdahalelerinin başlangıç/bitiş saatleri, erişilen tezgah IP'si ve ekran kaydı [EYDEP kanıt dosyasında](/eydep-a-ve-b-seviyesi-icin-ag-topolojisi-ve-loglama-kanit-dosyasi/) arşivleniyor mu?
Sıkça Sorulan Sorular (SSS)
Makine üreticisi “Biz sadece kendi VPN aracımızla veya TeamViewer ile bağlanırız, yoksa garanti bozulur” derse ne yapmalıyız?
Bu durum sahada sık karşılaşılan ancak teknik çözümü çok net olan bir konudur. Eğer üretici kendi yazılımını kullanmakta ısrar ediyorsa; o yazılım CNC tezgahına veya fabrika ağına değil, DMZ’deki izole Jump-Host sunucusuna (veya sadece o iş için ayrılmış, bakım anında fişi takılan fiziksel servis laptopuna) kurulur. Servis süreci bittiğinde ise Jump-Host sanal makinesi kapatılır (Power Off) veya başlangıç anındaki temiz imajına (Snapshot Revert) döndürülür. Böylece hem üreticinin şartı sağlanır hem de fabrika ağı %100 korunur.
Uzaktan servis sırasında hangi CNC protokollerine izin verilmelidir?
Jump-Host ile hedef CNC tezgahı arasındaki güvenlik duvarı kuralında tüm portlar (ANY) açılmaz; yalnızca tezgahın kontrol ünitesine özgü yönetim portu (Fanuc FOCAS için TCP 8193, Siemens için TCP 102/4840, Heidenhain için TCP 19000) tanımlanır.