
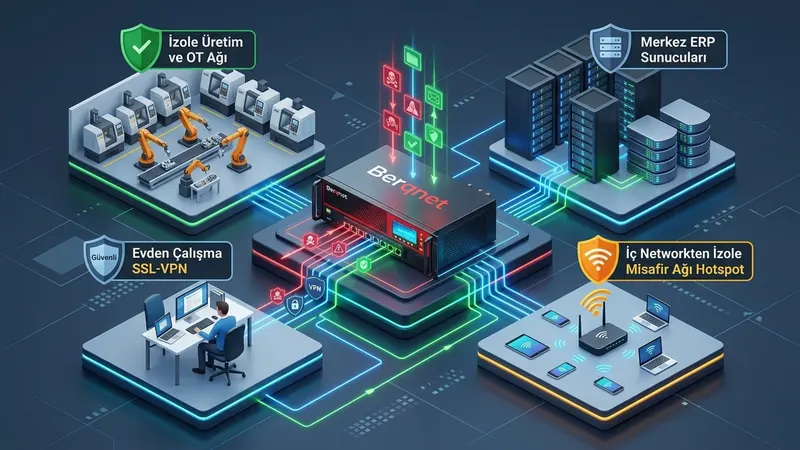
Fabrikalarda OT ve IT ağ izolasyonu nasıl yapılır? Berqnet VLAN mimarisiyle üretimdeki CNC, PLC ve endüstriyel robotların güvenli ağ segmentasyonu rehberi.
Endüstriyel üretim tesislerinde dijitalleşme ve Endüstri 4.0 yatırımları hızlandıkça, geçmişte tamamen kapalı devre çalışan fabrika sahası (Operasyonel Teknoloji - OT) ile ofis ağı (Bilgi Teknolojileri - IT) birbirine bağlanmak zorunda kalmaktadır. CNC tezgâhlarından veri toplamak, ERP sistemine iş emri göndermek ve kestirimci bakım yapmak için ağ bağlantısı şarttır.
Ancak bu bağlantı doğru şekilde izole edilmediğinde, ofis bilgisayarına gelen bir oltalama e-postası veya fidye yazılımı (ransomware), dakikalar içinde üretim hattındaki CNC tezgâhlarına, PLC ünitelerine ve robot kontrolörlerine sıçrayabilir. Çözüm, Purdue Modeli ve VLAN Mikro-Segmentasyonu ile OT ve IT ağlarının tam izolasyonudur.
Düz Ağ (Flat Network) Mimarisi Neden Bir Felakettir?
Birçok fabrikada tüm cihazlar (muhasebe bilgisayarları, misafir Wi-Fi ağı, kameralar ve CNC makineleri) aynı IP bloğunda (örn. 192.168.1.0/24) ve aynı yönetilmeyen switch’ler üzerinde çalışır.
Bu düz mimaride:
- Muhasebe bilgisayarına bulaşan bir worm, ağdaki tüm cihazları tarayarak açık port bulduğu CNC kontrol ünitesine sızar.
- Birçok CNC tezgâhı Windows XP, Windows 7 veya gömülü eski Linux sürümleriyle çalışır ve bu işletim sistemlerine yama yapmak imkânsızdır.
- Tezgâh bir kez kilitlendiğinde üretim hattı durur; saatlik duruş maliyeti yüz binlerce lirayı bulabilir.
Purdue Modeline Göre Berqnet VLAN Mimarisi Kurulumu
Berqnet güvenlik duvarı, fabrika ağını fiziksel veya mantıksal (802.1Q VLAN) olarak katmanlara ayırır:
- VLAN 10 — Kurumsal Ofis Ağı (IT): Yönetim, muhasebe, satın alma ve insan kaynakları bilgisayarları. İnternet erişimi web filtreleme ve antivirüs denetimiyle açıktır.
- VLAN 20 — Üretim Sahası ve CNC Tezgâhları (OT): CNC makineleri, PLC kontrolörleri ve robot hücreleri. Bu ağın doğrudan internete çıkışı %100 yasaklanır.
- VLAN 30 — Endüstriyel Veri Toplama ve ERP (DMZ): Makine veri toplama sunucuları, OPC-UA gateway’ler ve DNC yazılımları. Bu sunucular hem OT ağından veri okuyabilir hem de IT ağındaki ERP’ye veri aktarabilir; ancak OT ile IT birbirine doğrudan asla dokunamaz.
- VLAN 40 — IP Kamera ve Güvenlik: NVR kayıt cihazı ve kameralar. Yalnızca kayıt sunucusuna konuşur, internete kapalıdır.
- VLAN 50 — İzole Misafir Wi-Fi (Hotspot): Fabrika ziyaretçileri ve taşeronlar. Şirket ağından tamamen yalıtılmıştır.
CNC Tezgâhı Güvenlik Duvarı Kural Matrisi Örneği
Berqnet üzerinde uygulanması gereken örnek güvenlik politikası tablosu şöyledir:
| Kaynak Bölge | Hedef Bölge | İzin Verilen Protokol / Port | Eylem | Açıklama |
|---|---|---|---|---|
| VLAN 20 (CNC) | İnternet (WAN) | Tümü | ENGELLE (Drop) | Tezgâhların internete çıkması kesinlikle yasaktır |
| VLAN 20 (CNC) | VLAN 30 (ERP/IoT) | TCP 4840 (OPC-UA), TCP 502 (Modbus) | İZİN VER (Accept) | Sadece telemetri veri aktarımına izin verilir |
| VLAN 10 (Ofis) | VLAN 20 (CNC) | Tümü | ENGELLE (Drop) | Ofis bilgisayarları tezgâhlara doğrudan erişemez |
| VLAN 30 (ERP) | VLAN 20 (CNC) | TCP 21 (FTP), TCP 80/443 (DNC) | İZİN VER (Accept) | İş emri ve G-Code aktarımı güvenli sunucudan yapılır |
| Uzak Servis (VPN) | VLAN 20 (CNC) | Belirli Tezgâh IP’si | SÜRELİ İZİN | Yalnızca servis bakım anında yetkili mühendise açılır |
Fabrikanızdaki CNC tezgâhlarından güvenli telemetri toplamak, savunma sanayii denetimlerine tam uyumlu ağ kurmak ve iş emirlerini otomatikleştirmek için Savunma Sanayii İmalat Ağ Güvenliği sayfamızı, Özel ERP, CRM ve İmalat Çözümleri mimarimizi ve CNC Makine Veri Toplama altyapımızı inceleyebilirsiniz.
Sıkça Sorulan Sorular
Eski Windows XP’li CNC tezgâhına virüs bulaşması nasıl önlenir?
Tezgâhın işletim sistemini güncellemek mümkün değilse en iyi savunma tezgâhı Berqnet arkasında izole bir VLAN’a alarak internet erişimini ve ofis ağıyla doğrudan temasını sıfırlamaktır.
Makine üreticisi yurt dışından uzaktan servis vermek isterse ne yapılır?
Berqnet SSL-VPN üzerinden ilgili servis sağlayıcıya tek kullanımlık, süreli ve yalnızca o makinenin IP adresine giden bir erişim tüneli tanımlanır; işlem bitince yetki otomatik kapanır.
VLAN kurulumu için mevcut switch’leri değiştirmek gerekir mi?
Ağınızda yönetilebilir (Managed) switch’ler varsa mevcut donanımlarla 802.1Q VLAN etiketlemesi yapılabilir. Yönetilmeyen switch varsa Berqnet’in farklı fiziksel portları kullanılarak donanımsal segmentasyon sağlanabilir.