
Fabrika ağ prizlerine ve Wi-Fi ağına yabancı cihaz takılmasını engelleyin. IEEE 802.1X NAC, Sticky MAC filtreleme, ARP koruması ve port kapatma mimarisi.
Hızlı Özet (TL;DR)
Güvenlik duvarınız dış dünyadan gelen saldırıları ne kadar güçlü engellerse engellesin, fabrikanızın içindeki bir duvar prizine veya üretim sahasındaki bir switch portuna izinsiz bir dizüstü bilgisayar, şahsi telefon veya sahte erişim noktası (Rogue AP) takıldığında tüm dış kalkanlar devre dışı kalır. Savunma sanayii tesislerinde Sıfır Güven (Zero Trust) ilkesini fiziksel katmanda uygulamanın yolu; yönetilebilir switch’ler üzerinde IEEE 802.1X Ağ Erişim Kontrolü (NAC), Sticky MAC Port Security, DHCP Snooping ve Dynamic ARP Inspection (DAI) protokollerini devreye almaktır. Bu mimaride envanter dışı bir cihaz kabloyu taktığı saniyede port kilitlenir (Shutdown) ve iç ağa tek bir paket dahi gönderemez.
Fabrika İç Ağında “Açık Duvar Prizi” Tehlikesi Nedir?
Üretim tesislerinde, toplantı odalarında, kalite laboratuvarlarında ve CNC tezgâhlarının arkasındaki pano içlerinde yüzlerce RJ45 Ethernet prizi bulunur. Geleneksel ağlarda bu prizlerin tamamı “aktif” ve “güvenilir” kabul edilir.
Denetim ve sızma testi (Sızma Testi ve Pentest) tecrübelerimizde sahada en sık karşılaştığımız 3 iç sızma senaryosu şunlardır:
- Dış Bakım / Otomasyon Taşeronu: Fabrikaya PLC veya klima bakımı için gelen bir taşeron mühendis, virüslü kişisel bilgisayarını panodaki boş switch portuna takar; bilgisayar DHCP’den otomatik IP alır ve iç ağa fidye yazılımı yayar.
- Masa Altı Kaçak Switch / Wi-Fi Router: Bir çalışan, odasında telefonunun çekmediği gerekçesiyle evden getirdiği ucuz bir kablosuz modemi şirket prizine takar. Böylece fabrika dışındaki otoparktan bile şifresiz girilebilen dev bir arka kapı açılır.
- MAC Spoofing (MAC Adresi Klonlama): İleri seviye bir saldırgan, tezgâhın veya yazıcının etiketinde yazan MAC adresini kendi bilgisayarına kopyalayarak basit filtreleri aşmayı dener.
Katmanlı Port Güvenliği: MAC Filtreleme + 802.1X NAC Nasıl Çalışır?
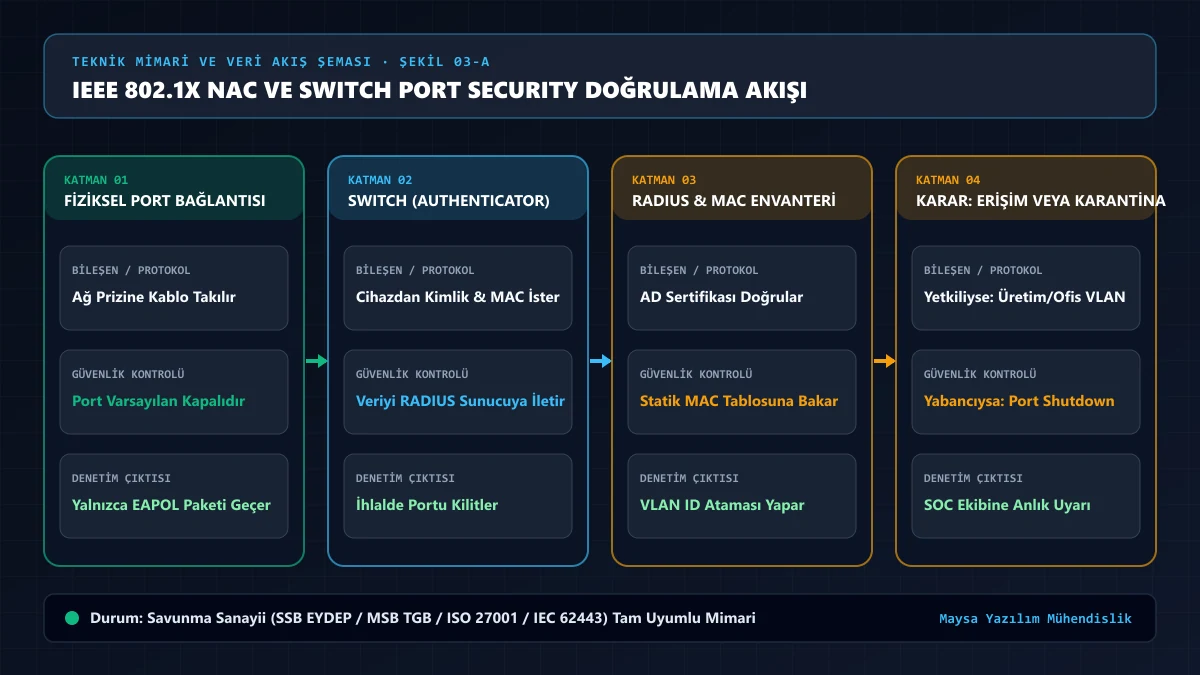
Savunma sanayii tesislerinde hem modern Windows/Linux iş istasyonları hem de 802.1X istemcisi (supplicant) bulunmayan endüstriyel CNC/PLC cihazları bir arada çalışır. Maysa Yazılım olarak her iki cihaz grubunu da kapsayan Hibrit Sıfır Güven Port Mimarisi kuruyoruz:
1. Kurumsal Bilgisayarlar İçin IEEE 802.1X (EAP-TLS) Doğrulaması
Şirket envanterindeki her bilgisayara Active Directory Sertifika Servisi (AD CS) üzerinden kriptografik makine sertifikası yüklenir. Bilgisayar ağ kablosunu taktığında:
- Switch portu varsayılan olarak kapalıdır; yalnızca
EAPOL(802.1X kimlik doğrulama) paketlerinin geçişine izin verir. - Bilgisayar, sertifikasını switch üzerinden merkezi RADIUS / NAC sunucusuna sunar.
- Sertifika geçerliyse switch portu açılır ve cihaz kendi departmanının VLAN’ına (
VLAN 10 OfisveyaVLAN 15 Ar-Ge) dinamik olarak atanır. MAC adresi kopyalansa dahi sertifika taklit edilemeyeceği için yabancı cihaz ağa giremez.
2. CNC Tezgâhları, PLC ve Yazıcılar İçin MAB + Sticky MAC + Statik ARP
Üzerinde 802.1X sertifika ajanı çalışmayan Fanuc/Siemens CNC kontrol üniteleri ve endüstriyel sensörler için Port Security + Statik IP/MAC Bağlama uygulanır:
- Tezgâhın bağlı olduğu switch portunda
switchport port-security maximum 1kuralı tanımlanır; araya çoklayıcı switch takılması imkânsızdır. - Tezgâhın fiziksel MAC adresi yalnızca o porta (
Gi1/0/14) kilitlenir. Aynı tezgâhın kablosu yan porta dahi takılsa çalışmaz. - Berqnet Güvenlik Duvarı ve omurga switch üzerinde Statik ARP ve DHCP Snooping tablosu oluşturularak o MAC adresinin yalnızca belirlenen tek bir IP adresini kullanmasına izin verilir.
Switch Port İhlal Modları (Violation Modes) ve Karar Matrisi
Yönetilebilir endüstriyel switch’lerde yetkisiz bir MAC adresi algılandığında uygulanacak 3 farklı aksiyon modu vardır:
| İhlal Modu (Violation Mode) | Trafik Davranışı | Port Durumu | SNMP / Syslog Alarmı | Savunma Fabrikasında Kullanım Yeri |
|---|---|---|---|---|
| Protect (Koru) | Yabancı MAC paketlerini sessizce çöpe atar | Port açık kalır | Üretmez | Önerilmez (Saldırı denemesi loglanmaz) |
| Restrict (Kısıtla) | Yabancı MAC paketlerini bloklar, yetkili cihaz çalışır | Port açık kalır | Anlık Alarm Üretir | Kritik üretim hatları ve Uplink yakınları |
| Shutdown (Kapat) | Portu tamamen elektriği kesilmiş gibi kapatır (Err-Disable) | Tamamen Kapanır | Kritik Alarm Üretir | Duvar prizleri, toplantı odaları ve saha panoları |
DHCP Snooping ve Dynamic ARP Inspection (DAI) Neden Zorunludur?
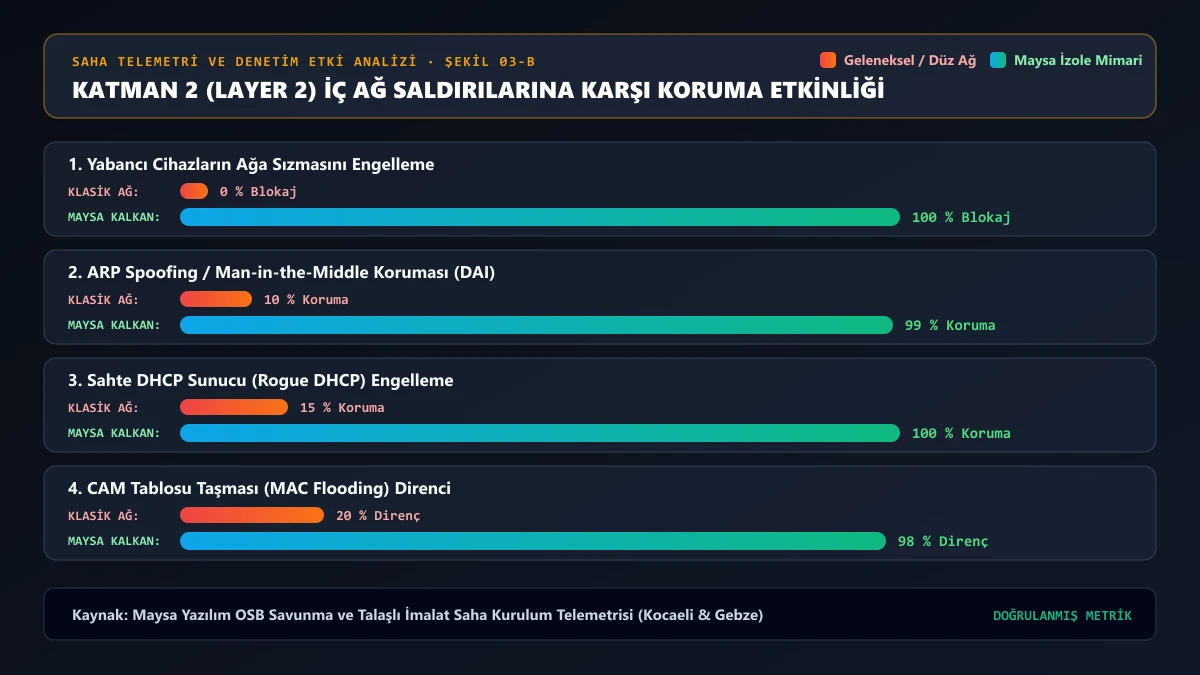
Yalnızca MAC filtreleme yapmak tek başına yeterli değildir. Ağın içine sızmayı başaran veya yetkili bir bilgisayarı ele geçiren saldırgan, ARP Zehirlemesi (ARP Poisoning / MITM) yaparak kendisini ağın güvenlik duvarı (Gateway) gibi tanıtabilir ve tüm fabrika trafiğini kendi üzerinden dinleyebilir.
Kurduğumuz omurga switch mimarisinde:
- DHCP Snooping: Yalnızca Berqnet güvenlik duvarının bağlı olduğu portu
Trusted (Güvenilir)DHCP portu kabul eder. Herhangi bir çalışanın veya saldırganın ağa taktığı sahte modemden IP dağıtılmasını %100 engeller. - Dynamic ARP Inspection (DAI): Switch, her porttan gelen ARP paketlerini DHCP Snooping veritabanıyla karşılaştırır. IP-MAC eşleşmesi tutmayan sahte ARP paketlerini anında imha eder.
- Boş Portların Kapatılması: Switch'ler üzerindeki kullanılmayan tüm boş portlar yönetim panelinden
shutdownkonumuna alındı mı ve varsayılan VLAN 1'den çıkarılıpKara Delik (Blackhole VLAN 999)'a atandı mı? - Sticky MAC & 802.1X: Aktif portlarda maksimum MAC sınırı ve ihlal durumunda
Shutdown/Restrictalarmı tanımlı mı? - Pano Fiziksel Kilidi: Üretim sahasındaki saha switch kabinetleri kilitli mi ve kapak açılma sensörleri izleniyor mu?
Fabrikanızdaki switch altyapısını Sıfır Güven mimarisine dönüştürmek için Savunma Sanayii İmalat Ağ Güvenliği sayfamızı inceleyebilir, iç ağ zafiyetlerinizi ölçmek için Sızma Testi (Pentest) ekibimizden randevu alabilirsiniz.
Sıkça Sorulan Sorular
Mevcut switch’lerimizle MAC filtreleme ve 802.1X yapabilir miyiz?
Eğer ağınızdaki switch’ler Yönetilebilir (L2/L3 Managed Switch) özelliğine sahipse mevcut donanımlarınız yeniden yapılandırılarak bu güvenlik katmanları devreye alınabilir. Ancak fişe tak-çalıştır tipi yönetilmeyen (Unmanaged) switch’ler kullanılıyorsa bunların yönetilebilir endüstriyel switch’lerle değiştirilmesi gerekir.
Port kilitlendiğinde (Err-Disable) tekrar nasıl açılır?
Güvenlik politikası gereği, yabancı bir cihaz takıldığı için kapanan port sistem yöneticisi (IT/SOC) olayın nedenini inceleyip onay verene kadar kapalı kalır veya belirlenen süre sonunda (örn. 30 dakika sonra errdisable recovery) yalnızca orijinal yetkili cihaz takılıysa otomatik açılır.
IP telefonun arkasına bilgisayar bağlanan masalarda port güvenliği nasıl çalışır?
Yönetilebilir switch’lerde Voice VLAN özelliği kullanılır. Port üzerinde maksimum 2 MAC adresine izin verilir: 1 tanesi Ses VLAN’ındaki IP telefona, 1 tanesi ise Veri VLAN’ındaki kurumsal bilgisayara tahsis edilir.