
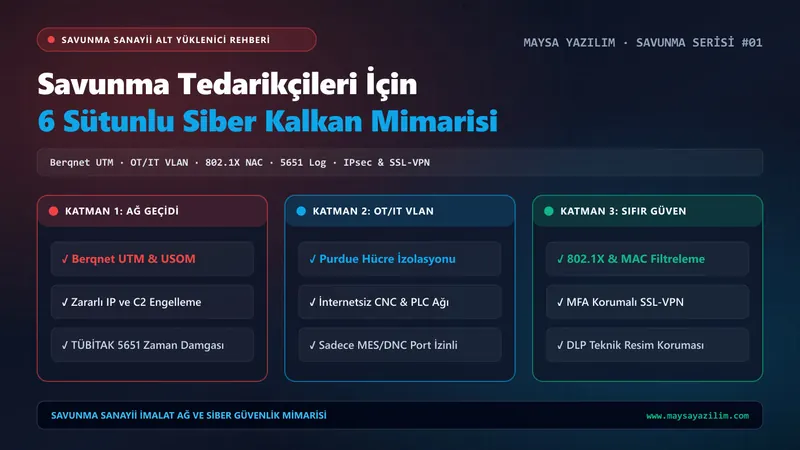
Savunma sanayii alt yüklenicileri için Berqnet UTM, izole CNC VLAN, 802.1X NAC, 5651 zaman damgalı loglama ve kriptolu VPN ağ mimarisi uygulama kılavuzu.
Hızlı Özet (TL;DR)
ASELSAN, TUSAŞ, ROKETSAN, HAVELSAN ve BAYKAR gibi ana yüklenicilere hassas talaşlı imalat, alt montaj veya elektronik kart üreten yan sanayi firmaları, siber casusluk ve fidye yazılımı şebekelerinin birincil hedefidir. Ana yüklenicilerin milyarlarca dolarlık siber kalkanlarını aşamayan saldırganlar, tedarik zincirindeki KOBİ’lerin düz (flat) fabrika ağlarından sızmayı dener. Savunma ekosisteminde kalıcı tedarikçi olmanın şartı; %100 yerli Berqnet UTM güvenlik duvarı, Purdue modeline uygun OT/IT VLAN izolasyonu, IEEE 802.1X port güvenliği, TÜBİTAK zaman damgalı 5651 loglama ve sıfır açık portlu MFA SSL-VPN mimarisini eksiksiz kurmaktır.
Savunma Tedarik Zincirinde Neden Alt Yükleniciler Hedef Alınıyor?
Sektörel rakip ve tehdit analizlerimiz, savunma sanayiine yönelik siber saldırıların %72’sinin doğrudan ana entegratörlere değil, onlara parça üreten 1. ve 2. kademe (Tier-1 / Tier-2) imalatçılara yöneldiğini göstermektedir. Bunun temel nedeni, yüksek hassasiyetli 5 eksen CNC tezgâhlarına yatırım yapan birçok imalatçının, ağ altyapısını hâlâ “ev tipi modem ve yönetilmeyen switch” düzeyinde bırakmasıdır.
Düz (flat) bir fabrika ağında muhasebe bilgisayarı, Ar-Ge CAD istasyonu, misafir Wi-Fi ağı ve milyonlarca liralık CNC tezgâhları aynı IP bloğunu (192.168.1.0/24) paylaşır. Ön muhasebeye gelen sahte bir “Tedarikçi Mutabakat Faturası” e-postası açıldığı anda:
- Zararlı yazılım yerel ağda SMB (Port 445) ve RDP (Port 3389) taraması başlatır.
- Yama yapılamayan Windows XP/7/Embedded tabanlı CNC kontrol ünitelerine ve PDM çizim sunucusuna sıçrar.
- Hem üretim tezgâhları kilitlenir hem de gizlilik dereceli STEP/CAD teknik resimleri dış sunuculara sızdırılır.
Fabrikanızı Siber Kaleye Dönüştüren 6 Temel Güvenlik Sütunu
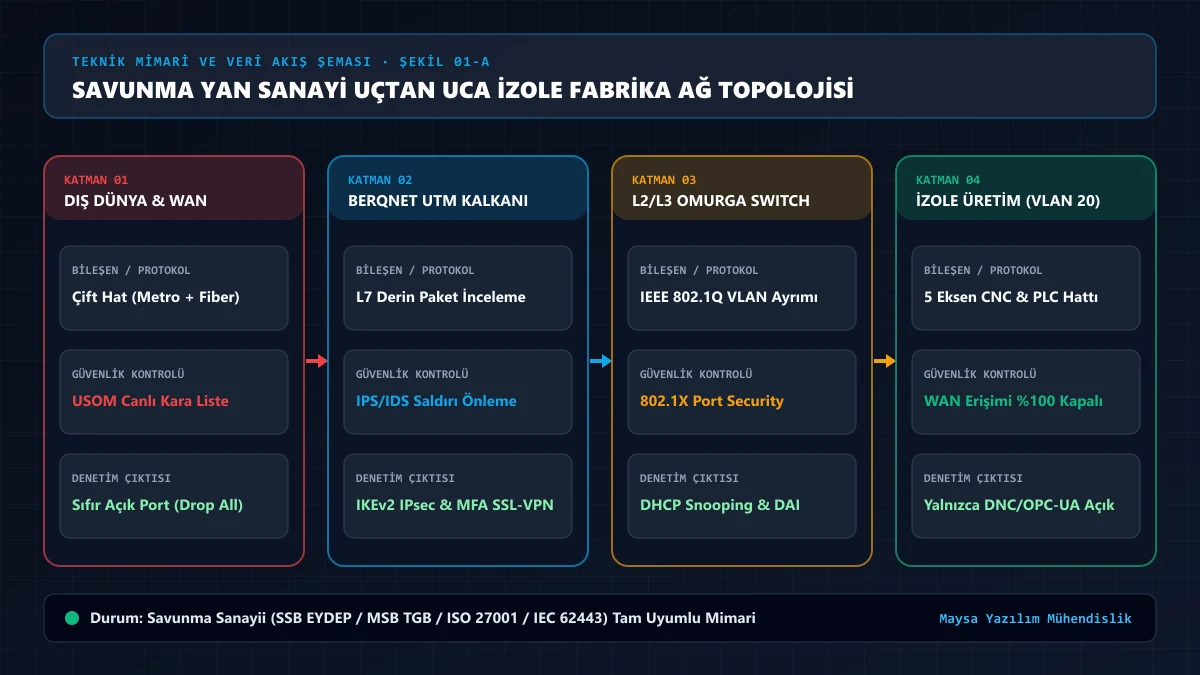
Maysa Yazılım olarak Savunma Sanayii İmalat Ağ Güvenliği projelerimizde, hem şirket sahibinin iş sürekliliğini koruyan hem de SSB EYDEP ve MSB Tesis Güvenlik Belgesi (TGB) denetçilerinin teknik şartnamelerini karşılayan 6 sütunlu bir mimari kuruyoruz:
1. Berqnet Yerli UTM Güvenlik Duvarı ve USOM Entegrasyonu
Ağın en dış kapısında %100 Türk mühendisliğiyle geliştirilen Berqnet UTM Güvenlik Duvarı konumlandırılır. Ulusal Siber Olaylara Müdahale Merkezi (USOM) canlı kara listesiyle entegre çalışan cihaz; zararlı IP adreslerini, fidye yazılımı komuta kontrol (C2) sunucularını ve yerel oltalama bağlantılarını paket fabrikaya girmeden bloklar.
2. CNC Tezgâhı ve PLC Ağ İzolasyonu (IEEE 802.1Q OT VLAN)
İmalat sahasındaki Fanuc, Siemens, Heidenhain ve Mazak tezgâhları VLAN 20 (OT Ağı) içerisine hapsedilir. Bu bölgenin dış internete (WAN) çıkışı ve ofis bilgisayarlarıyla doğrudan teması DROP kuralıyla tamamen kapatılır. Tezgâhlar yalnızca DMZ bölgesindeki yetkili CNC Makine Veri Toplama ve DNC sunucusuyla belirli portlar (FOCAS 8193, OPC-UA 4840) üzerinden konuşabilir.
3. MAC Filtreleme ve IEEE 802.1X Port Güvenliği
Fabrika içerisindeki herhangi bir ağ prizine veya kablosuz erişim noktasına şirket envanterinde kayıtlı olmayan yabancı bir laptop, cep telefonu veya taşınabilir router takıldığı anda yönetilebilir switch portu kendini otomatik olarak kapatır (Err-Disable / Shutdown) ve sistem yöneticisine SNMP alarmı gönderir.
4. NVİ T.C. Kimlik ve SMS Doğrulamalı İzole Misafir Hotspot
Fabrikayı ziyaret eden denetçiler, müşteriler ve dış bakım taşeronları VLAN 50 misafir ağından internete çıkar. KVKK ve 5651 Yasal Loglama standartlarına uygun olarak kimlik doğrulaması yapılır; AP Isolation teknolojisiyle misafir cihazların iç ağı veya birbirlerini görmesi imkânsız hâle getirilir.
5. Fabrikalar ve Depolar Arası IKEv2 IPsec VPN Tünelleme
Merkez tesis, 2. üretim fabrikası, ısıl işlem atölyesi veya antrepo arasında 256-bit AES-GCM ve Diffie-Hellman Group 19 algoritmalarıyla donanımsal kriptolu Site-to-Site IPsec VPN tünelleri kurulur.
6. Sıfır Açık Portlu ve MFA Korumalı SSL-VPN
Dış dünyaya açık tek bir RDP (3389) portu dahi bırakılmaz. Uzaktan çalışması gereken Ar-Ge mühendisleri ve yöneticiler, iki aşamalı doğrulama (2FA/MFA) ve TLS 1.3 şifreli Berqnet SSL-VPN tüneliyle yalnızca kendi yetki alanlarındaki sunuculara erişir.
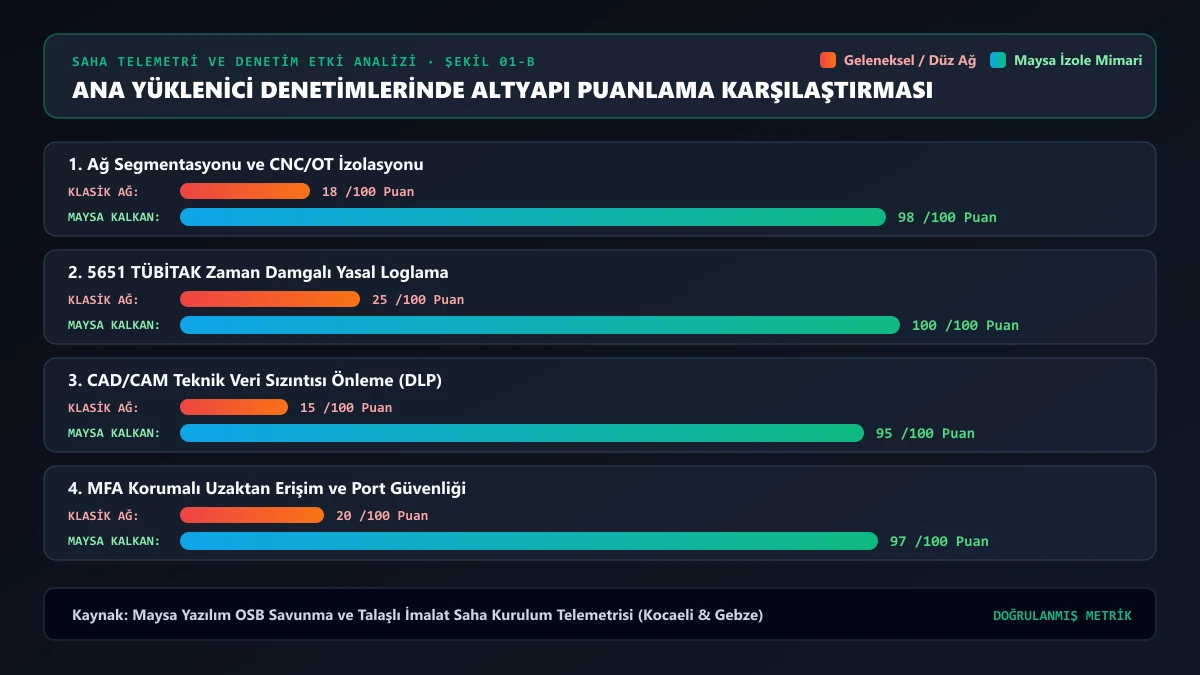
Geleneksel Fabrika Ağı ile Savunma Sınıfı İzole Ağ Karşılaştırması
| Güvenlik ve Denetim Kriteri | Klasik Düzensiz Fabrika Ağı (Yüksek Risk) | Maysa Savunma Sınıfı İzole Ağ Mimarisi |
|---|---|---|
| Ağ Segmentasyonu | Tek IP bloğu (192.168.1.x), tüm cihazlar iç içe | 802.1Q VLAN ile Ofis, CNC, Ar-Ge, Kamera ve Misafir ayrımı |
| CNC İnternet Teması | Tezgâhlar internete açık; virüs ve güncelleme riskine maruz | CNC VLAN’ı internete %100 kapalı; sadece iç DNC/MES izni |
| Uzaktan Erişim Modeli | Modemden açılmış güvensiz RDP (3389) veya TeamViewer | Sıfır açık port, 2FA/MFA doğrulamalı TLS 1.3 SSL-VPN |
| Yabancı Cihaz Kontrolü | Ağ prizine kablo takan herkes IP alır ve sunucuları görür | 802.1X NAC ve Sticky MAC ile yabancı cihazda port kilitleme |
| Yasal Loglama (5651) | Log tutulmaz veya geçersiz düz metin kaydı vardır | TÜBİTAK KamuSM zaman damgalı, SHA-256 mühürlü yasal arşiv |
| Teknik Resim Koruması | Çizimler USB veya WhatsApp Web ile dışarı çıkarılabilir | DLP Veri Sızıntısı Önleme ve kriptolu PDM kasası |
- VLAN Ayrımı: Ofisteki bir bilgisayardan CNC tezgâhının IP adresine
pingatıldığında yanıt engelleniyor mu? - Açık Port Denetimi: Dış statik IP adresiniz Shodan üzerinde tarandığında 3389, 445, 21 veya 1433 portları kapalı görünüyor mu?
- 5651 KamuSM Mührü: Son 2 yıla ait internet ve DHCP loglarınız TÜBİTAK zaman damgasıyla doğrulanabilir durumda mı?
- 3-2-1-1-0 Yedekleme: CAD/CAM ve ERP verileriniz fidye yazılımlarının silemeyeceği değiştirilemez ([Ortak Dosya Sunucusu ve Yedekleme](/ortak-dosya-sunucusu-ve-yedekleme/)) alanda korunuyor mu?
Üretim tesisinizi savunma sanayii standartlarına hazırlamak, mevcut ağınızdaki açıkları Sızma Testi ve Pentest ile tespit etmek ve anahtar teslim kurulum için Teklif Al sayfamızdan mühendislik ekibimize ulaşabilirsiniz.
Sıkça Sorulan Sorular
Savunma sanayii ağ dönüşümü sırasında CNC tezgâhlarımız durur mu?
Hayır. Maysa Yazılım mühendislik ekibi önce mevcut ağ topolojisini pasif olarak haritalandırır, yeni Berqnet güvenlik duvarı ve yönetilebilir switch konfigürasyonlarını laboratuvar ortamında hazırlar. Fiziksel geçiş vardiya değişiminde veya planlı hafta sonu bakım penceresinde yapılarak sıfır üretim kaybıyla tamamlanır.
Küçük ve orta ölçekli (20-50 çalışanlı) bir talaşlı imalat atölyesi için de bu mimari zorunlu mudur?
Evet. Siber saldırganlar ve EYDEP denetçileri firmanın personel sayısına değil, işlediği savunma verisinin kritikalitesine ve ağ izolasyonuna bakar. Berqnet BQ25S ve BQ60S modelleri, KOBİ ölçeğindeki imalatçılara kurumsal bütçeyi zorlamadan tam kapsamlı savunma kalkanı sağlar.
Yabancı güvenlik duvarı yerine yerli Berqnet kullanmak denetimlerde avantaj sağlar mı?
Kesinlikle. Savunma Sanayii Başkanlığı (SSB) ve millî projelerde yerli siber güvenlik ürünlerinin kullanımı stratejik olarak teşvik edilmekte; ayrıca USOM ve TÜBİTAK KamuSM entegrasyonlarının cihaz içinde yerleşik gelmesi denetim süreçlerini hızlandırmaktadır.
Kaynaklar ve Teknik Referanslar
- T.C. Cumhurbaşkanlığı Savunma Sanayii Başkanlığı (SSB) — EYDEP ve Sanayileşme Portalı
- USOM — Ulusal Siber Olaylara Müdahale Merkezi Tehdit İstihbaratı
- ISA/IEC 62443 — Endüstriyel Otomasyon ve Kontrol Sistemleri Güvenlik Standartları
- Savunma Sanayii İmalat Ağ ve Siber Güvenlik Çözümümüz
- Berqnet Yerli UTM Güvenlik Duvarı Modelleri