
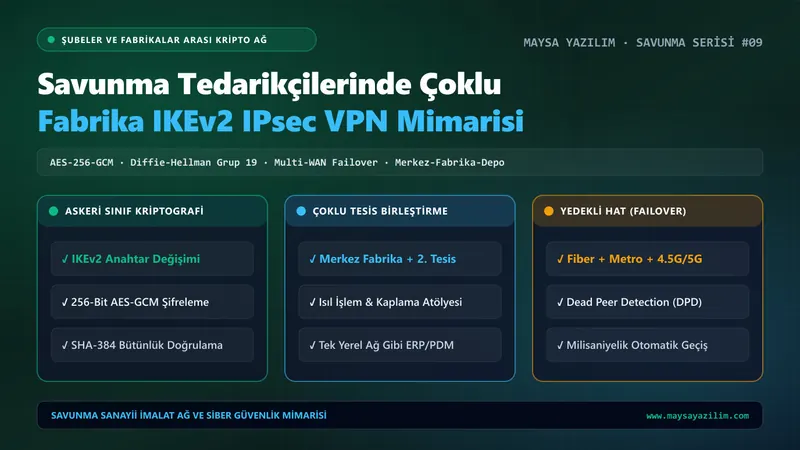
Savunma sanayii üreticilerinde merkez fabrika, ek tesis ve depolar arası AES-256-GCM şifreli IKEv2 IPsec VPN tünelleme ve Multi-WAN yedekli ağ mimarisi.
Hızlı Özet (TL;DR)
Büyüyen savunma ve imalat şirketlerinde talaşlı imalat fabrikası bir OSB’de, montaj/boya/ısıl işlem tesisi başka bir sanayi bölgesinde, sevkiyat antreposu veya idari merkez ise farklı bir lokasyonda bulunabilir. Bu tesislerin birbirleriyle ERP, PDM/CAD ve barkodlu depo verilerini paylaşmak için internete açık portlar kullanması veya eski nesil güvensiz protokoller (PPTP, L2TP) çalıştırması siber dinleme (eavesdropping) riski doğurur. Çözüm; her lokasyona yerleştirilen Berqnet UTM Güvenlik Duvarı cihazları arasında IKEv2 protokolü, 256-bit AES-GCM şifreleme, SHA-384 bütünlük doğrulaması ve Diffie-Hellman Group 19/20 anahtar değişimiyle donanımsal Site-to-Site IPsec VPN tüneli kurmaktır.
Farklı Lokasyonlardaki Fabrikalar Nasıl Tek Bir Yerel Ağ Gibi Birleştirilir?
İki veya daha fazla üretim tesisinin ortak bir Özel ERP ve İmalat Yönetim Sistemi ile ortak bir PDM/CAD sunucusunu kullanabilmesi için lokasyonlar arasında kesintisiz, düşük gecikmeli (low-latency) ve kırılması imkânsız bir veri otoyolu gerekir.
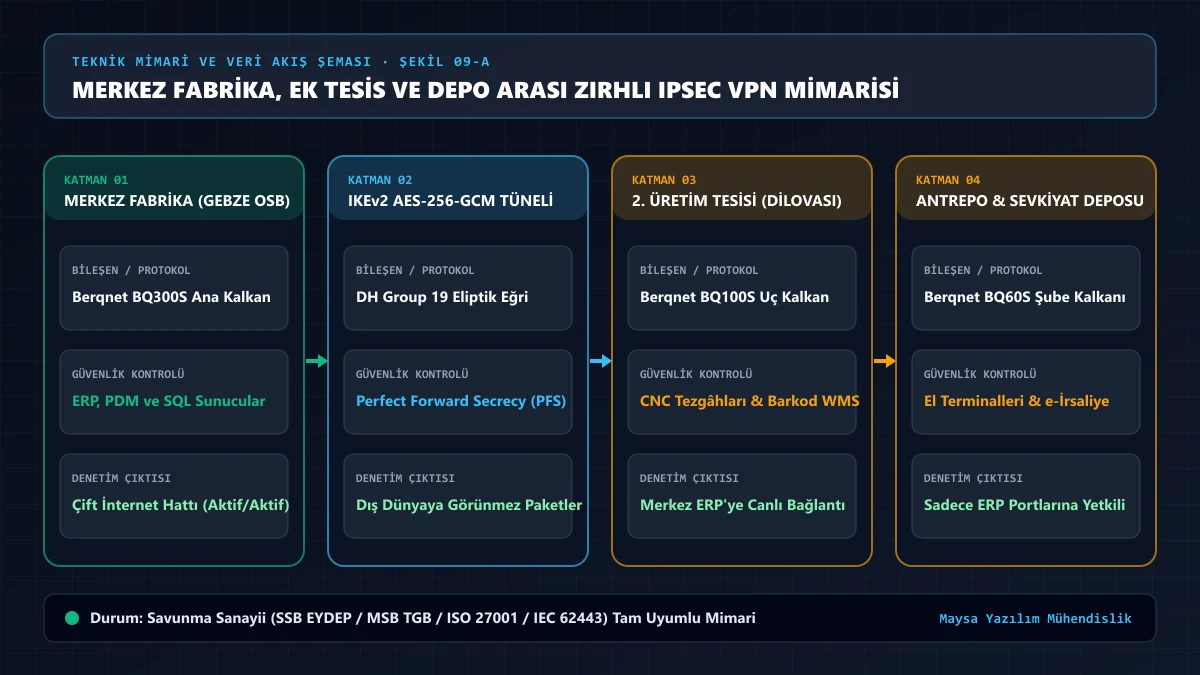
Telekom operatörlerinden kiralanan özel noktadan noktaya (MPLS / Metro P2P) hatlar yüksek aylık döviz maliyetleri yaratırken, tek bir kepçe darbesinde saatlerce kesintiye uğrayabilir. Berqnet üzerinde kurguladığımız Yedekli Site-to-Site IPsec VPN Mimarisi ise mevcut kurumsal internet hatlarınız (Metro Ethernet + Fiber + 4.5G/5G Backup) üzerinde sanal bir zırhlı boru hattı oluşturur.
Denetçilerin Aradığı Kriptografik IPsec Parametreleri (Faz 1 ve Faz 2)
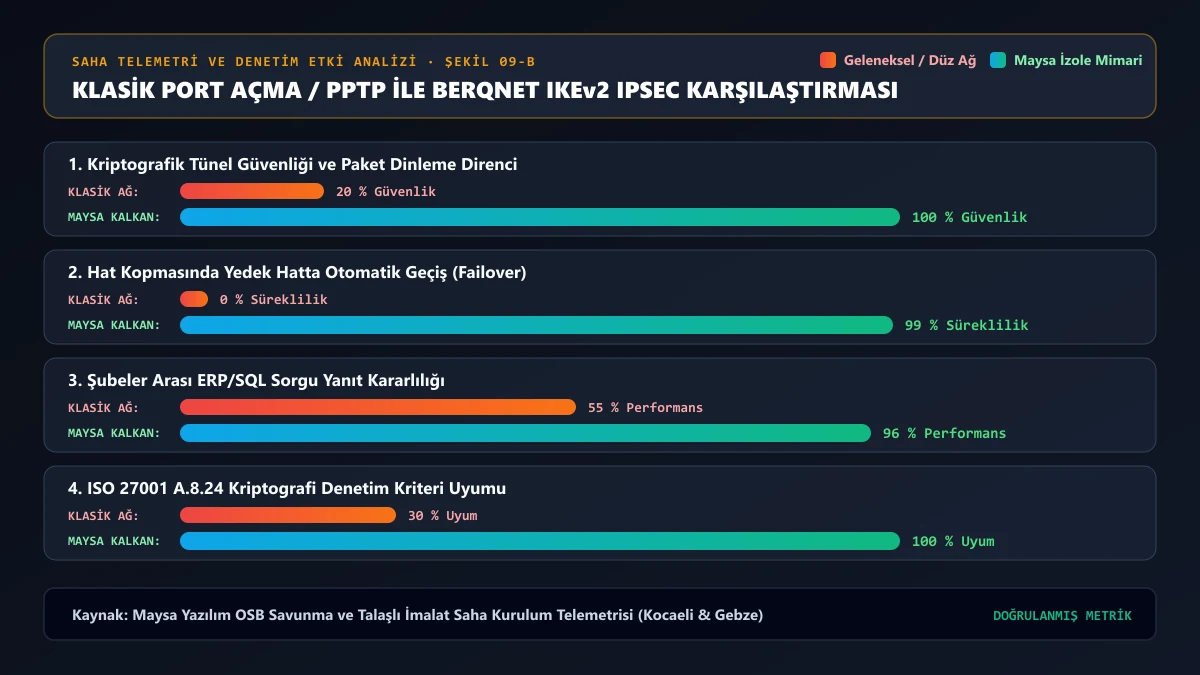
ISO/IEC 27001:2022 (Ek A.8.24 Kriptografi Kullanımı), SSB EYDEP ve MSB TGB denetimlerinde yalnızca “VPN var” demek yetmez; kullanılan şifreleme algoritmalarının güncel standartlarda olması gerekir (DES, 3DES, MD5, SHA-1 ve DH Group 1/2/5 artık güvensiz kabul edilmektedir).
Maysa Yazılım tarafından devreye alınan Berqnet IPsec VPN tünellerinde uygulanan tam güvenlik spesifikasyonu:
| IPsec Aşaması ve Parametre | Eski / Güvensiz Yapılandırma (Denetimde Red) | Maysa Savunma Sınıfı Yapılandırma (Tam Uyum) |
|---|---|---|
| Anahtar Değişim Protokolü | IKEv1 (Aggressive Mode) | IKEv2 (Daha hızlı, MOBIKE ve DoS korumalı) |
| Simetrik Şifreleme (Encryption) | DES / 3DES / AES-128-CBC | AES-256-GCM (Donanımsal hızlandırmalı AEAD) |
| Bütünlük ve Kimlik (Integrity/PRF) | MD5 / SHA-1 | SHA-384 veya SHA-512 |
| Diffie-Hellman (DH) Grubu | Group 2 (1024-bit) / Group 5 (1536-bit) | DH Group 19 (256-bit ECP) veya Group 14/20 |
| İleri Gizlilik (PFS) | Kapalı (Tek anahtar kırılırsa geçmiş çözülür) | Perfect Forward Secrecy (PFS) Aktif |
| Tünel Süreklilik Kontrolü | Manuel yeniden başlatma | DPD (Dead Peer Detection) ile otomatik onarım |
Tünel İçi Mikro-Segmentasyon: Şube Ağı Merkezdeki Her Şeyi Görmemeli!
Çok şubeli VPN kurulumlarında yapılan en büyük mimari hata, IPsec tüneli kurulduktan sonra güvenlik duvarı kuralını Şube LAN -> Merkez LAN : ANY (Her Şeye İzin Ver) şeklinde bırakmaktır. Bu durumda uzak depodaki bir el terminaline veya bilgisayara bulaşan virüs, IPsec tünelinin içinden geçerek merkez fabrikadaki CNC tezgâhlarını veya CAD sunucularını vurabilir.
Kurduğumuz Sıfır Güven IPsec Mimarisinde:
- Sevkiyat Deposu (
10.40.0.0/24): Tünel üzerinden yalnızca Merkezdeki ERP Uygulama SunucusununHTTPS (443)portuna erişebilir; merkezdeki Ar-Ge ve CNC VLAN’larını kesinlikle göremez. - 2. Üretim Fabrikası (
10.20.0.0/24): Yalnızca DNC/PDM sunucusu ve ERP veritabanı ile tanımlı portlardan konuşur. - Tünel içinden geçen tüm paketler Berqnet’in IPS/IDS Saldırı Tespit motoru tarafından denetlenir.
Multi-WAN Failover: İnternet Hattı Koptuğunda VPN Tüneli Nasıl Ayakta Kalır?
Organize sanayi bölgelerinde altyapı kazıları nedeniyle fiber veya bakır internet hatlarının kopması sık yaşanan bir durumdur. Üretimin ve e-İrsaliye kesiminin durmaması için:
- Berqnet güvenlik duvarına iki farklı altyapıdan internet hattı bağlanır (Örn: WAN 1: Türk Telekom Metro Ethernet, WAN 2: Turkcell Superbox / 4.5G Endüstriyel Router veya alternatif fiber).
- Birincil hat koptuğu anda Dead Peer Detection (DPD) mekanizması saniyeler içinde devreye girer ve IPsec VPN tünelini otomatik olarak ikinci интернет hattı üzerinden ayağa kaldırır.
- Şubedeki barkod okuyucular ve tezgâhlar kopmayı hissetmeden çalışmaya devam eder.
- Kriptografi Güncelliği: IPsec Faz 1 ve Faz 2 ayarlarında 3DES, SHA-1 ve IKEv1 tamamen kapatılıp IKEv2 + AES-256-GCM + SHA-384'e geçildi mi?
- Tünel İçi ACL: Şubeler arası VPN kurallarında
ANY-to-ANYyerine yalnızca gerekli sunucu IP ve portlarına izin verildi mi? - Çakışmayan IP Planı: Merkez ve şube yerel ağları farklı alt ağlarda (Örn: Merkez
10.10.x.x, 2. Fabrika10.20.x.x) yapılandırıldı mı?
Farklı bölgelerdeki üretim tesislerinizi ve depolarınızı savunma sanayii standartlarında tek bir zırhlı ağda birleştirmek için Savunma Sanayii İmalat Ağ Güvenliği ve Güvenlik Duvarı Kurulum Hizmetimiz sayfalarımızı ziyaret edebilirsiniz.
Sıkça Sorulan Sorular
IPsec VPN kurmak için her iki fabrikada da Statik IP olması şart mıdır?
En yüksek kararlılık için merkez fabrikada en az 1 adet Statik (Sabit) IP bulunması önerilir. Şube veya küçük depolarda statik IP olmasa dahi Berqnet’in dinamik DNS ve IKEv2 responder yetenekleriyle merkezdeki statik IP’ye doğru kesintisiz tünel kurulabilir.
Şubeler arası IPsec VPN bağlantıları için Berqnet’te ek tünel lisansı ödenir mi?
Hayır. Berqnet donanımlarında Site-to-Site IPsec VPN özelliği cihazın içinde yerleşik ve 0 TL ek lisansla sunulur. Donanım kapasitesi dahilinde dilediğiniz kadar şube ve tesis birleştirebilirsiniz.
Tünel üzerinden SolidWorks/CAD dosyaları açarken yavaşlık yaşanır mı?
Büyük (100+ MB) montaj dosyalarının doğrudan WAN tüneli üzerinden açılması yerine, geceleri otomatik DFS / ZFS Delta Replikasyon (Ortak Dosya Sunucusu ve Yedekleme) ile şube sunucusuna senkronize edilmesi veya PDM önbellekleme mimarisi kullanılmasıyla yerel ağ hızında çalışma sağlanır.