
Savunma imalat ağlarında yönetilemeyen switch tehlikeleri, IEEE 802.1Q VLAN etiketleme, DHCP Snooping, Dynamic ARP Inspection ve Broadcast Storm koruması.
Savunma ve havacılık sanayii fabrikalarında siber güvenlik yatırımı yapılırken genellikle en üst katmandaki güvenlik duvarına (Firewall) odaklanılır; ancak üretim holündeki takım tezgahlarını birbirine bağlayan Katman-2 (Layer 2 / Data Link Layer) anahtarlama altyapısı çoğu zaman ihmal edilir. Tezgah panolarının içine veya kablo tavalarına “port yetmediği için” takılan 5-8 portlu, plastik kasalı, yönetilemeyen (unmanaged) masaüstü switch’ler, en gelişmiş güvenlik duvarını bile işlevsiz bırakan devasa birer güvenlik karadeliğidir.
Büyük ölçekli siber güvenlik ajansları L2 katmanını yalnızca “kablolama ve donanım satışı” olarak görürken; üretim sahasının gerçeklerini bilen mühendislik yaklaşımı, her bir endüstriyel switch portunu siber savunmanın ilk cephesi olarak kurgular. Bu teknik rehberde, savunma sanayii imalat ağ ve siber güvenlik mimarisi kapsamında yönetilebilir (Managed) endüstriyel switch’ler üzerinde IEEE 802.1Q VLAN etiketleme, DHCP Snooping, Dynamic ARP Inspection (DAI) ve Broadcast Storm Control yapılandırmalarını derinlemesine inceliyoruz.
1. Yönetilemeyen (Unmanaged) Switch’lerin Üretim Sahasındaki 4 Büyük Tehlikesi
Bir CNC atölyesinde veya montaj hattında yönetilemeyen switch kullanıldığında, güvenlik duvarınız (örneğin Berqnet UTM) o switch’in arkasındaki 8 cihazı tek bir fiziksel porttan gelen karmaşık bir trafik yığını olarak görür:
- VLAN Etiketlerinin (802.1Q Tag) Kaybolması veya Sızması: Yönetilemeyen switch’ler 802.1Q VLAN başlıklarını anlamaz; ya paketleri düşürür ya da farklı güvenlik bölgelerindeki (örneğin İdari Ofis ile CNC Üretim) trafiği birbirine karıştırarak izolasyonu yıkar.
- ARP Spoofing (Zehirlenmesi) ve Ortadaki Adam (MITM) Saldırıları: Aynı switch üzerindeki enfekte bir bakım bilgisayarı, sahte ARP yanıtları (
ARP Gratuitous Reply) göndererek kendisini ağ geçidi (Gateway) veya DNC sunucusu gibi tanıtabilir. Bu durumda tezgaha giden G-Code paketleri saldırganın cihazı üzerinden geçer. - Sahte DHCP Sunucusu (Rogue DHCP) Krizi: Üretim sahasına takılan yanlış yapılandırılmış bir el terminali veya modem, ağa IP dağıtmaya başlayarak tüm CNC tezgahlarının yanlış IP ve Gateway almasına, dolayısıyla üretimin durmasına yol açar.
- Broadcast Storm (Yayın Fırtınası) ve Kablo Döngüsü (Loop): Operatörün yanlışlıkla bir patch kablonun iki ucunu aynı switch’e takması veya arızalı bir CNC Ethernet kartının saniyede yüz binlerce bozuk paket (Jabber/Broadcast) basması, tüm fabrika ağını saniyeler içinde kilitler.
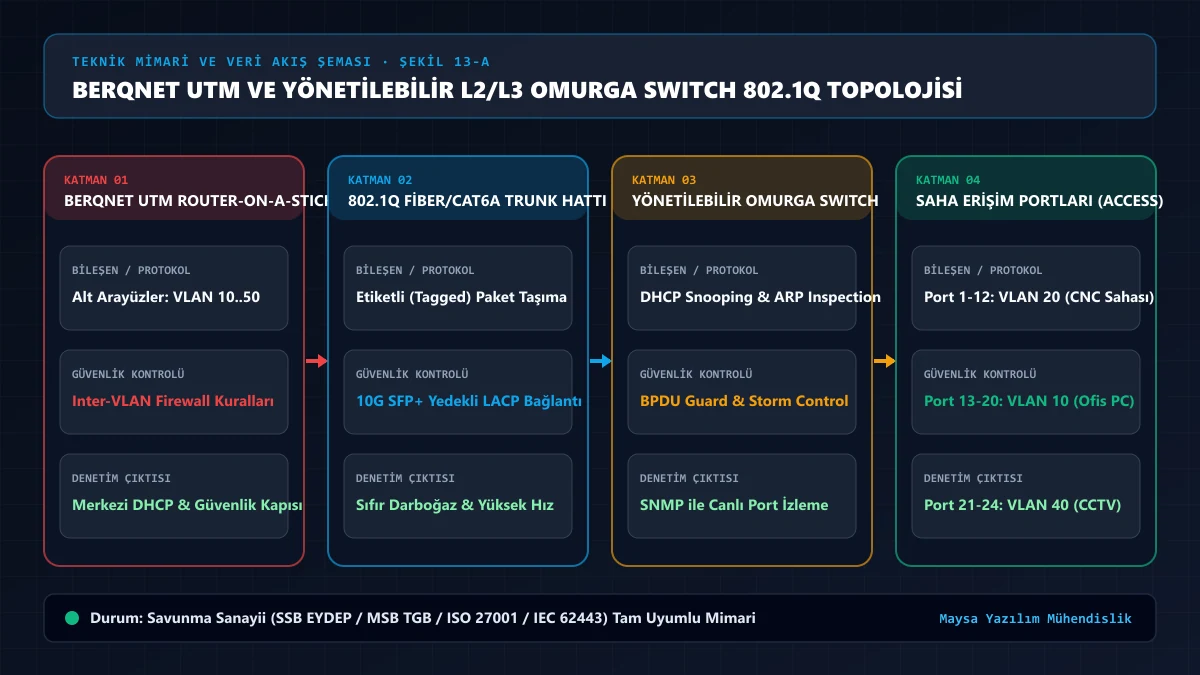
2. IEEE 802.1Q VLAN Mimarisinde Access, Trunk ve Native VLAN Sıkılaştırması
Savunma imalat ağında her bir fonksiyon farklı bir Sanal Yerel Ağa (VLAN) ayrılmalıdır. Ancak sadece VLAN oluşturmak yetmez; VLAN Hopping (VLAN Atlama) saldırılarına karşı switch portlarının doğru modda kilitlenmesi şarttır:
- Access (Erişim) Portları: CNC tezgahlarının, CMM cihazlarının ve operatör panellerinin bağlandığı uç portlardır. Bu portlar yalnızca tek bir VLAN’a (ör.
VLAN 30 - CNC OT) üye yapılır ve üzerlerinde DTP (Dynamic Trunking Protocol) kesinlikle kapatılır (switchport mode access/nonegotiate). - Trunk (Omurga) Portları: Yalnızca switch’ler arası veya switch ile Berqnet güvenlik duvarı arasındaki fiber/bakır uplink hatlarında kullanılır. Trunk port üzerinde
allowed vlankomutuyla sadece gerekli VLAN’lara (ör.10, 20, 30, 40) izin verilir. - Native VLAN (Etiketsiz Trafik) Güvenliği: Fabrika çıkışlı tüm switch’lerde
VLAN 1varsayılan Native VLAN’dır. Çift etiketleme (Double-Tagging VLAN Hopping) saldırılarını önlemek içinVLAN 1hiçbir üretim portunda kullanılmaz; Native VLAN olarak boş ve yönlendirilmeyen bir ID (ör.VLAN 999 - Blackhole) atanır ve tüm trunk hatlarındavlan dot1q tag nativezorunlu kılınır.
| Katman-2 Güvenlik Özelliği | Yönetilemeyen (Unmanaged) Switch | Yönetilebilir (L2+ Managed) Endüstriyel Switch | Savunma Sanayii (EYDEP / TGB) Etkisi |
|---|---|---|---|
| IEEE 802.1Q VLAN Desteği | Yok (Tüm cihazlar tek düz ağda) | Tam Destek (4094 VLAN, Access/Trunk ayrımı) | Zorunlu ağ segmentasyonu kriterini sağlar |
| DHCP Snooping | Yok (Sahte DHCP ağı çökertebilir) | Var (Sadece Trusted Uplink porttan IP alınır) | Yetkisiz IP dağıtımını ve MITM’yi engeller |
| Dynamic ARP Inspection (DAI) | Yok (ARP Spoofing’e tamamen açık) | Var (IP-MAC tablosuna uymayan ARP düşürülür) | DNC ve ERP trafiğinin dinlenmesini önler |
| Spanning Tree (RSTP / MSTP) | Yok (Tek kablo döngüsünde tüm ağ çöker) | Var (Döngüyü milisaniyede algılar ve portu bloklar) | Üretim kesintisini (%99.99 uptime) önler |
| Fiziksel Dayanım ve Besleme | Plastik kasa, tek adaptör (0°C - 40°C) | IP30/IP40 Metal DIN-Ray, Çift 24V DC (-40°C/+75°C) | Elektromanyetik parazit ve pano ısısına dayanım |
3. DHCP Snooping, Dynamic ARP Inspection (DAI) ve IP Source Guard
Üretim VLAN’ı içindeki bir cihazın diğer bir cihazı (örneğin bir CNC tezgahının DNC sunucusunu) taklit etmesini engellemek için L2+ switch’ler üzerinde üçlü koruma zinciri devreye alınır:
- DHCP Snooping: Switch üzerindeki portlar Trusted (Güvenilir) ve Untrusted (Güvenilmeyen) olarak ikiye ayrılır. Yalnızca Berqnet Firewall veya merkez sunucuya giden Uplink portu Trusted yapılır. CNC tezgahlarının ve prizlerin olduğu tüm alt portlar Untrusted olarak işaretlenir. Untrusted bir porttan gelen
DHCP OFFERveyaDHCP ACKpaketleri anında çöpe atılır ve port kapatılır. Switch, geçerli IP-MAC-Port eşleşmelerini kendi hafızasındaki DHCP Snooping Binding Database tablosuna yazar. - Dynamic ARP Inspection (DAI): Switch, uç portlardan gelen her bir ARP paketini yakalar ve içindeki
Sender IPileSender MACbilgisini DHCP Snooping tablosuyla (statik IP kullanan CNC’ler için ise manuel tanımlananARP ACLlistesiyle) karşılaştırır. Eğer bir cihaz kendi IP’si dışında bir IP için ARP yanıtı üretiyorsa paket donanım seviyesinde imha edilir. - IP Source Guard (IPSG): ARP tablosunu aşmak isteyen bir saldırganın doğrudan kendi IP adresini statik olarak değiştirip paket göndermesini engeller. Switch, o porttan yalnızca kayıtlı IP ve MAC kombinasyonuna sahip Ethernet çerçevelerinin geçişine izin verir.
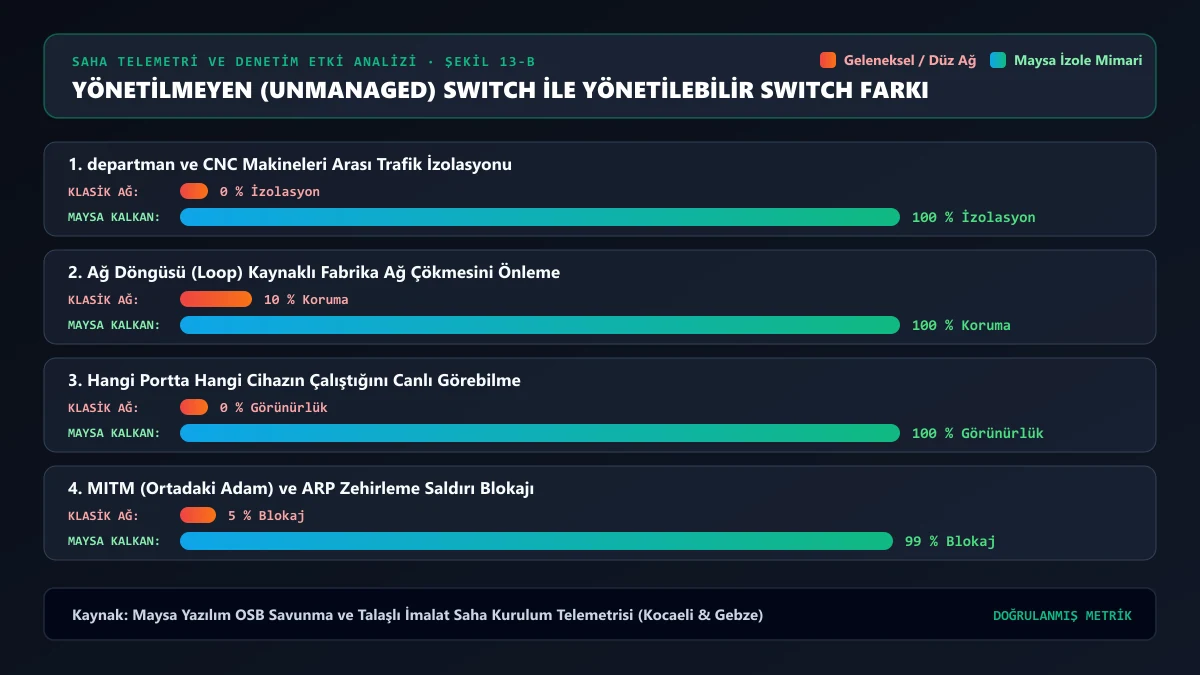
4. Broadcast Storm Control, RSTP/ERPS ve Kriptolu Yönetim (SSH / SNMPv3)
Talaşlı imalat sahasında yüksek güçlü spindle motorları, frekans invertörleri ve kaynak makineleri yoğun elektromanyetik girişim (EMI) üretir. Kalitesiz kablolar veya arızalanan Ethernet portları ağa bozuk paket fırtınası yayabilir:
- Storm Control (Fırtına Kontrolü): Her bir erişim portunda Broadcast, Multicast ve Unknown Unicast trafiği için saniyedeki paket (pps) veya bant genişliği yüzdesi (ör.
%5) sınırı koyulur. Eşik aşıldığında taşan paketler kesilir; diğer CNC tezgahlarının DNC G-Code aktarımı etkilenmez. - Spanning Tree (RSTP) ve BPDU Guard: Erişim portlarında
PortFastveBPDU Guardaktif edilir. Eğer bir operatör veya taşeron erişim portuna başka bir switch takarsa, gelen BPDU paketi algılanır ve port anındaerr-disablemoduna alınarak kapatılır. - Güvenli Cihaz Yönetimi: Switch’lerin yönetim arayüzleri (Management VLAN) üretim ağından tamamen izole edilir. Şifresiz
TelnetveHTTPprotokolleri kapatılır,SNMPv1/v2cdevre dışı bırakılır; yalnızcaSSHv2,HTTPSve kriptoluSNMPv3ile merkezi izleme ve 5651/EYDEP syslog aktarımı yapılır.
- Üretim sahasındaki tüm yönetilemeyen (unmanaged) masaüstü dağıtıcılar sökülerek yönetilebilir (Managed) switch'lerle değiştirildi mi?
- Varsayılan
VLAN 1kullanımdan kaldırılıp Native VLAN olarak yönlendirilmeyen bir ID (ör.VLAN 999) atandı mı? - Kullanılmayan tüm boş switch portları yazılımsal olarak kapatılıp (
shutdown) karantina VLAN'ına alındı mı? - DHCP Snooping ve Dynamic ARP Inspection (DAI) aktif edilerek statik IP'li CNC'ler için ARP ACL tanımlandı mı?
- Erişim portlarında
BPDU Guard,Storm Controlve [802.1X / Port Security](/savunma-imalatinda-802-1x-nac-ve-mac-filtreleme-ile-port-guvenligi/) kuralları devreye alındı mı?
Sıkça Sorulan Sorular (SSS)
CNC tezgahlarımız statik IP kullanıyor; Dynamic ARP Inspection (DAI) bu tezgahlarda bağlantıyı keser mi?
Eğer doğrudan sadece DHCP Snooping tablosuna bakacak şekilde açılırsa evet, statik IP’li cihazların ARP paketlerini düşürür. Bu nedenle statik IP kullanan CNC tezgahları, PLC’ler ve CMM cihazları için switch üzerinde önce Statik ARP ACL (Access Control List) veya statik IP-MAC bağlaması tanımlanır, ardından DAI devreye alınır. Böylece hem kesinti yaşanmaz hem de hiçbir cihaz CNC’nin IP adresini taklit edemez.
Endüstriyel (DIN-Ray) switch ile 19 inç kabinet tipi switch arasında ne fark vardır?
İdari ofis veya iklimlendirmeli sistem odasındaki 19 inç kabinetlerde standart kurumsal L2+/L3 switch’ler kullanılır. Ancak üretim holündeki takım tezgahlarının yanındaki panolarda toz, yağ buharı, titreşim ve sıcaklık (-40°C ile +75°C arası) nedeniyle fansız, IP30/IP40 metal gövdeli ve çift 24V DC yedekli güç girişine sahip endüstriyel DIN-Ray switch’ler tercih edilmelidir.