
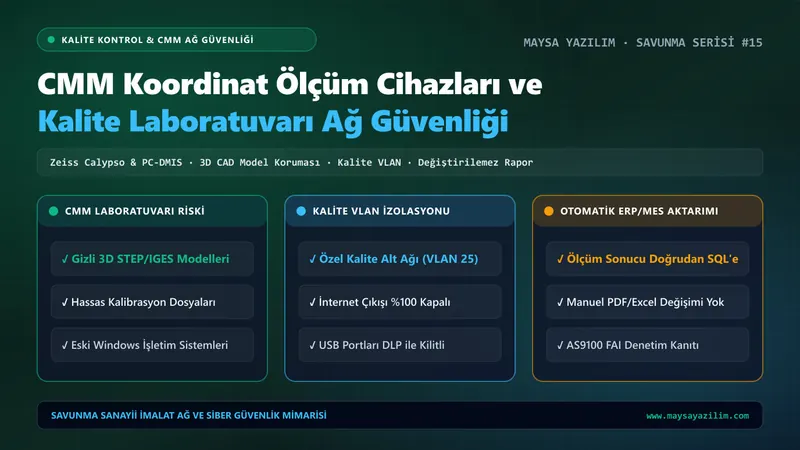
Savunma ve havacılık üretiminde CMM 3 boyutlu koordinat ölçüm cihazları, lazer tarayıcılar ve kalite kontrol laboratuvarı bilgisayarları için izole ağ mimarisi.
Savunma ve havacılık imalatında bir parçanın 5 eksenli CNC tezgahında mikron hassasiyetinde işlenmesi sürecin yalnızca yarısıdır; diğer yarısı ise o parçanın Kalite Kontrol ve Metroloji Laboratuvarında doğrulanmasıdır. Üretilen her bir füze gövdesi, iniş takımı parçası veya radar soğutma bloğu; CMM (Coordinate Measuring Machine / Koordinat Ölçüm Cihazı), optik/lazer tarayıcılar ve tahribatsız muayene (NDT) sistemlerinden geçerek boyutsal doğruluk onayını alır.
Genel BT firmaları fabrikadaki tüm bilgisayarları “standart ofis bilgisayarı” sanırken; aslında bir savunma fabrikasında en değerli teknik verilerin ve en kırılgan sistemlerin buluştuğu yer Kalite Kontrol Laboratuvarıdır. Çünkü CMM bilgisayarı, üretilen parçanın toleranslarını kontrol edebilmek için parçanın orijinal 3 boyutlu CAD modeline (STEP / IGES / Parasolid) ihtiyaç duyar ve ürettiği İlk Ürün Muayene (FAI / AS9102) raporları parçanın uçuşa elverişlilik pasaportudur. Bu rehberde, savunma sanayii imalat ağ ve siber güvenlik standartları çerçevesinde CMM ve kalite laboratuvarı ağ güvenliğini tüm teknik detaylarıyla ele alıyoruz.
1. CMM İş İstasyonları Neden Yüksek Riskli Birer Siber Hedeftir?
Hexagon (PC-DMIS), Carl Zeiss (Calypso), Mitutoyo (MCOSMOS) veya Nikon metroloji sistemlerini yöneten iş istasyonları, aşağıdaki dört teknik nedenden dolayı hem fidye yazılımlarının hem de endüstriyel casusluğun birincil hedefidir:
- Ham 3D CAD Modellerini Barındırması: CNC tezgahında yalnızca işleme kodları (G-Code) bulunurken, CMM bilgisayarında parçanın nominal yüzeyiyle nokta bulutu kıyaslaması yapılabilmesi için orijinal 3 boyutlu STEP/IGES katı modeli yer alır. CMM bilgisayarının ele geçirilmesi, doğrudan savunma CAD/CAM teknik resimlerinin sızması demektir.
- Özel Kalibrasyon Matrisleri ve Prob Dosyaları: CMM cihazının granit tablası ve lazer/renishaw probları özel hata haritalama (Error Mapping / Compensation Matrix) dosyalarıyla çalışır. Bir fidye yazılımı bu kalibrasyon dosyalarını şifrelerse, cihaz fiziksel olarak sağlam olsa bile üretici servisi gelip yeniden lazer kalibrasyon yapana kadar (haftalarca) hiçbir parça ölçülemez ve sevkiyat tamamen durur.
- Sertifikalı Donanım ve Yazılım Kısıtları: Metroloji yazılımları genellikle belirli Windows sürümleri, özel PCIe/Ethernet kontrolcü sürücüleri ve USB HASP/Sentinel donanım kilitleri (Dongle) ile çalışır. Rastgele yapılan Windows güncellemeleri veya agresif antivirüs taramaları CMM kontrolcüsü ile PC arasındaki gerçek zamanlı iletişimi kopararak probun parçaya çarpmasına yol açabilir.
- Kalite Verisi Sabotajı (Silent Manipulation): Bir siber saldırganın ölçüm raporundaki
0.045 mmsapmayı0.008 mm(tolerans içi) olarak değiştirmesi, hatalı bir parçanın hava aracına monte edilmesine ve telafisi imkansız kaza/red süreçlerine neden olur.
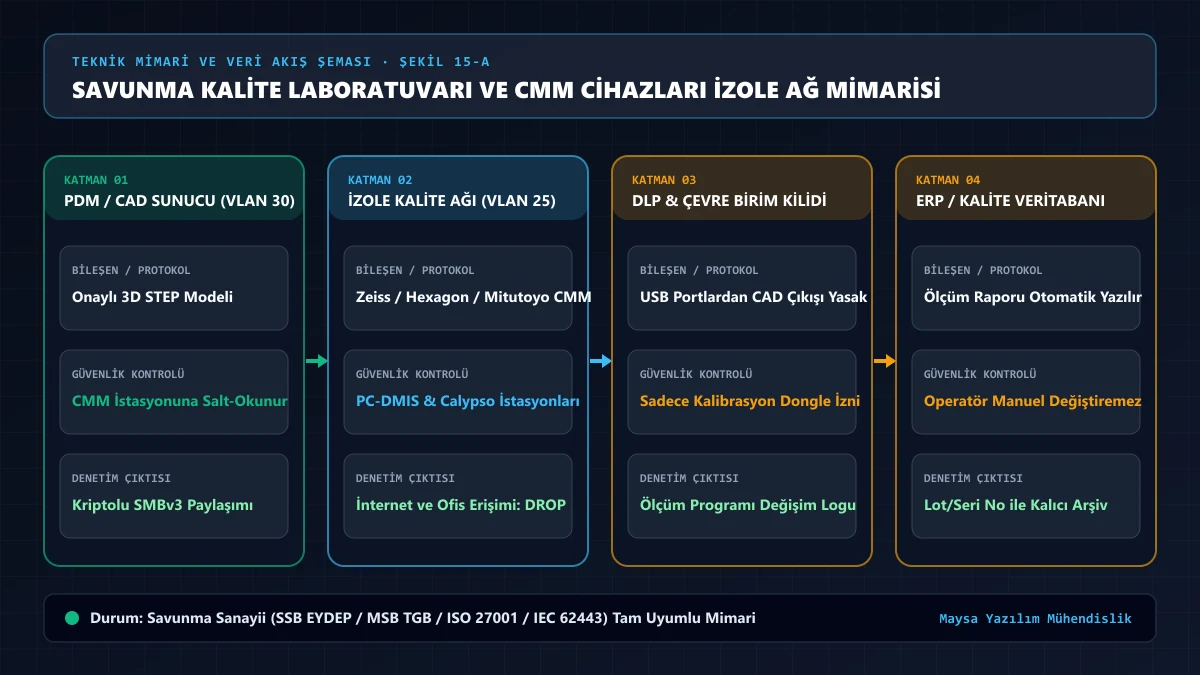
2. Çift Ağ Kartı (Dual-NIC) ve Metroloji VLAN (VLAN 25) İzolasyonu
Bir CMM sisteminde aslında iki farklı ağ trafiği vardır ve bu iki trafik kesinlikle aynı switch veya aynı alt ağ üzerinde birleştirilmemelidir:
- Birincil Ağ Kartı (NIC 1 - Cihaz Kontrol Ağı): İş istasyonu ile CMM’in hareket kontrolcüsü (ör. Zeiss C99 / Hexagon Leitz Controller) arasındaki noktadan noktaya (Point-to-Point) gerçek zamanlı haberleşme hattıdır. Bu hat dış ağa veya switch’e bağlanmaz; yalnızca PC ile CMM kabini arasında doğrudan (veya izole iç switch ile) çalışır.
- İkincil Ağ Kartı (NIC 2 - Kurumsal Metroloji VLAN 25): İş istasyonunun PDM/PLM sunucusundan referans CAD modelini çektiği ve ürettiği PDF/Q-DAS ölçüm raporlarını ERP/Kalite sunucusuna gönderdiği hattır.
- Güvenlik Duvarı Politikası:
VLAN 25 (Kalite & Metroloji)alt ağının dış dünyaya (İnternet / WAN), misafir ağına ve standart idari ofis bilgisayarlarına erişimi Berqnet Firewall üzerinde Tamamen Yasaklı (Deny All) durumdadır.
| Veri Akış Yönü | Kaynak Sistem | Hedef Sistem | İzin Verilen Protokol / Yetki | Güvenlik Amacı |
|---|---|---|---|---|
| Referans Model Çekme | PDM / CAD Kasası (VLAN 20) | CMM İş İstasyonu (VLAN 25) | SMBv3 / HTTPS (Salt-Okunur) | CMM’den tasarım kasasına fidye yazılımı sıçramasını önler |
| Ölçüm Raporu Kaydı | CMM İş İstasyonu (VLAN 25) | Kalite / ERP Sunucusu (VLAN 15) | Tek Yönlü Append / WORM Klasörü | Eski ölçüm raporlarının silinmesini veya değiştirilmesini engeller |
| Operatör Kimlik Doğrulama | CMM İş İstasyonu (VLAN 25) | Active Directory (VLAN 15) | Kerberos / LDAPS (Kısıtlı Port) | Ölçümü hangi kalite mühendisinin yaptığını loglar |
| İnternet / E-Posta / Web | CMM İş İstasyonu (VLAN 25) | WAN / İnternet | BLOCK (Tamamen Kapalı) | Oltalama, veri sızıntısı ve kalibrasyon bozulmasını sıfırlar |
3. USB Kilit Mimarisi ve Kalite Raporlarının Değiştirilemezliği (AS9102 FAI)
Savunma atölyelerinde en sık yapılan hata, tasarım ofisindeki mühendisin STEP dosyasını bir USB belleğe atıp CMM bilgisayarına getirmesi veya CMM operatörünün ölçüm raporunu USB bellek ile müşteri denetçisine vermesidir. Bu alışkanlık hem AQAP-2110 ve AS9100 dijital izlenebilirlik kurallarını ihlal eder hem de CMM bilgisayarını virüslere açık hale getirir.
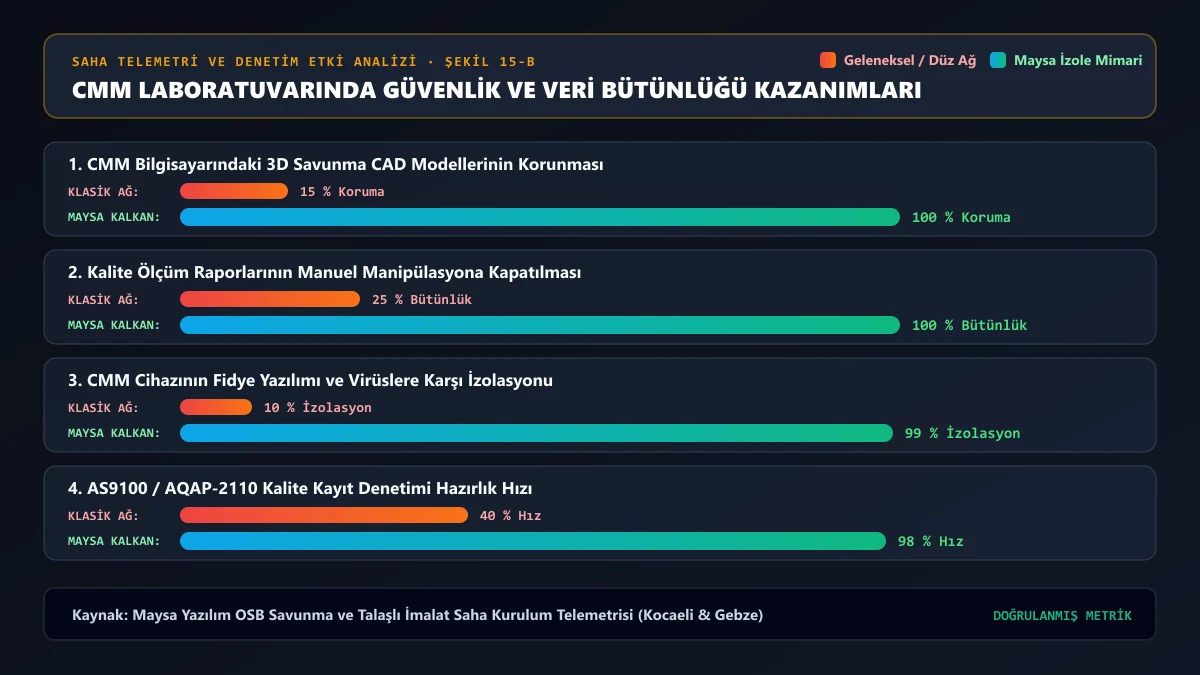
- Donanım Dongle Beyaz Listesi (USB Whitelisting): CMM bilgisayarlarında tüm USB depolama sürücüleri (
USBSTOR) kapatılır. Yalnızca PC-DMIS veya Calypso yazılımının çalışması için zorunlu olan HASP/Sentinel Lisans Dongle’ının benzersizDevice Instance IDdeğeri beyaz listeye alınır. - Kalibrasyon İmaj Yedeklemesi: CMM iş istasyonunun işletim sistemi, prob tanımları ve geometrik kompanzasyon tabloları 3-2-1-1-0 kriptolu yedekleme kapsamında tam disk imajı (Bare-Metal Image) olarak çevrimdışı kasada saklanır. Olası bir PC donanım arızasında sistem 30 dakika içinde kalibrasyonu bozulmadan ayağa kaldırılır.
- CMM ve optik ölçüm bilgisayarları genel ofis ağından ayrılarak izole
VLAN 25 (Metroloji)ağına alındı mı? - CMM kontrolcüsüne giden Ethernet kartı (NIC 1) ile fabrika ağına giden kart (NIC 2) arasında IP yönlendirmesi (Routing/Bridging) kapatıldı mı?
- CMM bilgisayarlarının internet erişimi kapatılıp, PDM tasarım kasasına yalnızca Salt-Okunur (Read-Only) erişim tanımlandı mı?
- Yazılım lisans dongle'ı dışındaki tüm USB bellek ve harici disk girişleri işletim sistemi seviyesinde kilitlendi mi?
- CMM prob kalibrasyon ve geometrik hata haritası (Compensation Matrix) dosyalarının çevrimdışı yedeği alındı mı?
Sıkça Sorulan Sorular (SSS)
CMM bilgisayarımıza antivirüs/EDR kurduğumuzda ölçüm sırasında prob takılması yaşanır mı?
Standart ayarlarla kurulan bir antivirüs yazılımı, CMM yazılımının gerçek zamanlı sensör/prob okuma tampon dosyalarını (buffer) taramaya kalkarsa milisaniyelik gecikmeler (jitter) yaratabilir. Bu nedenle CMM iş istasyonlarında antivirüs/EDR kurulurken metroloji yazılımının çalışma dizinleri ve kontrolcü iletişim süreçleri (Process/Folder Exclusion) gerçek zamanlı taramadan istisna tutulur; güvenlik ise Uygulama Beyaz Listesi (Application Whitelisting) ve Ağ İzolasyonu ile sağlanır.
Yurt dışındaki veya şehir dışındaki CMM servisi uzaktan bağlanmak istediğinde interneti açmalı mıyız?
CMM bilgisayarını doğrudan internete açmak ve üzerine TeamViewer/AnyDesk kurmak büyük bir güvenlik açığıdır. Bunun yerine servis bağlantıları yalnızca Kontrollü Jump-Host (Sıçrama Sunucusu) üzerinden, kalite şefinin gözetiminde ve ekran video kaydı alınarak gerçekleştirilmelidir.