
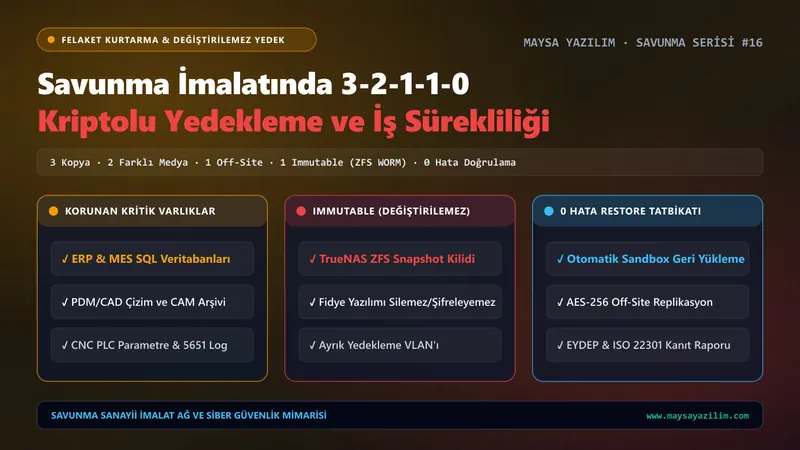
Savunma sanayii fabrikalarında 3-2-1-1-0 yedekleme mimarisi, değiştirilemez Immutable ZFS/WORM snapshot, CNC PLC imajları ve RTO/RPO felaket kurtarma testi.
Savunma sanayii ve talaşlı imalat fabrikalarında yöneticilerin en sık kurduğu tehlikeli cümle şudur: “Bizim yedeklerimiz her gece otomatik olarak yan odadaki NAS cihazına alınıyor, fidye yazılımı bulaşsa bile oradan döneriz.” Oysa gerçek saha vakaları göstermektedir ki; modern fidye yazılımı grupları (LockBit, Akira, BlackBasta vb.) bir fabrikanın ağına sızdıklarında ilk olarak üretim sunucularını değil, yedekleme sunucularını ve NAS cihazlarını hedef alır. Windows Domain Admin yetkisini veya kayıtlı SMB şifrelerini ele geçiren saldırganlar, önce NAS üzerindeki tüm yedekleri siler veya şifreler, ardından ana sunucuları kilitleyerek fabrikayı çaresiz bırakır.
Standart BT danışmanları ağ üzerinde herkese açık bir SMB paylaşım klasörüne yedek almayı yeterli görürken; savunma sanayii kriterleri (SSB EYDEP, ISO/IEC 27001 ve AS9100D İş Sürekliliği) yedeklerin saldırgan tarafından Domain Admin yetkisiyle bile silinememesini şart koşar. Bu kapsamlı rehberde, savunma sanayii imalat ağ ve siber güvenlik mimarisinin son kalesi olan 3-2-1-1-0 Kriptolu Yedekleme Standardını, Immutable (Değiştirilemez) ZFS/Hardened Linux havuzlarını ve CNC/CAM kurtarma senaryolarını inceliyoruz.
1. Savunma İmalatında “3-2-1-1-0” Kuralı Nedir ve Nasıl Uygulanır?
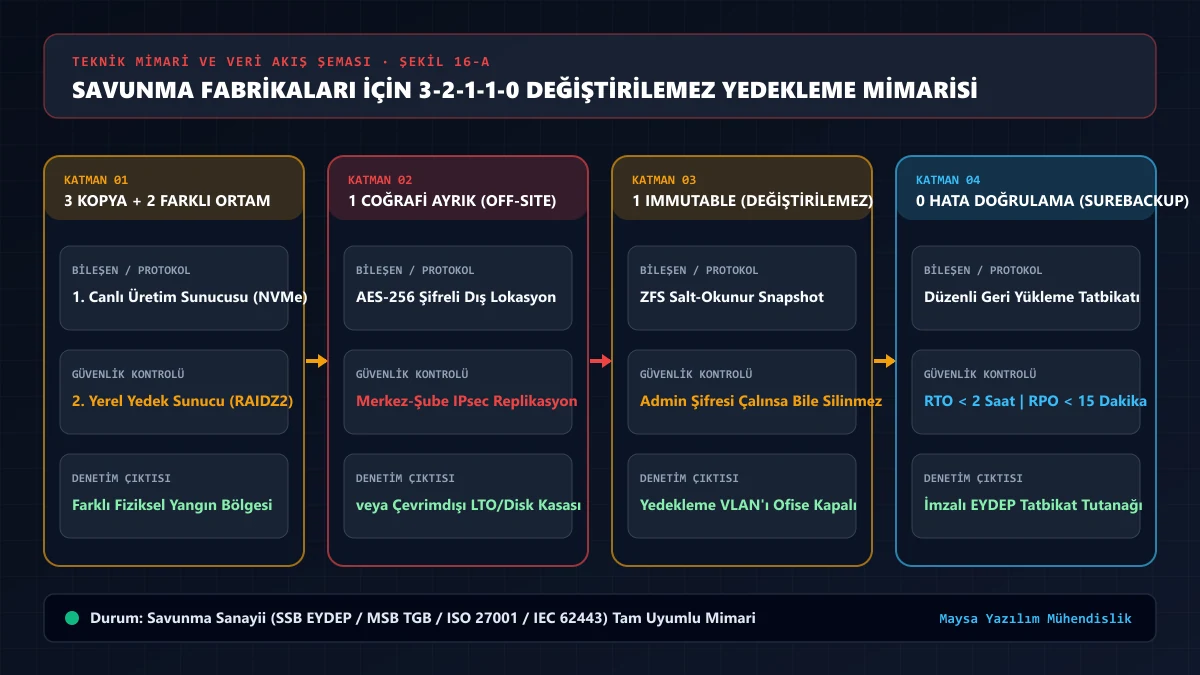
Klasik 3-2-1 yedekleme kuralı, gelişmiş siber saldırılar karşısında yetersiz kaldığı için modern savunma ve kritik altyapı mimarilerinde 3-2-1-1-0 standardına yükseltilmiştir:
- 3 Kopya Veri: Kritik üretim verilerinizin (ERP veritabanı, PDM/CAD kasası, DNC post-processor kütüphanesi, CMM raporları) asıl kopyası dahil en az 3 tam kopyası bulunmalıdır.
- 2 Farklı Medya Türü: Veriler aynı depolama ünitesinde değil; en az 2 farklı fiziksel ortamda (örneğin birincil NVMe SAN/Sunucu diskleri + ikincil izole ZFS Yedekleme Sunucusu) tutulmalıdır.
- 1 Farklı Fiziksel Konum (Off-Site): Yangın, su baskını veya trafo patlaması gibi fiziksel felaketlere karşı en az 1 kopya farklı bir binada (veya IPsec kripto tünel ile bağlı merkez ofiste / yangın kasasında) saklanmalıdır.
- 1 Çevrimdışı veya Değiştirilemez (Air-Gapped / Immutable) Kopya: En az 1 kopya ağdan fiziksel olarak kopuk (Air-Gapped) olmalı veya kriptografik zaman kilidiyle Değiştirilemez (Immutable / WORM) modda tutulmalıdır.
- 0 Hata (Sıfır Kurtarma Hatası): Alınan yedeklerin bozuk olmadığı her hafta otomatik Sandbox Restore (Geri Yükleme Testi) ile doğrulanmalı ve 0 hata raporu EYDEP kanıt dosyasına eklenmelidir.
2. “Push” Yedekleme Hatası ve “Pull + Immutable” Mimarisi
Fabrikalardaki en ölümcül mimari hata, üretim sunucusunun (ERP veya CAD sunucusu) yedekleme cihazına Yazma/Silme (Read/Write) yetkisiyle bağlanarak yedeği itmesidir (Push Backup). Üretim sunucusuna fidye yazılımı bulaştığında, zararlı yazılım aynı yazma yetkisini kullanarak yedekleme cihazındaki eski yedekleri de şifreler.
Maysa Yazılım’ın sunucu ve veri yedekleme mimarisinde bu süreç tamamen tersine çevrilir (Pull Backup + Hardened Repository):
- Active Directory’den Tam Bağımsızlık: Yedekleme sunucusu kesinlikle Windows Domain’e (Active Directory) dahil edilmez. Domain Admin şifresi çalınsa bile yedekleme sunucusunda hiçbir geçerliliği yoktur.
- Sıfır Gelen Port (No Inbound SMB/SSH): Üretim sunucularından yedekleme sunucusuna doğru hiçbir port açık değildir. Yedekleme sunucusu, belirlenen saatlerde izole yönetim VLAN’ı üzerinden üretim sunucusuna bağlanarak veriyi kendisi çeker (Pull).
- ZFS Immutable Snapshot & S3 Object Lock: Yedekleme sunucusu her veri çekimi sonrasında Salt-Okunur (Read-Only) ZFS Snapshot veya XFS Reflink Immutable kilidi vurur. Belirlenen saklama süresi (örneğin 30 gün) dolmadan bu yedekler sistem yöneticisi tarafından bile silinemez.
- IPMI / iDRAC / iLO İzolasyonu: Sunucuların anakart yönetim portları (iDRAC/iLO) internetten ve üretim ağından tamamen koparılarak fiziksel erişim gerektiren kilitli VLAN’a alınır; böylece saldırganın sunucuyu uzaktan sıfırlaması (Virtual Media Format) engellenir.
| Yedeklenen Kritik Varlık | Yedekleme Sıklığı (RPO) | Kurtarma Süresi Hedefi (RTO) | Yedekleme Yöntemi ve Saklama Ortamı |
|---|---|---|---|
| ERP / MRP ve MES Veritabanı | Her 15 Dakikada Bir (Log Backup) | < 1 Saat | Transaction Log + Günlük Tam İmaj (Immutable ZFS) |
| PDM / CAD-CAM Kasası (Vault) | Saatlik Artımlı (Incremental) | < 2 Saat | Sürüm Kontrollü Snapshot + AES-256 Off-Site Kopya |
| CNC PLC Parametre & Makro | Haftalık + Her Revizyonda | < 30 Dakika | SRAM / Ladder / Post-Processor Kilitli Kasa Yedeği |
| CMM Kalibrasyon & FAI Arşivi | Günlük + Her Ölçüm Sonrası | < 1 Saat | Bare-Metal Disk İmajı + WORM Değiştirilemez Arşiv |
| Berqnet Firewall & Switch Config | Her Kural Değişikliğinde | < 15 Dakika | Kriptolu Konfigürasyon Yedeği (Çevrimdışı Kasa) |
3. Sadece Sunucuları Değil, CNC Tezgah Hafızalarını da Yedekleyin!
Bir savunma fabrikasında sadece Windows/Linux sunucuları yedeklemek iş sürekliliği için yeterli değildir. 5 eksenli CNC merkezlerinde pil bitmesi, anakart arızası veya siber müdahale sonucu tezgahın SRAM / PLC Ladder parametreleri, takım telafi tabloları ve özel ölçüm makroları (Renishaw Probing Cycles) silindiğinde, tezgah mekanik olarak sağlam olsa bile günlerce çalışamaz.
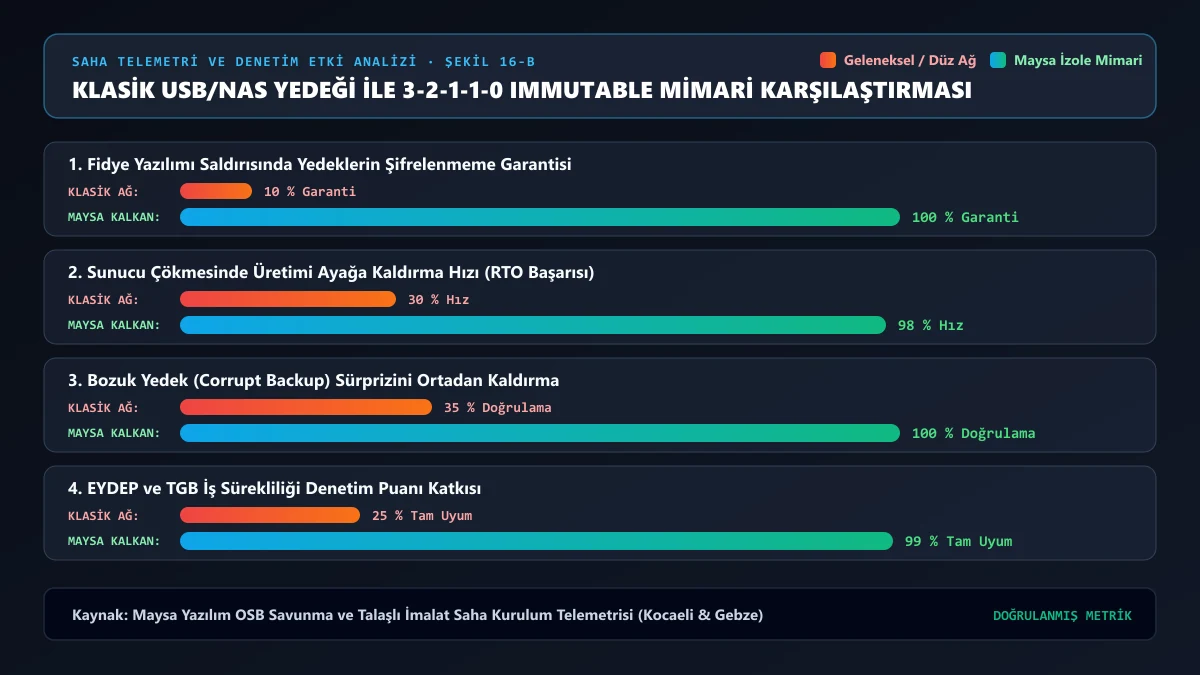
Bu nedenle her bir CNC tezgahının fabrika çıkış parametreleri, eksen kalibrasyon değerleri ve post-processor dosyaları tezgah seri numarasıyla etiketlenerek Immutable yedekleme kasasında versiyonlu olarak saklanmalıdır.
- Yedekleme sunucusu / NAS cihazı Windows Active Directory (Domain) yapısından tamamen çıkarılıp izole edildi mi?
- Ağ üzerinde herkese veya kullanıcılara açık yazılabilir (Read/Write) SMB yedekleme klasörleri kapatıldı mı?
- Yedekler üzerinde fidye yazılımlarının silemeyeceği
Immutable (Değiştirilemez)veya çevrimdışı (Air-Gap) kopya aktif mi? - Sunucuların yanı sıra CNC PLC/SRAM parametreleri, CMM kalibrasyon dosyaları ve Firewall ayarları yedekleniyor mu?
- En az 3 ayda bir gerçek geri yükleme tatbikatı (Restore Drill) yapılarak RTO/RPO süreleri tutanakla kayıt altına alınıyor mu?
Sıkça Sorulan Sorular (SSS)
Bulut (Cloud) yedekleme savunma sanayii verileri için uygun mudur?
Savunma Sanayii Başkanlığı (SSB) ve TGB kuralları gereği; gizlilik dereceli teknik resimler, STEP modelleri ve savunma projelerine ait üretim verileri yurt dışı merkezli genel bulut servislerinde (AWS, Azure, Google Drive, Dropbox vb.) saklanamaz. Uzak konum (Off-Site) yedeği ya firmanın kendi ikinci tesisinde ya da Türkiye sınırları içindeki sertifikalı, uçtan uca AES-256 müşteri anahtarıyla (Client-Side Encryption) şifrelenmiş yerli veri merkezlerinde tutulmalıdır.
Yedeklerin sağlam olduğunu nasıl garanti ediyorsunuz?
Yedek almak kadar önemli olan şey yedeğin geri dönebildiğini kanıtlamaktır. Kurduğumuz yedekleme mimarisinde yedeklenen sanal sunucu imajları izole bir test ağında (Sandbox VLAN) otomatik olarak başlatılır, veritabanı bütünlük kontrolü (CRC/Consistency Check) yapılır ve ekran görüntüsüyle birlikte doğrulama raporu üretilir.