
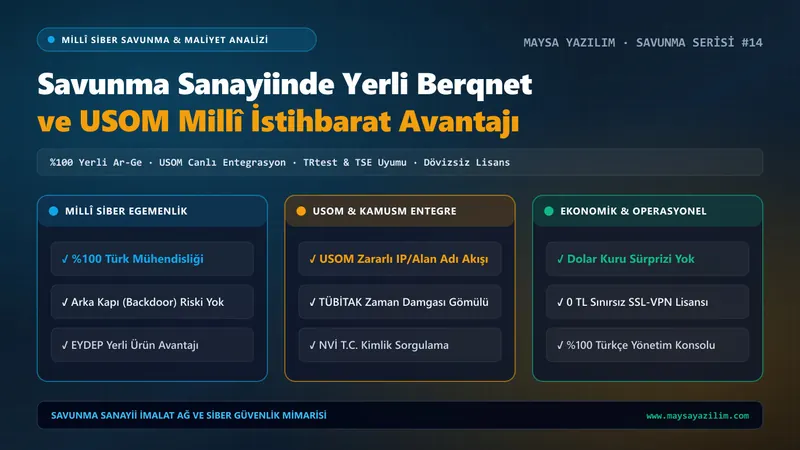
Savunma sanayii alt yüklenicilerinde yerli Berqnet UTM/NGFW kullanımı, TRtest ve TSE uyumu, gerçek zamanlı USOM zararlı IP entegrasyonu ve TCO maliyet analizi.
Türkiye savunma ve havacılık ekosisteminde millileştirme ve yerlileştirme vizyonu yalnızca mekanik parça, sensör veya mühimmat üretimiyle sınırlı değildir; bu kritik parçaların üretildiği fabrikaların siber sınırlarını koruyan ağ güvenliği donanımlarını da kapsar. Savunma Sanayii Başkanlığı (SSB) EYDEP denetimlerinde ve ana entegratörlerin tedarikçi değerlendirmelerinde, kullanılan siber güvenlik ürünlerinin yerlilik oranı, USOM (Ulusal Siber Olaylara Müdahale Merkezi) tehdit istihbaratıyla uyumu ve yasal loglama kabiliyeti doğrudan stratejik bir tercih sebebidir.
Yabancı menşeli güvenlik duvarlarında (Fortinet, Sophos, Palo Alto, Check Point vb.) temel cihazı aldıktan sonra 5651 zaman damgalı loglama, Hotspot veya IPS modülleri için ek sunucular ve yıllık yüksek döviz (USD/EUR) lisansları ödemek gerekirken; Türkiye’nin lider yerli siber güvenlik üreticisi Berqnet, tüm bu gereksinimleri tek bir donanım kutusunda (All-in-One UTM) ve Türk mühendislerinin geliştirdiği milli mimariyle sunar. Bu analizde, savunma sanayii imalat ağ ve siber güvenlik projelerinde Berqnet tercih etmenin teknik, yasal ve finansal (TCO) avantajlarını karşılaştırıyoruz.
1. USOM (TR-CERT) Milli Siber İstihbarat Akışı Neden Hayati Önem Taşır?
Yurt dışı merkezli küresel güvenlik duvarı üreticileri, tehdit istihbarat havuzlarını (Threat Intelligence Feeds) ağırlıklı olarak Kuzey Amerika ve Batı Avrupa’daki sensörlerinden besler. Ancak Türkiye’deki savunma sanayii kuruluşlarını, OSB’lerdeki imalatçıları ve kamu kurumlarını hedef alan oltalama (Phishing) kampanyaları, komuta-kontrol (C2) sunucuları ve zararlı alan adları çoğunlukla bölgesel ve Türkiye odaklı saldırı grupları tarafından işletilir.
- Gerçek Zamanlı USOM Kara Liste Entegrasyonu: Berqnet güvenlik duvarları, BTK bünyesindeki USOM tarafından yayınlanan zararlı IP ve Domain listelerini herhangi bir üçüncü parti betik (script) veya harici sunucu gerektirmeksizin işletim sistemi çekirdeğinde otomatik olarak senkronize eder.
- Sıfırıncı Dakika (Zero-Minute) Engelleme: Türkiye’deki bir savunma tedarikçisine yönelik yeni bir oltalama bağlantısı USOM radarına girdiği anda, Berqnet kullanan tüm fabrikalarda o bağlantıya erişim milisaniyeler içinde kesilir; yabancı bir üreticinin bu yerel tehdidi küresel veritabanına eklemesi ise saatler veya günler sürebilir.
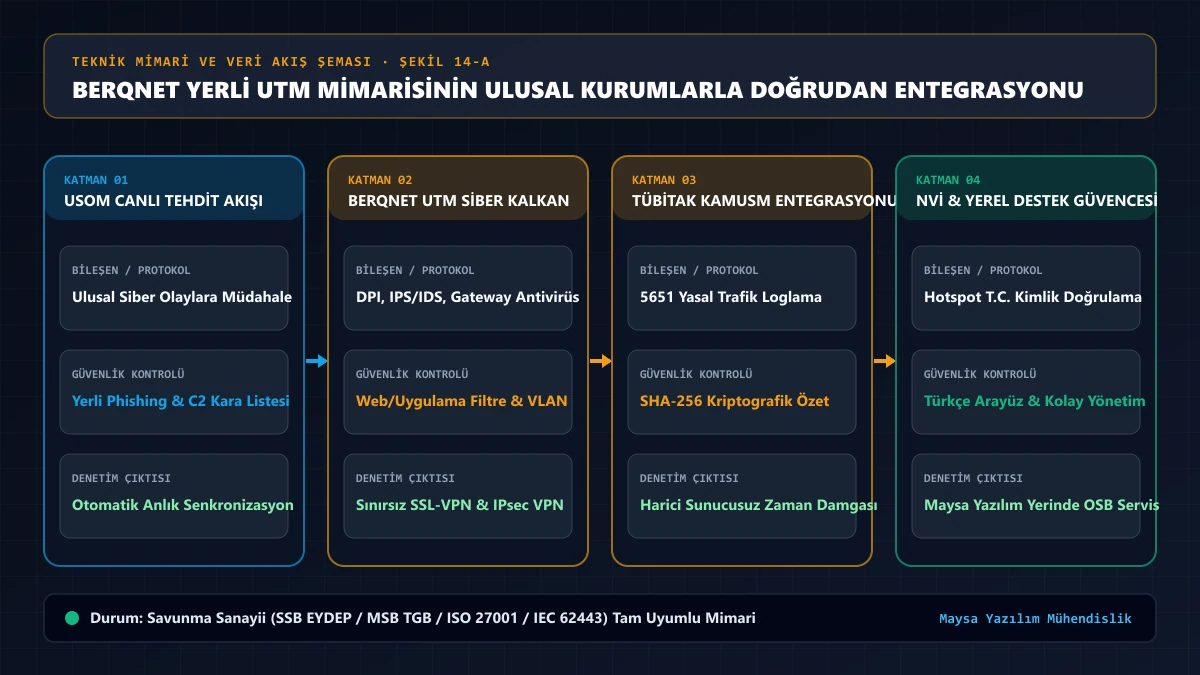
2. Harici Sunucu Gerektirmeyen Dahili 5651 Loglama ve Hotspot Üstünlüğü
Savunma sanayii alt yüklenicilerinin denetimlerde en sık yaşadığı teknik krizlerden biri, yabancı güvenlik duvarlarının Türkiye’ye özgü 5651 sayılı kanun gereksinimlerini (TÜBİTAK Kamu SM zaman damgası ve SHA-256 bütünlük doğrulaması) kutu içinde (on-box) desteklememesidir:
- Yabancı Firewall Senaryosu: Cihazın yanına ayrı bir Windows/Linux sanal sunucu kurulur, üçüncü parti bir loglama yazılımı satın alınır, syslog paketleri ağ üzerinden bu sunucuya gönderilir. Sunucu çöktüğünde, disk dolduğunda veya Windows güncellemesi sırasında servis durduğunda fabrika aylarca logsuz ve denetim kanıtsız kalır.
- Berqnet Senaryosu: 5651 ve KVKK yasal loglama motoru doğrudan Berqnet işletim sisteminin içindedir. Ek bir sunucu, işletim sistemi lisansı veya üçüncü parti yazılım maliyeti yoktur. Benzer şekilde ziyaretçi ve denetçi SMS/TC Kimlik Hotspot doğrulaması da cihazın içinde yerleşik (built-in) olarak gelir.
| Değerlendirme Kriteri | Yerli Berqnet UTM / SASE | İthal (Yabancı Menşeli) Firewall Ürünleri | Savunma Tedarikçisine Etkisi |
|---|---|---|---|
| USOM Tehdit İstihbaratı | Yerleşik, tam otomatik ve resmi entegre | Manuel script veya harici Threat Feed gerektirir | Türkiye odaklı APT saldırılarına anında yanıt |
| 5651 TÜBİTAK Zaman Damgası | Cihaz üzerinde yerleşik (Ek sunucu gerekmez) | Harici log sunucusu ve 3. parti yazılım şarttır | Sıfır log kaybı, düşük donanım/bakım maliyeti |
| Misafir Hotspot (TC / SMS) | Cihaz üzerinde yerleşik (MERNİS & Yerli SMS) | Ek Nac/Hotspot lisansı veya dış yazılım gerekir | EYDEP denetçi ve taşeron izolasyonunda kolaylık |
| Arayüz Dili ve Destek | %100 Türkçe arayüz, yerel üretici mühendis desteği | İngilizce arayüz, yurt dışı bilet (ticket) süreçleri | Yanlış yapılandırma (Human Error) riskinin sıfırlanması |
| Lisanslama ve Yenileme | Şeffaf paket, öngörülebilir bütçe | Modül bazlı parçalı ve yüksek döviz (USD) maliyeti | 3-5 yıllık TCO’da %45’in üzerinde tasarruf |
3. 3 Yıllık Toplam Sahip Olma Maliyeti (TCO) ve Operasyonel Sadelik
Bir KOBİ veya orta ölçekli savunma yan sanayi firması için siber güvenlik yatırımı tek seferlik bir satın alma değil, yıllara yayılan bir işletme sürecidir. İthal güvenlik duvarlarında ilk yıl donanım uygun fiyatlı görünse bile, 2. ve 3. yıllarda gelen lisans yenileme (Renewal) faturaları neredeyse yeni bir cihaz bedeline ulaşmaktadır. Bu durum pek çok imalatçının lisans yenilemeyi ertelemesine ve güvenlik duvarını “kör bir yönlendirici (router)” gibi lisanssız kullanmasına yol açmaktadır.
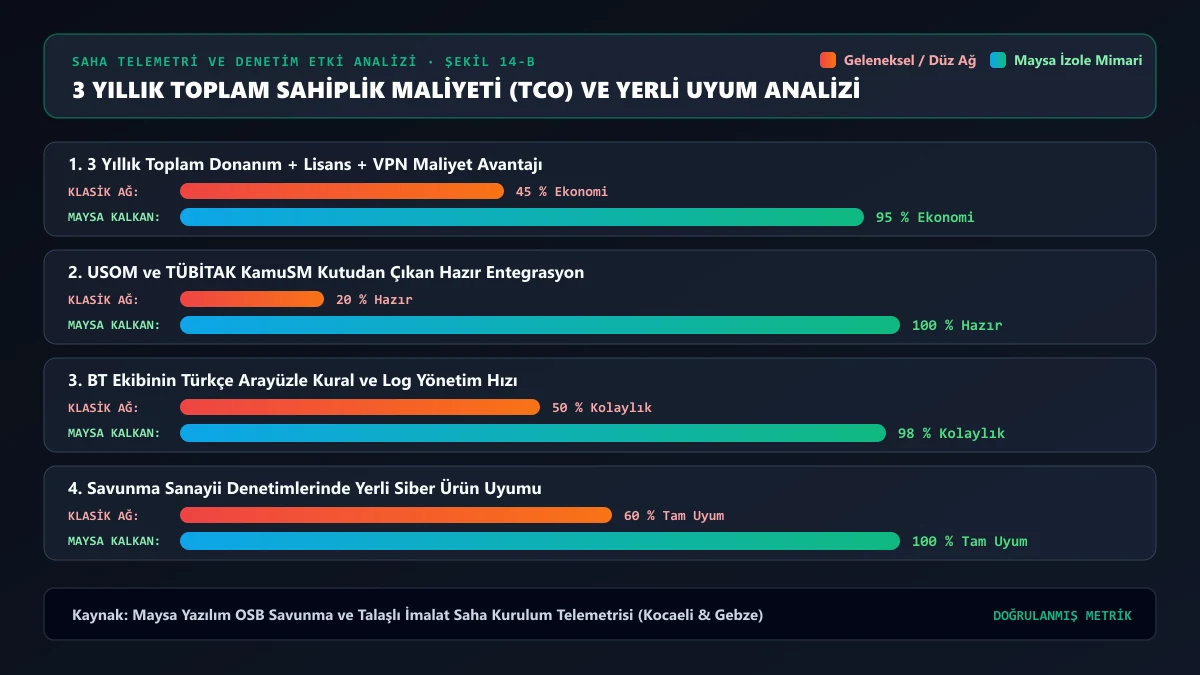
Berqnet’in sunduğu tümleşik lisanslama yapısı sayesinde savunma alt yüklenicileri bütçe sürprizi yaşamadan IPS/IDS, Uygulama Kontrolü, Web Filtreleme, Antivirüs, Açık Portsuz 2FA SSL-VPN, Çoklu Fabrika IPsec VPN ve 5651 Loglama servislerini kesintisiz aktif tutabilir.
4. Savunma Sanayii Projelerinde Doğru Berqnet Model Seçimi
Üretim tesisinin büyüklüğüne, CNC tezgah sayısına ve eşzamanlı VPN/İnternet trafiğine göre doğru donanım boyutlandırması (Sizing) yapılmalıdır:
- 25 - 60 Cihazlı Hassas Talaşlı İmalat Atölyeleri: Berqnet BQ50 / BQ60 serisi; VLAN segmentasyonu, DNC izolasyonu ve 5651 loglama için ideal performans sunar.
- 60 - 150 Cihazlı Orta Ölçekli Savunma Tedarikçileri: Berqnet BQ100 / BQ200 serisi; yüksek IPS throughput kapasitesi, çoklu WAN yük dengeleme (Load Balancing) ve yoğun SSL-VPN trafiğini gecikmesiz yönetir.
- 150+ Cihazlı Entegre Fabrikalar ve Çoklu Tesisler: Berqnet BQ300 / BQ600 Rackmount serisi; Aktif-Pasif (High Availability / HA) yedekli mimari ve yüksek port yoğunluğu ile sıfır kesinti hedefler.
- Güvenlik duvarı üzerinde USOM zararlı IP ve alan adı listesi otomatik güncellenecek şekilde aktif edildi mi?
- Harici log sunucusu bağımlılığı kaldırılarak dahili TÜBİTAK zaman damgalı 5651 imzalama devreye alındı mı?
- Yabancı ülkelerden gelen yetkisiz tarama ve Brute-Force isteklerine karşı Geo-IP (Ülke Bazlı Engelleme) kuralı yazıldı mı?
- Cihazın güvenlik tanımları (IPS, Antivirüs, Uygulama imzaları) ve işletim sistemi (Firmware) güncel ve aktif lisanslı mı?
- Kritik yapılandırma yedekleri (Configuration Backup) her değişiklik sonrası şifreli olarak harici kasaya alınıyor mu?
Sıkça Sorulan Sorular (SSS)
Ana yükleniciler (ASELSAN, TUSAŞ, ROKETSAN vb.) denetimlerde Berqnet Firewall’u kabul ediyor mu?
Kesinlikle evet. Savunma Sanayii Başkanlığı (SSB) ve ana entegratörler tam aksine tedarik zincirinde yerli ve milli siber güvenlik ürünlerinin (LOGO/Berqnet gibi Türkiye’de Ar-Ge yapan üreticilerin) kullanımını güçlü şekilde teşvik etmektedir. Denetçilerin baktığı temel kriter markanın yabancı olması değil; doğru VLAN segmentasyonunun, IPS kurallarının, MFA VPN’in ve 5651/Syslog kanıt üretiminin eksiksiz yapılandırılmış olmasıdır.
Mevcut yabancı güvenlik duvarımızdan Berqnet’e geçerken üretimde kesinti yaşanır mı?
Maysa Yazılım mühendislik ekibi geçiş öncesinde mevcut güvenlik duvarınızdaki VLAN arayüzlerini, statik IP atamalarını, port yönlendirmelerini ve VPN tünellerini laboratuvar ortamında yeni Berqnet cihazına birebir (ve sıkılaştırılmış olarak) aktarır. Fiziksel kablo değişimi planlı bir vardiya arasında yalnızca 15-20 dakika içinde tamamlanır.